Czy ktoś korzysta z mojego Wi-Fi? Jak sprawdzić router i podłączone urządzenia
Nieznane urządzenie na liście klientów routera potrafi wzbudzić spory niepokój. Szczególnie wtedy, gdy wcześniej pojawiły się podejrzenia dotyczące dostępu do prywatnych danych, kamer, telefonu albo innych urządzeń w domu czy biurze.
Problem polega na tym, że sama lista wyświetlana przez router często jest źle interpretowana. Pozycja o nazwie „Unknown”, nierozpoznany adres MAC albo urządzenie opisane nazwą producenta układu sieciowego nie oznaczają jeszcze, że ktoś włamał się do Wi-Fi.
Nowoczesna sieć domowa potrafi zawierać kilkanaście lub kilkadziesiąt urządzeń. Telefony, telewizory, drukarki, zegarki, odkurzacze, kamery, głośniki, dekodery, wzmacniacze Wi-Fi i urządzenia smart home nie zawsze przedstawiają się routerowi nazwą, którą znamy z obudowy.
Do tego dochodzi randomizacja adresów MAC stosowana przez współczesne telefony i komputery. Ten sam iPhone może więc nie pojawić się w routerze pod sprzętowym adresem zapisanym na urządzeniu.
Dlatego pytanie „kto korzysta z mojego Wi-Fi?” powinno prowadzić do identyfikacji urządzeń, a nie do automatycznego uznawania każdego nierozpoznanego wpisu za intruza.
Co właściwie pokazuje router?
Najpierw trzeba ustalić, jaką listę oglądamy.
Interfejsy routerów używają różnych nazw:
Connected devices
Clients
Wireless clients
DHCP clients
Attached devices
Network map
Nie zawsze są to dokładnie te same informacje.
Lista klientów Wi-Fi może pokazywać urządzenia aktualnie połączone radiowo z punktem dostępowym. Lista DHCP może natomiast zawierać urządzenie, które dostało adres IP wcześniej, ale w chwili sprawdzania nie jest już aktywnie połączone.
To ważna różnica.
Jeżeli telefon był w domu godzinę wcześniej, router może nadal przechowywać jego dzierżawę DHCP. Taki wpis nie oznacza, że urządzenie nadal znajduje się w sieci.
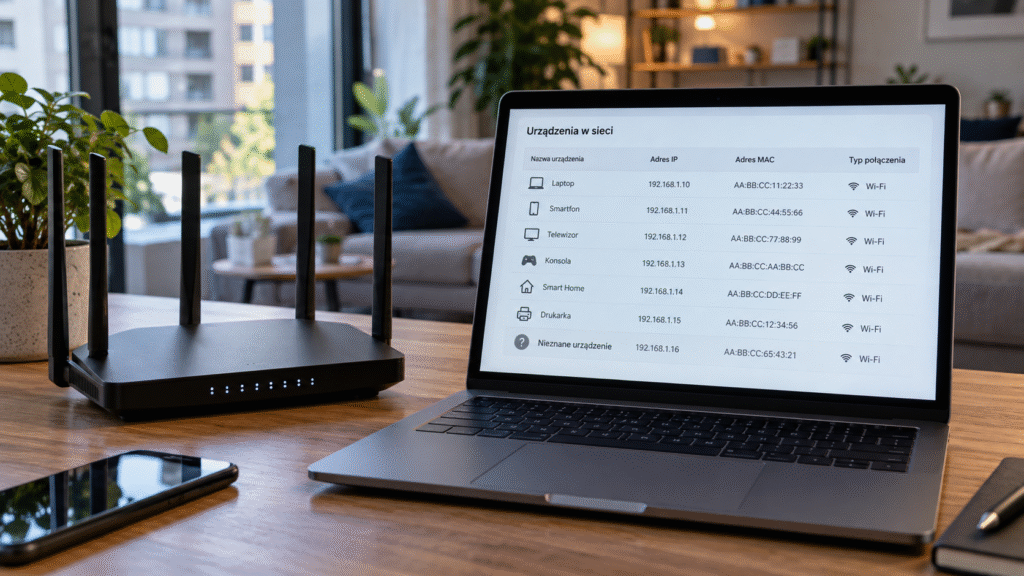
W bardziej rozbudowanych routerach można również sprawdzić czas ostatniej aktywności, rodzaj połączenia, poziom sygnału, przydzielony adres IP i czasem nazwę urządzenia.
Najbardziej wartościowa jest więc nie sama liczba pozycji na liście, lecz zestaw informacji o każdej z nich.
Jak sprawdzić urządzenia podłączone do Wi-Fi?
Najlepiej korzystać bezpośrednio z panelu administracyjnego routera albo oficjalnej aplikacji producenta.
Adres panelu zależy od modelu i konfiguracji. W sieciach domowych często jest to lokalny adres bramy sieciowej. Nie ma sensu zgadywać go na podstawie poradnika znalezionego w Internecie, ponieważ konkretny router może mieć inną konfigurację.
Po zalogowaniu należy znaleźć sekcję pokazującą urządzenia podłączone do sieci.
Dla każdej pozycji warto zanotować:
nazwę urządzenia lub hostname,
adres IP,
adres MAC,
połączenie Wi-Fi lub Ethernet,
pasmo 2,4 GHz, 5 GHz albo 6 GHz, jeżeli router to pokazuje,
poziom sygnału,
czas połączenia lub ostatnią aktywność.
Nie należy jeszcze niczego blokować.
Najpierw trzeba spróbować przypisać wpisy do rzeczywistych urządzeń.
Zacznij od inwentaryzacji własnego sprzętu
To znacznie skuteczniejsze niż szukanie „podejrzanego MAC-a”.
W typowym domu do routera mogą być podłączone nie tylko telefony i komputery. Często działają tam również telewizory, dekodery, konsole, drukarki, roboty sprzątające, kamery, urządzenia alarmowe, inteligentne gniazdka, żarówki, głośniki czy sterowniki ogrzewania.
Niektóre mogą pracować wyłącznie w paśmie 2,4 GHz i być praktycznie niewidoczne dla użytkownika na co dzień.
Dobrą metodą jest kontrolowane wyłączanie własnych urządzeń i obserwowanie zmian w panelu routera.
Wyłączamy telewizor z zasilania i sprawdzamy, który klient zniknął. Następnie drukarkę, kamerę, dekoder czy urządzenia smart home.
W ten sposób budujemy rzeczywistą mapę sieci.
Jeżeli po wyłączeniu wszystkich znanych urządzeń nadal pozostaje aktywny klient Wi-Fi, którego nie potrafimy wyjaśnić, dopiero wtedy wpis staje się interesujący.
Adres MAC nie jest już cyfrową tablicą rejestracyjną urządzenia
Przez lata adres MAC był bardzo przydatny do identyfikacji sprzętu. Pierwsza część adresu często wskazywała producenta interfejsu sieciowego.
Dzisiaj trzeba podchodzić do tego ostrożniej.
iPhone, iPad, Mac i inne urządzenia Apple mogą używać prywatnych adresów Wi-Fi zamiast sprzętowego MAC. W aktualnych systemach Apple dostępne są tryby adresu wyłączonego, stałego prywatnego lub rotowanego. W określonych konfiguracjach adres może się okresowo zmieniać.
Android również od wielu wersji wykorzystuje randomizację MAC. Google wskazuje, że na urządzeniach z Androidem 10 i nowszym użytkownik może zobaczyć zarówno sprzętowy adres MAC, jak i randomizowany adres używany dla konkretnej sieci Wi-Fi.
Ma to praktyczną konsekwencję.
Jeżeli w panelu routera widzimy adres MAC, którego nie znajdujemy w ustawieniach sprzętowych telefonu, nie oznacza to automatycznie, że jest to inne urządzenie.
Może to być ten sam telefon korzystający z prywatnego adresu Wi-Fi.
Dlaczego router pokazuje „Unknown”?
Router próbuje często przypisać nazwę na podstawie informacji dostarczanych przez klienta, adresu MAC lub własnej bazy producentów.
Jeżeli takich danych nie posiada, wyświetla ogólną nazwę:
„Unknown”, „Android”, „Device”, ciąg znaków albo sam adres MAC.
To normalne.
Szczególnie urządzenia IoT potrafią przedstawiać się bardzo mało czytelnie.
Nazwa producenta również może wprowadzać w błąd. Kamera, telewizor albo urządzenie smart home może korzystać z modułu Wi-Fi produkowanego przez zupełnie inną firmę niż producent widoczny na obudowie.
Dlatego identyfikacja urządzenia wyłącznie na podstawie nazwy producenta chipsetu jest niewystarczająca.
Co rzeczywiście powinno wzbudzić większą uwagę?
Znacznie bardziej interesujący jest klient, który:
pozostaje aktualnie połączony, nie odpowiada żadnemu znanemu urządzeniu, pojawia się ponownie mimo kontroli sprzętu i ma parametry wskazujące, że znajduje się w pobliżu.
Jeżeli router pokazuje poziom sygnału, może to być dodatkowa wskazówka. Bardzo mocny sygnał sugeruje urządzenie znajdujące się stosunkowo blisko punktu dostępowego, choć nie pozwala określić dokładnego miejsca.
Warto również obserwować zachowanie wpisu.
Czy jest aktywny przez całą dobę?
Czy pojawia się tylko w określonych godzinach?
Czy znika po odłączeniu konkretnego elementu wyposażenia?
Czy przesyła dane?
To daje więcej informacji niż sama nazwa klienta.
Nieznane urządzenie w Wi-Fi nie musi być podsłuchem
To ważne szczególnie przy kontrolach kontrinwigilacyjnych.
Kamera IP, rejestrator, miniaturowy moduł Wi-Fi czy inne urządzenie inwigilacyjne rzeczywiście mogą korzystać z lokalnej sieci.
Ale samo znalezienie nierozpoznanego klienta nie pozwala powiedzieć:
„to jest podsłuch”.
Najpierw trzeba zlokalizować jego źródło.
W profesjonalnym audycie można połączyć informacje z routera z analizą środowiska radiowego. Jeżeli podejrzane urządzenie komunikuje się przez Wi-Fi, kierunkowa analiza sygnału może pomóc ustalić, z której części pomieszczenia pochodzi emisja.
Podczas kontroli pomieszczeń Arcanum analizowane są między innymi transmisje Wi-Fi i Bluetooth, urządzenia elektroniczne oraz inne źródła sygnałów radiowych.
Czy osoba podłączona do mojego Wi-Fi może czytać moje wiadomości?
Nie działa to tak prosto.
Fakt, że obce urządzenie znajduje się w tej samej sieci lokalnej, nie oznacza automatycznie możliwości czytania WhatsAppa, poczty czy stron bankowych.
Duża część współczesnej komunikacji internetowej wykorzystuje szyfrowanie, a komunikatory takie jak WhatsApp czy Signal dodatkowo stosują szyfrowanie end-to-end.
Obecność w tej samej sieci zwiększa jednak powierzchnię ataku.
Obce urządzenie może próbować komunikować się z innymi urządzeniami lokalnymi, szukać źle zabezpieczonych usług, drukarek, kamer, dysków sieciowych czy urządzeń IoT.
Dlatego nierozpoznanego klienta nie należy ignorować, ale nie należy również przedstawiać go jako dowodu, że ktoś „widzi wszystko, co robimy w Internecie”.
To technicznie dwie różne rzeczy.
Samo sprawdzenie klientów Wi-Fi to za mało
Jeżeli istnieje podejrzenie ingerencji w sieć, trzeba sprawdzić również konfigurację routera.
I właśnie tutaj często znajdują się bardziej istotne informacje niż na samej liście klientów.
Hasło administratora
Hasło do Wi-Fi i hasło administratora routera to dwie różne rzeczy.
Pierwsze pozwala dołączyć do sieci.
Drugie pozwala zmieniać jej konfigurację.
Jeżeli ktoś zna hasło administratora routera, potencjalnie może zmieniać ustawienia sieci, nawet jeżeli wszystkie urządzenia korzystają z silnego hasła Wi-Fi.
FTC zaleca zmianę zarówno domyślnego hasła sieci bezprzewodowej, jak i danych administracyjnych routera.
Zdalne zarządzanie
W wielu routerach panel administracyjny może być dostępny również od strony Internetu.
Jeżeli użytkownik z tej funkcji nie korzysta, warto sprawdzić, czy jest wyłączona. FTC i aktualne zalecenia dotyczące bezpieczeństwa routerów wskazują ograniczenie zdalnej administracji jako jeden z podstawowych elementów ochrony.
W routerach dostarczonych przez operatora część mechanizmów zdalnego zarządzania może być jednak wykorzystywana legalnie do obsługi i aktualizacji urządzenia. Nie należy więc wyłączać nieznanej funkcji w ciemno bez ustalenia, za co odpowiada.
Sprawdź DNS
DNS odpowiada między innymi za tłumaczenie nazw domen na adresy sieciowe.
Jeżeli ustawienia DNS w routerze zostały zmodyfikowane przez nieuprawnioną osobę, ruch użytkowników może być kierowany poprzez wskazane przez nią serwery DNS.
Nie oznacza to automatycznie możliwości odszyfrowania zaszyfrowanej komunikacji, ale nieautoryzowana zmiana DNS jest ważnym sygnałem ingerencji w konfigurację.
Trzeba ustalić, czy router używa DNS operatora, ustawień automatycznych czy adresów skonfigurowanych ręcznie.
Jeżeli widzimy ręcznie wpisane serwery, których nikt z użytkowników nie konfigurował, warto wyjaśnić ich pochodzenie.
Przekierowania portów, DMZ i UPnP
W ustawieniach routera warto sprawdzić również reguły przekierowania portów.
Przekierowanie portu nie jest samo w sobie czymś podejrzanym. Może być potrzebne do niektórych kamer, serwerów, systemów automatyki czy innych usług.
Istotne jest pytanie:
czy użytkownik wie, dlaczego dana reguła istnieje i do którego urządzenia prowadzi?
Podobnie należy podchodzić do DMZ.
Jeżeli konkretne urządzenie zostało wystawione do Internetu bez wiedzy właściciela, wymaga to wyjaśnienia.
UPnP pozwala urządzeniom i programom automatycznie tworzyć część konfiguracji sieciowej. Jest wygodny, ale jeśli nie jest potrzebny, zalecenia bezpieczeństwa sugerują jego wyłączenie. FTC rekomenduje również wyłączenie nieużywanych funkcji WPS i zdalnego zarządzania.
Aktualizacja firmware routera ma znaczenie
Router to komputer pracujący całą dobę.
Posiada system operacyjny, usługi sieciowe i oprogramowanie, w którym również mogą występować podatności.
Dlatego aktualność firmware jest jednym z podstawowych elementów kontroli.
Nowoczesne urządzenia często aktualizują się automatycznie. Starsze modele mogą wymagać ręcznej aktualizacji albo być już całkowicie poza wsparciem producenta.
NIST podkreśla znaczenie bezpieczeństwa routerów konsumenckich właśnie dlatego, że stanowią one centralny element łączący komputery, telefony i urządzenia IoT z Internetem. NIST
Jeżeli router od kilku lat nie otrzymuje aktualizacji bezpieczeństwa, warto sprawdzić, czy producent nadal go wspiera.
WPA2 czy WPA3?
Sieć bezprzewodowa powinna korzystać ze współczesnego szyfrowania.
W praktyce będzie to WPA2 lub WPA3, zależnie od możliwości routera i podłączanych urządzeń. NIST wskazuje WPA2/WPA3 jako właściwe zabezpieczenia dla współczesnych sieci bezprzewodowych.
WEP i stare WPA nie powinny być traktowane jako wystarczające zabezpieczenie współczesnej sieci.
Hasło powinno być długie i unikalne.
Nie powinno również być tym samym hasłem, którego używamy do poczty, banku czy innych kont.
Co zrobić po znalezieniu nierozpoznanego urządzenia?
Jeżeli sytuacja ma znaczenie dowodowe lub istnieje konkretne podejrzenie inwigilacji, najpierw warto udokumentować stan sieci.
Zapisujemy lub wykonujemy zrzuty ekranu:
adresu MAC,
adresu IP,
nazwy klienta,
czasu aktywności,
siły sygnału,
ilości przesłanych danych,
ustawień routera związanych z urządzeniem.
Dopiero później podejmujemy działania.
Jeżeli celem jest przede wszystkim zabezpieczenie sieci, można zmienić hasło administratora routera i hasło Wi-Fi, zastosować WPA2 lub WPA3, zaktualizować firmware i ponownie podłączać własne urządzenia.
Jeżeli istnieje podejrzenie przejęcia samego routera, rozwiązaniem może być przywrócenie ustawień fabrycznych i skonfigurowanie urządzenia od początku. Nie należy jednak automatycznie przywracać starego pliku konfiguracji, jeżeli nie mamy pewności, że jest prawidłowy.
Przy sprawie mogącej mieć znaczenie dowodowe reset powinien być ostatnim etapem, ponieważ usuwa konfigurację i część informacji, które mogłyby pomóc ustalić, co się wydarzyło.
Osobna sieć dla urządzeń smart home ma sens
Urządzenia IoT stanowią dzisiaj znaczną część domowej sieci.
Kamery, telewizory, głośniki, odkurzacze czy inteligentne gniazdka często nie wymagają dostępu do komputerów i telefonów znajdujących się w głównej sieci.
Jeżeli router umożliwia stworzenie odseparowanej sieci dla gości lub urządzeń IoT, warto z tego korzystać.
NIST zaleca rozważenie segmentacji urządzeń smart home, a FTC rekomenduje stosowanie osobnej sieci dla gości.
To ogranicza sytuację, w której słabo zabezpieczone urządzenie IoT staje się punktem dostępu do reszty domowej infrastruktury.
Kiedy sama kontrola routera nie wystarczy?
Jeżeli nierozpoznanego urządzenia nie można zidentyfikować albo równolegle istnieją inne przesłanki wskazujące na inwigilację, należy rozszerzyć analizę.
Lista klientów routera odpowiada tylko na jedno pytanie:
jakie urządzenia router widzi w swojej sieci?
Nie wykryje rejestratora zapisującego dane lokalnie.
Nie wykryje urządzenia korzystającego z własnej karty SIM.
Nie pokaże sprzętu działającego w zupełnie innej sieci Wi-Fi.
Nie wykluczy też problemu znajdującego się bezpośrednio w telefonie lub komputerze.
Dlatego podczas profesjonalnego audytu informacje z sieci zestawia się z analizą urządzeń i, jeżeli wymaga tego sytuacja, z kontrolą środowiska radiowego.
Arcanum w ramach audytów technicznych i cyfrowych analizuje urządzenia oraz sieci, a w kontrolach pomieszczeń wykorzystuje również analizę transmisji Wi-Fi i Bluetooth.
Najczęściej zadawane pytania
Jak sprawdzić, kto jest podłączony do mojego Wi-Fi?
Najpewniejszym źródłem jest panel administracyjny routera lub oficjalna aplikacja producenta. Należy znaleźć listę klientów Wi-Fi lub podłączonych urządzeń i porównać ją z własnym sprzętem.
Czy „Unknown device” oznacza włamanie do Wi-Fi?
Nie. Router może nie znać nazwy urządzenia, a telefony i komputery mogą korzystać z prywatnych adresów MAC. Nieznany wpis trzeba najpierw zidentyfikować.
Czy adres MAC pozwala jednoznacznie rozpoznać urządzenie?
Nie zawsze. Apple, Android i inne współczesne systemy mogą używać prywatnych lub randomizowanych adresów MAC.
Czy ktoś podłączony do mojego Wi-Fi może czytać WhatsAppa?
Samo połączenie z tą samą siecią nie daje automatycznie dostępu do zaszyfrowanych wiadomości. Obce urządzenie w sieci nadal stanowi jednak zagrożenie i powinno zostać zidentyfikowane.
Czy zmiana hasła Wi-Fi wyrzuci obce urządzenie?
Po zmianie klucza urządzenia korzystające ze starego hasła stracą możliwość ponownego połączenia. Trzeba jednak zabezpieczyć również konto administratora routera, ponieważ osoba mająca dostęp administracyjny może zmieniać konfigurację.
Czy warto zresetować router?
Tak, jeśli istnieją konkretne przesłanki wskazujące na przejęcie konfiguracji. Jeżeli sprawa może mieć znaczenie dowodowe, przed resetem warto jednak zachować ustawienia, logi i informacje o podejrzanych urządzeniach.
Czy aplikacja do skanowania Wi-Fi wystarczy?
Może pomóc zobaczyć część urządzeń dostępnych w lokalnej sieci, ale panel routera daje zwykle więcej informacji o klientach Wi-Fi, dzierżawach adresów i konfiguracji samego urządzenia.
Router jako element kontroli bezpieczeństwa
Router jest jednym z najważniejszych urządzeń w mieszkaniu lub biurze, ponieważ przez niego komunikują się telefony, komputery, kamery i urządzenia smart home.
Podczas kontroli nie wystarczy jednak znaleźć jednego nierozpoznanego adresu MAC.
Trzeba ustalić, czy urządzenie jest aktualnie aktywne, gdzie się znajduje, z czym można je powiązać i czy konfiguracja routera nie została zmieniona.
W praktyce szczególnie istotne są:
aktywne urządzenia,
konto administratora,
ustawienia DNS,
zdalne zarządzanie,
przekierowania portów i DMZ,
WPS i UPnP,
wersja firmware,
sposób zabezpieczenia Wi-Fi.
Jeżeli kontrola sieci jest częścią szerszego podejrzenia inwigilacji, powinna zostać zestawiona ze sprawdzeniem pomieszczeń, telefonów i komputerów.
Biuro Detektywistyczne Arcanum realizuje audyty techniczne i cyfrowe na terenie całej Polski.
Najważniejsze jest jedno: nieznane urządzenie w routerze jest informacją do sprawdzenia, a nie gotowym dowodem włamania. Dopiero jego identyfikacja i analiza konfiguracji sieci pozwalają stwierdzić, czy rzeczywiście istnieje problem.
Jak wykryć keylogger na komputerze? Objawy, rodzaje i sposoby sprawdzenia
Keylogger kojarzy się najczęściej z niewielkim programem, który zapisuje wszystko, co użytkownik wpisuje na klawiaturze. W praktyce mechanizm może być znacznie bardziej złożony, a samo przeglądanie listy zainstalowanych aplikacji nie wystarczy, aby go wykluczyć.
Keylogger może działać jako samodzielny program, element większego pakietu malware, moduł narzędzia zdalnego dostępu albo urządzenie fizycznie podłączone pomiędzy klawiaturą a komputerem. Niektóre rozwiązania przechwytują wyłącznie naciśnięcia klawiszy. Inne łączą tę funkcję z wykonywaniem zrzutów ekranu, kopiowaniem zawartości schowka, zbieraniem danych przeglądarki lub przesyłaniem informacji poza komputer.
MITRE ATT&CK klasyfikuje keylogging jako technikę przechwytywania danych wejściowych i wskazuje, że może być wykorzystywany przede wszystkim do zdobywania danych uwierzytelniających oraz innych informacji wpisywanych przez użytkownika. Technika może występować w systemach Windows, macOS i Linux.
Najważniejsze jest jednak jedno: keylogger nie musi powodować wyraźnych objawów.
Komputer może działać normalnie, klawiatura może zachowywać się prawidłowo, a użytkownik nie musi widzieć żadnego podejrzanego okna.
Dlatego pytanie „jak wykryć keylogger?” wymaga połączenia kilku metod.
Co dokładnie robi keylogger?
Klasyczny keylogger rejestruje klawisze naciskane przez użytkownika.
Jeżeli wpisujemy:
login do poczty,
hasło,
treść wiadomości,
nazwę klienta,
fragment dokumentu,
adres strony,
oprogramowanie przechwytujące wejście może próbować zapisać te informacje.
Nie oznacza to jednak, że keylogger automatycznie widzi wszystko, co znajduje się na komputerze.
Jeżeli hasło zostało automatycznie uzupełnione przez menedżera haseł i użytkownik go nie wpisuje, klasyczny mechanizm rejestrujący wyłącznie klawiaturę może go nie przechwycić. Złośliwe oprogramowanie może jednak posiadać również inne moduły, na przykład przechwytywanie schowka, ekranu czy danych przeglądarki.
Dlatego podczas analizy nie należy traktować określenia „keylogger” jako nazwy jednego konkretnego programu.
W praktyce jest to funkcja przechwytywania danych wpisywanych przez użytkownika, która może być częścią znacznie większego narzędzia.
Keylogger programowy i sprzętowy to dwie różne rzeczy
Podstawowy podział obejmuje keyloggery programowe i sprzętowe.
Keylogger programowy
Działa wewnątrz systemu operacyjnego.
Może uruchamiać się razem z komputerem, działać jako proces w tle, usługa, komponent innego programu albo część złośliwego oprogramowania.
Technicznie przechwytywanie klawiszy może odbywać się na różne sposoby. MITRE opisuje między innymi przechwytywanie zdarzeń klawiatury za pośrednictwem interfejsów systemowych, odczyt danych wejściowych oraz wykorzystanie sterowników lub modyfikacji systemowych.
Dla użytkownika ważniejszy od konkretnej metody jest skutek: program może działać bez widocznego okna i zbierać informacje w tle.
Keylogger sprzętowy
Nie musi instalować żadnego programu w systemie.
Może występować jako fizyczne urządzenie umieszczone pomiędzy przewodową klawiaturą a portem komputera albo jako zmodyfikowany element sprzętu.
W takim przypadku skanowanie systemu programem antywirusowym może nie wykazać samego urządzenia, ponieważ rejestrowanie odbywa się poza systemem operacyjnym.
Dlatego przy poważnym podejrzeniu należy sprawdzić także fizyczne połączenia komputera, szczególnie gdy ktoś miał dostęp do stanowiska pracy.
Czy keylogger powoduje jakieś objawy?
Czasami tak, ale nie istnieje jeden charakterystyczny objaw.
Podejrzenie mogą wzbudzić na przykład nieznane procesy, nowe programy uruchamiane razem z systemem, nieoczekiwane alerty programu zabezpieczającego albo aktywność sieciowa aplikacji, której użytkownik nie rozpoznaje.
Komputer może również działać wolniej albo wykazywać większe obciążenie procesora, ale są to bardzo słabe wskaźniki.
Dokładnie takie same objawy powodują:
aktualizacje systemu, synchronizacja chmury, program antywirusowy, przeglądarka z wieloma kartami, aplikacje działające w tle albo zwykły problem techniczny.
Dlatego:
wolny komputer nie jest dowodem na keylogger.
Podobnie pojedynczy nieznany proces nie powinien być automatycznie uznawany za malware.
Znacznie ważniejsza jest kombinacja kilku elementów i możliwość wyjaśnienia, do czego dany program służy.
Jak sprawdzić keylogger w Windows?
W Windows pierwszym etapem może być kontrola programów uruchamianych automatycznie.
Microsoft umożliwia zarządzanie aplikacjami startowymi zarówno w Ustawieniach, jak i w Menedżerze zadań. Nie wszystkie mechanizmy trwałego uruchamiania programu są tam widoczne, ale lista startowa jest dobrym miejscem do rozpoczęcia podstawowej kontroli.
Warto zwrócić uwagę na programy:
których użytkownik nie instalował, których producenta nie potrafi ustalić albo których funkcja jest całkowicie niejasna.
Nie oznacza to jednak, że należy od razu je usuwać.
Legalne sterowniki, aplikacje producenta komputera, programy drukarek czy narzędzia aktualizacyjne mogą mieć nazwy, których przeciętny użytkownik nigdy wcześniej nie widział.
Drugim etapem jest sprawdzenie Zabezpieczeń Windows.
Microsoft Defender umożliwia wykonanie szybkiego, pełnego, niestandardowego, a także skanowania offline. Wariant offline uruchamia badanie po ponownym uruchomieniu komputera, zanim zwykły Windows zostanie w pełni załadowany, co utrudnia części złośliwego oprogramowania ukrywanie się podczas skanowania.
Warto również sprawdzić Historię ochrony. Microsoft zapisuje tam wykrycia malware, potencjalnie niechcianych aplikacji i działania podjęte przez Defendera. Historia ta nie jest jednak archiwum bezterminowym. Microsoft wskazuje obecnie, że zdarzenia w tym widoku są przechowywane przez około dwa tygodnie.
Brak wpisu w historii nie oznacza więc automatycznie, że komputer nigdy nie był zainfekowany.
Menedżer zadań nie daje pełnej odpowiedzi
Popularna rada brzmi:
„Otwórz Menedżer zadań i poszukaj keyloggera”.
Problem polega na tym, że złośliwy proces nie musi nazywać się keylogger.exe.
Może używać nazwy przypominającej legalną usługę, być częścią innego programu albo uruchamiać dodatkowe komponenty tylko w określonych warunkach.
Z drugiej strony wiele legalnych procesów systemowych posiada mało zrozumiałe nazwy.
Dlatego samo przeglądanie Menedżera zadań ma ograniczoną wartość, jeżeli użytkownik nie potrafi dalej zweryfikować:
lokalizacji pliku, producenta, podpisu cyfrowego, sposobu uruchamiania oraz powiązania z innymi elementami systemu.
To jeden z powodów, dla których profesjonalna analiza komputera nie ogranicza się do oglądania aktualnie uruchomionych procesów.
Jak sprawdzić keylogger na Macu?
macOS posiada funkcję szczególnie istotną przy tym rodzaju zagrożenia: Input Monitoring, czyli monitorowanie wejścia.
Apple wyjaśnia, że aplikacje posiadające odpowiednie uprawnienie mogą monitorować klawiaturę, mysz lub gładzik nawet podczas korzystania z innych aplikacji. Użytkownik może sprawdzić, którym programom taki dostęp został przyznany, w ustawieniach Prywatność i ochrona.
Nie oznacza to, że każda aplikacja znajdująca się na tej liście jest keyloggerem.
Legalne narzędzia do skrótów klawiaturowych, automatyzacji, zarządzania urządzeniami wejściowymi czy pracy zdalnej również mogą potrzebować podobnego dostępu.
Problemem jest przede wszystkim aplikacja:
której użytkownik nie zna, której nie pamięta z instalacji albo która nie powinna według swojej funkcji monitorować klawiatury.
Na Macu warto również sprawdzić elementy uruchamiane podczas logowania i działające w tle.
Apple od macOS 13 rozbudowało widoczność takich komponentów. System obejmuje między innymi login items, launch agents i launch daemons, czyli mechanizmy umożliwiające programom oraz ich pomocniczym komponentom uruchamianie się wraz z systemem lub pracę w tle.
Ponownie sama obecność takiego komponentu nie jest dowodem zagrożenia. Wiele legalnych aplikacji wykorzystuje te mechanizmy.
Dlaczego antywirus może nie wystarczyć?
Program antywirusowy jest jednym z najważniejszych elementów kontroli, ale nie powinien być traktowany jako ostateczny test.
Jeżeli Defender albo inne renomowane rozwiązanie wykryje konkretny keylogger lub malware, jest to bardzo istotna informacja.
Znacznie trudniej interpretować wynik negatywny.
Brak wykrycia oznacza przede wszystkim, że używane narzędzie nie zidentyfikowało znanego zagrożenia podczas danego badania.
Nie daje to automatycznej gwarancji, że:
system nie został zmodyfikowany,
nie działa legalny program użyty bez zgody,
nie istnieje urządzenie sprzętowe,
nie występuje komponent, którego aktualny silnik nie rozpoznaje jako zagrożenia.
Microsoft sam rozróżnia malware od potencjalnie niechcianych aplikacji, które mogą wykonywać działania niepożądane przez użytkownika, mimo że nie zawsze są klasyfikowane identycznie jak złośliwe oprogramowanie.
Dlatego prawidłowa kontrola łączy skanowanie z analizą konfiguracji.
Keylogger może być częścią narzędzia zdalnego dostępu
Keylogger nie zawsze działa samodzielnie.
Może być jedną z funkcji bardziej rozbudowanego malware umożliwiającego również wykonywanie zrzutów ekranu, kopiowanie dokumentów, obserwowanie aktywności użytkownika czy zdalne sterowanie komputerem.
W takiej sytuacji skupienie się tylko na klawiaturze może prowadzić do przeoczenia znacznie większego problemu.
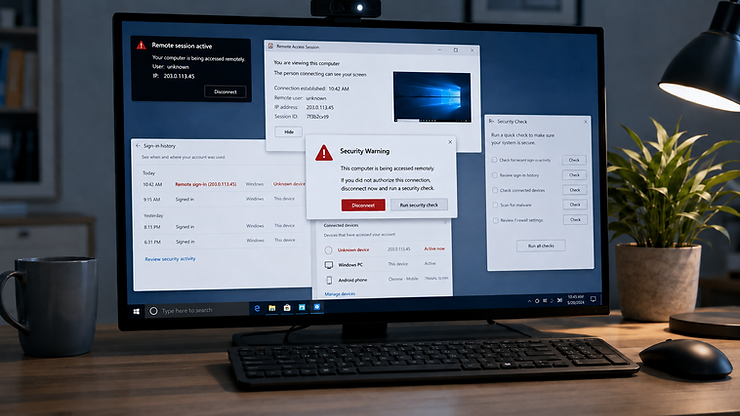
Dlatego jeśli oprócz podejrzenia przechwytywania haseł występują również nieznane programy zdalnego sterowania, nietypowe sesje albo aktywność sieciowa, warto przeanalizować cały komputer.
Szerzej opisaliśmy ten scenariusz w artykule jak sprawdzić, czy ktoś ma zdalny dostęp do komputera. Artykuł omawia między innymi legalne narzędzia zdalnej pomocy, RAT-y, ruch sieciowy, autostart i inne mechanizmy kontroli.
Keylogger a kamera i mikrofon
Sam keylogger nie musi mieć dostępu do kamery ani mikrofonu.
To osobne funkcje.
Złośliwy program może jednak posiadać kilka modułów jednocześnie. Jeden rejestruje klawiaturę, drugi wykonuje zrzuty ekranu, kolejny wykorzystuje mikrofon.
Dlatego pytanie:
„Czy ktoś zna moje hasło?”
prowadzi do innego kierunku analizy niż:
„Czy ktoś zna rozmowy prowadzone przy laptopie?”
W drugim przypadku keylogger sam w sobie nie wystarczy do wyjaśnienia sytuacji.
Jeżeli używana jest zewnętrzna klawiatura przewodowa, należy sprawdzić całą drogę przewodu pomiędzy klawiaturą a komputerem.
Szczególną uwagę zwracają dodatkowe adaptery, przejściówki, niewielkie moduły USB albo elementy, których użytkownik wcześniej nie widział.
W komputerze stacjonarnym warto również sprawdzić tylne porty, które często pozostają poza polem widzenia użytkownika.
Nie każdy adapter jest oczywiście keyloggerem. Może to być legalna przejściówka, odbiornik klawiatury bezprzewodowej albo urządzenie firmowe.
Liczy się możliwość wyjaśnienia jego funkcji.
W przypadku laptopa z wbudowaną klawiaturą klasyczne zewnętrzne urządzenie montowane pomiędzy klawiaturą a portem USB nie będzie oczywiście takim samym scenariuszem, dlatego większego znaczenia nabiera analiza systemowa.
Co zrobić, jeśli podejrzewasz keylogger?
Najważniejsze jest ustalenie, czy sytuacja może mieć znaczenie dowodowe.
Jeżeli komputer jest związany ze sprawą prywatną, biznesową albo podejrzeniem celowej inwigilacji, natychmiastowe usuwanie nieznanych programów może nie być najlepszym pierwszym działaniem.
Usunięcie aplikacji, reinstalacja systemu albo wyczyszczenie dysku może zniszczyć informacje pozwalające później ustalić:
co było zainstalowane, kiedy się pojawiło, jak było uruchamiane i czy mogło komunikować się z zewnętrzną infrastrukturą.
Jeżeli podejrzenie jest poważne, warto również unikać wpisywania na takim komputerze nowych haseł.
Zmiana hasła do poczty na komputerze, który rzeczywiście rejestruje klawiaturę, może spowodować, że nowe hasło również zostanie przechwycone.
Bezpieczniej wykonać zmianę z innego, zaufanego urządzenia po ustaleniu zakresu problemu.
Co z hasłami do banku i poczty?
Jeżeli zostanie potwierdzony keylogger albo inne oprogramowanie przechwytujące dane wejściowe, trzeba przyjąć, że informacje wpisywane na urządzeniu mogły zostać ujawnione.
Zakres zależy oczywiście od czasu działania i funkcji programu.
Priorytetem powinny być wtedy konta szczególnie istotne:
poczta elektroniczna, bankowość, konto Google lub Apple, konta firmowe, media społecznościowe i menedżer haseł.
Zmiany powinny być wykonywane z zaufanego urządzenia.
Warto również włączyć uwierzytelnianie wieloskładnikowe tam, gdzie jest dostępne, oraz sprawdzić aktywne sesje i urządzenia zalogowane do najważniejszych kont.
Najczęstszy błąd: szukanie jednego procesu o nazwie „keylogger”
Złośliwe oprogramowanie zwykle nie informuje użytkownika o swojej funkcji.
Dlatego poradniki polegające na wyszukiwaniu jednej konkretnej nazwy procesu mają ograniczoną wartość.
Znacznie skuteczniejsze jest podejście warstwowe:
najpierw sprawdzamy system zabezpieczeń i historię wykryć, następnie autostart i elementy działające w tle, uprawnienia systemowe, aplikacje, konta, ruch sieciowy i fizyczne połączenia sprzętowe.
Dopiero połączenie tych informacji pozwala wyciągać bardziej wiarygodne wnioski.
Najczęściej zadawane pytania
Czy keylogger jest widoczny w Menedżerze zadań?
Może być widoczny jako proces, ale nie musi mieć nazwy sugerującej jego prawdziwą funkcję. Niektóre mechanizmy mogą również działać jako część innego procesu lub usługi. Sam Menedżer zadań nie wystarcza do wykluczenia keyloggera.
Czy Windows Defender wykrywa keyloggery?
Microsoft Defender może wykrywać wiele znanych rodzajów malware i umożliwia wykonywanie kilku rodzajów skanowania, w tym skanowania offline. Negatywny wynik nie jest jednak absolutną gwarancją braku każdego możliwego mechanizmu przechwytywania danych.
Czy keylogger może działać bez Internetu?
Tak. Samo rejestrowanie klawiszy nie wymaga stałego połączenia z Internetem. Dane mogą być zapisywane lokalnie i później odzyskane albo wysłane dopiero po nawiązaniu połączenia.
Czy keylogger może przechwycić hasło?
Tak. Jednym z głównych zastosowań keyloggingu jest przechwytywanie danych wpisywanych przez użytkownika, w tym danych uwierzytelniających.
Czy Mac może mieć keylogger?
Tak. MITRE uwzględnia macOS jako jedną z platform, na których występuje keylogging. macOS posiada także specjalne ustawienie Input Monitoring pozwalające sprawdzić aplikacje mające możliwość monitorowania urządzeń wejściowych.
Czy keylogger może być urządzeniem fizycznym?
Tak. Istnieją rozwiązania sprzętowe rejestrujące dane z klawiatury bez klasycznej aplikacji działającej w systemie. Dlatego w określonych sytuacjach potrzebna jest również kontrola fizycznych połączeń komputera.
Czy reinstalacja systemu usuwa keylogger?
Może usunąć część programowych zagrożeń, ale nie powinna być pierwszym działaniem, jeśli ważne jest ustalenie, co znajdowało się na komputerze. Nie rozwiąże też problemu urządzenia sprzętowego podłączonego zewnętrznie.
Profesjonalne sprawdzanie komputera pod kątem keyloggera
W praktyce najważniejsze jest nie samo stwierdzenie, że „antywirus niczego nie znalazł”, ale sprawdzenie kilku niezależnych obszarów systemu.
Po zakończeniu analizy klient otrzymuje omówienie ustaleń, a wykonane czynności mogą zostać opisane w raporcie.
Najważniejszy wniosek: keylogger nie musi być widoczny jako osobna aplikacja i nie zawsze powoduje zauważalne objawy. Rzetelna kontrola wymaga sprawdzenia systemu, uprawnień, mechanizmów uruchamiania, zabezpieczeń oraz, w odpowiednich przypadkach, również samego sprzętu.
Jak sprawdzić, czy telefon jest podsłuchiwany? Prawdziwe objawy, fałszywe alarmy i metody kontroli
Telefon się nagrzewa, bateria szybciej się rozładowuje, a podczas rozmowy pojawiają się zakłócenia. Czy to oznacza, że urządzenie jest podsłuchiwane?
Najczęściej nie.
Takie objawy mogą wynikać z aktualizacji systemu, słabego zasięgu, zużytej baterii, działania aplikacji w tle albo problemów z siecią komórkową. Jednocześnie brak widocznych nieprawidłowości nie daje pewności, że nikt nie ma dostępu do wiadomości, lokalizacji lub kont użytkownika.
W praktyce określenie „podsłuch w telefonie” obejmuje wiele różnych sytuacji. Może chodzić o złośliwą aplikację, ale równie dobrze o zalogowane na innym urządzeniu konto Google lub Apple, aktywną sesję komunikatora, udostępnioną lokalizację, przekazywanie połączeń albo dostęp do telefonu zabezpieczonego kodem znanym drugiej osobie.
Dlatego skuteczne sprawdzenie telefonu nie polega na wpisaniu jednego kodu ani uruchomieniu przypadkowej aplikacji antyszpiegowskiej. Wymaga ustalenia, jakie informacje mogły zostać przejęte i jaką drogą osoba nieuprawniona mogła uzyskać do nich dostęp.
Co naprawdę może oznaczać podsłuchiwany telefon?
Słowo „podsłuch” kojarzy się najczęściej z przechwytywaniem rozmów telefonicznych. Współczesna inwigilacja telefonu znacznie częściej dotyczy jednak innych danych.
Osoba posiadająca dostęp do urządzenia lub kont użytkownika może próbować pozyskiwać:
wiadomości i załączniki,
historię połączeń,
pocztę elektroniczną,
zdjęcia i kopie zapasowe,
bieżącą lokalizację,
historię przemieszczania,
kontakty i kalendarz,
dane zapisane w chmurze,
informacje z mikrofonu lub aparatu.
Co ważne, część takich działań nie wymaga instalowania na telefonie klasycznego programu szpiegującego. Czasami wystarczy hasło do konta, kod odblokowania ekranu albo możliwość jednorazowego skorzystania z urządzenia.
Najważniejszy wniosek: zanim zacznie się szukać „podsłuchu”, trzeba ustalić, czy problem dotyczy samego telefonu, konta użytkownika, komunikatora, udostępniania lokalizacji czy przekazywania danych na inne urządzenie.
Najczęstszy scenariusz: dostęp do konta zamiast programu szpiegującego
W wielu przypadkach źródłem problemu nie jest zaawansowane oprogramowanie, lecz konto Google, Apple albo komunikator zalogowany na innym urządzeniu.
Jeżeli ktoś zna hasło do konta i ma możliwość przejścia weryfikacji, może uzyskać dostęp do części danych synchronizowanych w chmurze. Może również zobaczyć urządzenia powiązane z kontem, korzystać z wybranych usług albo przejąć informacje przywracane z kopii zapasowej.
Google pozwala użytkownikowi przejrzeć urządzenia i sesje posiadające dostęp do jego konta. Widoczne informacje obejmują między innymi typ urządzenia oraz ostatnią komunikację danej sesji z systemami Google. Nierozpoznane urządzenia można wylogować.
W przypadku konta Apple lista urządzeń jest dostępna po wejściu w ustawienia konta na iPhonie, iPadzie, Macu lub przez stronę konta Apple. Z tego poziomu można sprawdzić, gdzie konto jest zalogowane, oraz zdalnie usunąć nierozpoznane urządzenie.
Co należy sprawdzić na początku?
Warto zweryfikować:
wszystkie urządzenia zalogowane do konta,
ostatnie alerty dotyczące logowania,
adresy e-mail i numery telefonów służące do odzyskiwania konta,
metody uwierzytelniania dwuskładnikowego,
zapisane klucze dostępu,
aplikacje i usługi posiadające dostęp do konta.
Jeżeli pojawi się nieznane logowanie, hasło najlepiej zmienić na innym, zaufanym urządzeniu. Następnie należy zakończyć podejrzane sesje i sprawdzić, czy osoba trzecia nie zmieniła danych umożliwiających odzyskanie konta.
Wiadomości mogą być czytane na innym urządzeniu
Podejrzenie podsłuchu często pojawia się wtedy, gdy druga osoba zna treść wiadomości z komunikatora. Nie zawsze oznacza to, że aplikacja szpiegująca działa w tle telefonu.
Konto komunikatora może być połączone z komputerem, przeglądarką albo drugim urządzeniem. Jeżeli taka sesja została wcześniej autoryzowana i nie została wylogowana, wiadomości mogą być dostępne poza głównym telefonem.
W WhatsAppie listę aktywnych połączeń można sprawdzić w sekcji Połączone urządzenia. Każde nierozpoznane urządzenie należy wybrać i wylogować. WhatsApp zaleca również włączenie weryfikacji dwuetapowej oraz regularne sprawdzanie urządzeń połączonych z kontem.
Podobną kontrolę warto przeprowadzić w innych używanych komunikatorach, poczcie elektronicznej i serwisach społecznościowych. Nazwy opcji mogą się różnić, ale zwykle znajdują się w sekcjach dotyczących bezpieczeństwa, aktywnych sesji lub zalogowanych urządzeń.
Ktoś może znać lokalizację bez instalowania podsłuchu
Śledzenie telefonu nie musi odbywać się za pomocą ukrytej aplikacji. Lokalizacja może być świadomie lub przypadkowo udostępniona przez konto Google, aplikację map, funkcje rodzinne, komunikator albo usługę producenta telefonu.
Usługi Google pozwalają udostępniać lokalizację w czasie rzeczywistym wybranym osobom. Odbiorca może widzieć między innymi ostatnią lokalizację urządzenia, zależnie od ustawień konta i używanej usługi.
Na iPhonie dostęp aplikacji do lokalizacji można sprawdzić w sekcji Ustawienia → Prywatność i ochrona → Usługi lokalizacji. Użytkownik może tam zobaczyć, które aplikacje korzystają z położenia, oraz ograniczyć im dostęp do lokalizacji dokładnej lub przybliżonej.
Warto skontrolować nie tylko pojedyncze aplikacje, ale również:
udostępnianie lokalizacji konkretnym osobom,
grupy rodzinne,
aplikacje do odnajdywania urządzeń,
konta używane wspólnie z partnerem lub rodziną,
aplikacje producenta samochodu,
programy sportowe i rodzinne,
historię aktywnych sesji.
Jeżeli ktoś zna miejsce pobytu użytkownika, źródłem informacji może być zwykła funkcja udostępniania lokalizacji, a nie oprogramowanie szpiegujące.
Jakie objawy mogą wzbudzić podejrzenie?
Niektóre zachowania telefonu warto sprawdzić, szczególnie jeżeli pojawiły się nagle i nie można ich powiązać z aktualizacją systemu, nową aplikacją albo zmianą sposobu korzystania z urządzenia.
Uwagę mogą zwrócić:
nietypowo duże zużycie transmisji danych,
aplikacja działająca intensywnie w tle,
nieznane programy na liście aplikacji,
włączający się bez powodu mikrofon lub aparat,
zmienione uprawnienia,
nieznany profil zarządzania urządzeniem,
nierozpoznane urządzenia zalogowane do konta,
nieznane sesje komunikatorów,
samoczynne zmiany ustawień,
wyłączona ochrona systemowa,
ostrzeżenia o zmodyfikowanym systemie.
Każdy z tych sygnałów wymaga wyjaśnienia, ale żaden pojedynczy objaw nie potwierdza jeszcze obecności programu szpiegującego.
Szybko rozładowująca się bateria
Zwiększone zużycie energii może wynikać z transmisji danych prowadzonej w tle. Zdecydowanie częściej przyczyną są jednak zużycie baterii, słaby zasięg, synchronizacja zdjęć, aktualizacja systemu, nawigacja, gry, aplikacje społecznościowe albo usługi lokalizacyjne.
Samo skrócenie czasu pracy telefonu nie jest dowodem na podsłuch.
Nagrzewanie się telefonu
Telefon może nagrzewać się podczas ładowania, instalowania aktualizacji, korzystania z aparatu, nawigacji, transmisji wideo albo wysyłania dużej liczby plików do chmury.
Niepokój powinno wzbudzić przede wszystkim powtarzające się nagrzewanie urządzenia bez widocznej przyczyny, połączone z innymi nieprawidłowościami.
Zakłócenia podczas rozmów
Echo, trzaski, przerywanie głosu i opóźnienia zazwyczaj wynikają z jakości połączenia, przełączania między nadajnikami, rozmów przez Wi-Fi lub problemów z zestawem Bluetooth.
Współczesne przejęcie danych z telefonu nie musi powodować żadnych zakłóceń dźwięku. Dlatego „dziwne odgłosy” podczas rozmowy są bardzo słabym wskaźnikiem technicznym.
Zwiększone zużycie danych
Aplikacja przesyłająca nagrania, zdjęcia lub lokalizację może generować ruch sieciowy. Wysokie zużycie danych może jednak wynikać również z kopii zapasowych, aktualizacji, przesyłania zdjęć, filmów i automatycznego odtwarzania materiałów.
Ważne jest więc nie tylko stwierdzenie, że transfer wzrósł, ale wskazanie konkretnej aplikacji lub usługi odpowiedzialnej za transmisję.
Jak sprawdzić telefon z Androidem?
Układ ustawień może różnić się między Samsungiem, Google Pixel, Xiaomi, Motorolą i innymi producentami. Podstawowe obszary kontroli są jednak podobne.
1. Sprawdź urządzenia zalogowane do konta Google
Należy przejść do ustawień konta Google, otworzyć sekcję bezpieczeństwa i sprawdzić urządzenia oraz aktywne sesje.
Każde nierozpoznane logowanie powinno zostać dokładnie zweryfikowane. Google pozwala zakończyć sesję na nieznanym urządzeniu, a w przypadku podejrzanej aktywności zaleca zabezpieczenie konta i zmianę hasła.
2. Przejrzyj wszystkie zainstalowane aplikacje
Nie należy ograniczać się do ikon widocznych na ekranie głównym. Pełna lista znajduje się w ustawieniach aplikacji.
Trzeba zwrócić uwagę na:
programy o nieznanej nazwie,
aplikacje instalowane spoza sklepu,
usługi opisane bardzo ogólnie,
programy posiadające szerokie uprawnienia,
aplikacje, których użytkownik nie pamięta,
programy ukryte w folderach lub wyłączone.
Nie każda aplikacja systemowa o technicznej nazwie jest zagrożeniem. Usuwanie przypadkowych składników może spowodować problemy z działaniem telefonu.
3. Sprawdź dostęp do mikrofonu, aparatu i lokalizacji
Android pozwala kontrolować uprawnienia przyznane poszczególnym aplikacjom. W zależności od wersji systemu można zobaczyć, które programy mają dostęp do mikrofonu, aparatu, lokalizacji, kontaktów, plików i innych danych.
Należy zadać proste pytanie: czy dana aplikacja rzeczywiście potrzebuje tego uprawnienia do swojej podstawowej funkcji?
Aplikacja do latarki nie powinna bez jasnego powodu posiadać dostępu do mikrofonu, kontaktów i lokalizacji. Nie oznacza to automatycznie, że jest programem szpiegującym, ale wymaga dalszej weryfikacji.
4. Skontroluj wskaźniki mikrofonu i aparatu
Współczesne wersje Androida pokazują wskaźnik, gdy aplikacja korzysta z mikrofonu lub aparatu. Po jego dotknięciu można sprawdzić, jaki program używa danego elementu, a następnie przejść do zarządzania uprawnieniami.
Jeżeli wskaźnik pojawia się bez wyraźnej przyczyny, warto zapisać godzinę zdarzenia i sprawdzić historię dostępu w panelu prywatności.
5. Uruchom Google Play Protect
Google Play Protect sprawdza aplikacje pobierane ze sklepu i okresowo skanuje urządzenie pod kątem potencjalnie szkodliwego działania. Może ostrzec użytkownika, wyłączyć aplikację albo ją usunąć, jeżeli zostanie rozpoznana jako niebezpieczna.
Funkcja ta stanowi ważną warstwę bezpieczeństwa, ale brak ostrzeżenia nie daje całkowitej pewności, że telefon jest wolny od każdego możliwego zagrożenia.
6. Sprawdź profil służbowy i zarządzanie urządzeniem
Telefon z Androidem może posiadać profil służbowy albo zostać objęty zarządzaniem przez organizację. W prawidłowo skonfigurowanym prywatnym urządzeniu profil służbowy oddziela aplikacje i dane firmowe od części osobistej, a organizacja zarządza przede wszystkim obszarem służbowym.
Sam profil służbowy nie jest więc dowodem inwigilacji. Warto jednak ustalić:
kto go skonfigurował,
jaka organizacja nim zarządza,
jakie aplikacje zostały zainstalowane,
czy telefon jest prywatny, czy firmowy,
czy użytkownik świadomie wyraził zgodę na konfigurację.
Nieznane zarządzanie na prywatnym telefonie wymaga wyjaśnienia.
7. Sprawdź integralność systemu
Zmodyfikowany lub zrootowany Android może mieć osłabione część zabezpieczeń systemowych. Google wskazuje, że po zainstalowaniu zmodyfikowanej, zrootowanej wersji Androida użytkownik traci część ochrony zapewnianej przez system.
Nie każdy program szpiegujący wymaga roota. Jego wykrycie lub brak nie przesądza więc wyniku kontroli, ale stan urządzenia jest ważnym elementem analizy.
Jak sprawdzić iPhone’a?
iPhone posiada rozbudowane zabezpieczenia systemowe, ale nadal może dojść do przejęcia konta, udostępnienia danych, połączenia nieznanego urządzenia albo zainstalowania profilu zarządzania.
1. Sprawdź listę urządzeń konta Apple
Należy wejść w Ustawienia → konto użytkownika i przejrzeć listę urządzeń widoczną na dole ekranu.
Apple pozwala sprawdzić urządzenia zalogowane do konta i zdalnie usunąć te, których właściciel nie rozpoznaje.
Warto sprawdzić również:
zaufane numery telefonów,
metody odzyskiwania konta,
klucze bezpieczeństwa i klucze dostępu,
aktywność logowania,
aplikacje korzystające z konta.
2. Skorzystaj z funkcji Kontrola bezpieczeństwa
Na iPhonie z systemem iOS 16 lub nowszym dostępna jest funkcja Kontrola bezpieczeństwa w sekcji Ustawienia → Prywatność i ochrona. Pozwala ona przejrzeć dostęp osób i aplikacji do danych oraz zmienić ustawienia udostępniania.
To szczególnie przydatne, gdy użytkownik chce sprawdzić, komu udostępnia informacje i jakie aplikacje mają dostęp do określonych danych.
3. Sprawdź uprawnienia aplikacji
W sekcji Prywatność i ochrona można sprawdzić dostęp aplikacji do mikrofonu, aparatu, lokalizacji, zdjęć, kontaktów i innych danych.
iPhone posiada także Raport prywatności aplikacji, który pokazuje sposób wykorzystywania przyznanych uprawnień oraz aktywność sieciową aplikacji.
Sama komunikacja z wieloma domenami nie oznacza jeszcze szpiegowania. Raport pomaga jednak zauważyć zachowania wymagające dokładniejszego sprawdzenia.
4. Zwróć uwagę na pomarańczową i zieloną kropkę
Pomarańczowy wskaźnik oznacza używanie mikrofonu, a zielony – korzystanie z aparatu albo aparatu i mikrofonu. Centrum sterowania może również wskazać aplikację, która korzystała z tych funkcji.
Pojawienie się wskaźnika podczas rozmowy, nagrywania wiadomości lub korzystania z aparatu jest prawidłowe. Niepokój może wzbudzić jego aktywacja w sytuacji, w której żadna oczekiwana aplikacja nie powinna korzystać z mikrofonu lub kamery.
5. Sprawdź profile konfiguracji i MDM
Profile znajdują się w sekcji:
Ustawienia → Ogólne → VPN i zarządzanie urządzeniem.
Profile konfiguracji mogą zawierać ustawienia sieci firmowej, poczty, VPN, certyfikatów i zarządzania urządzeniem. Apple wyświetla użytkownikowi informacje o profilu przed jego instalacją, a zainstalowane profile można przejrzeć w ustawieniach.
Jeżeli sekcja nie zawiera żadnych profili, oznacza to, że na urządzeniu nie ma zainstalowanego profilu zarządzania. Nieznanego profilu nie należy usuwać chaotycznie, szczególnie na telefonie służbowym. Najpierw trzeba ustalić jego pochodzenie i zakres działania.
6. Sprawdź, czy system nie został zmodyfikowany
Jailbreak usuwa część zabezpieczeń iOS i może zwiększyć podatność urządzenia na nieautoryzowane działanie. Apple wskazuje, że taka modyfikacja może prowadzić między innymi do luk bezpieczeństwa i niestabilności systemu.
Zaawansowany atak nie zawsze pozostawia jednak prosty, widoczny ślad jailbreaku. Dlatego sam brak oznak modyfikacji systemu nie powinien być traktowany jako pełne wykluczenie każdego zagrożenia.
Czym jest MDM i czy oznacza podsłuch?
MDM, czyli Mobile Device Management, służy do zdalnego zarządzania telefonami, tabletami i komputerami. Rozwiązania tego typu są powszechnie wykorzystywane przez firmy i instytucje.
Administrator może w zależności od rodzaju urządzenia i sposobu jego rejestracji:
wymuszać zasady bezpieczeństwa,
konfigurować firmową pocztę i sieć Wi-Fi,
instalować aplikacje służbowe,
zarządzać certyfikatami,
ograniczać wybrane funkcje,
zdalnie blokować lub usuwać dane służbowe.
Na Androidzie zakres kontroli zależy między innymi od tego, czy zarządzany jest jedynie profil służbowy, czy całe urządzenie. W modelu prywatnego telefonu z profilem służbowym organizacja zarządza częścią firmową, natomiast profil osobisty pozostaje oddzielony.
Na iPhonie profile konfiguracji i zarządzania można sprawdzić w ustawieniach VPN i zarządzania urządzeniem.
Obecność MDM na telefonie służbowym może być całkowicie prawidłowa. Nieznane zarządzanie na prywatnym urządzeniu powinno jednak zostać dokładnie wyjaśnione.
Czy specjalne kody wykrywają podsłuch?
W internecie można znaleźć kody, które rzekomo mają natychmiast potwierdzić, czy telefon jest podsłuchiwany.
W rzeczywistości tego rodzaju kody najczęściej dotyczą usług operatora, takich jak przekazywanie połączeń. Nie analizują listy aplikacji, pamięci telefonu, aktywnych kont, komunikatorów, profili MDM ani integralności systemu.
Przekazywanie połączeń jest zwykłą funkcją sieciową, którą na iPhonie można sprawdzić w ustawieniach aplikacji Telefon. Jeżeli jest aktywne, użytkownik może zobaczyć numer docelowy, o ile operator udostępnia tę funkcję.
Nieznane przekierowanie wymaga wyjaśnienia, ale jego brak nie oznacza, że nikt nie ma dostępu do wiadomości, konta, lokalizacji lub danych telefonu.
Warto wiedzieć: nie istnieje uniwersalny kod, który przeskanuje telefon i wiarygodnie wykluczy wszystkie formy inwigilacji.
Czy program antywirusowy wystarczy?
Na Androidzie renomowane oprogramowanie zabezpieczające może pomóc wykryć część znanych zagrożeń. Podstawową ochronę zapewnia również Google Play Protect, który skanuje aplikacje i ostrzega przed rozpoznanym szkodliwym działaniem.
Skaner nie sprawdzi jednak wszystkich możliwych dróg wycieku informacji. Może nie wykazać:
zalogowanego obcego urządzenia,
aktywnej sesji komunikatora,
udostępnionej lokalizacji,
przejętego konta,
znanego drugiej osobie kodu odblokowania,
legalnej aplikacji wykorzystywanej niezgodnie z przeznaczeniem.
Dlatego wynik skanowania powinien być jednym z elementów kontroli, a nie jej jedyną podstawą.
Czego nie robić przed profesjonalnym sprawdzeniem?
Najczęstszą reakcją na podejrzenie inwigilacji jest natychmiastowe przywrócenie ustawień fabrycznych. Może to usunąć część zagrożeń, ale jednocześnie niszczy informacje potrzebne do ustalenia, co faktycznie wydarzyło się na urządzeniu.
Przed kontrolą nie należy bez potrzeby:
resetować telefonu,
usuwać wszystkich aplikacji,
kasować historii i logów,
odłączać kont bez dokumentacji,
instalować wielu przypadkowych skanerów,
informować osoby podejrzewanej,
publikować zrzutów ekranu zawierających dane osobowe.
Warto natomiast wykonać zdjęcia lub zrzuty ekranu przedstawiające podejrzane alerty, sesje, aplikacje i ustawienia. Należy również zapisać daty zdarzeń oraz informacje, które osoba trzecia mogła poznać.
Jeżeli zagrożenie jest bezpośrednie, bezpieczeństwo użytkownika ma pierwszeństwo przed zachowaniem materiału technicznego. W takiej sytuacji konto należy zabezpieczyć z zaufanego urządzenia, a dalsze kroki dostosować do poziomu ryzyka.
Czy przywrócenie ustawień fabrycznych usuwa podsłuch?
Reset usuwa dane użytkownika i aplikacje, dlatego może pomóc w przypadku części zagrożeń działających na poziomie zwykłej aplikacji. Nie rozwiązuje jednak każdego problemu.
Po ponownym uruchomieniu telefonu użytkownik może:
zalogować się na nadal przejęte konto,
ponownie przywrócić ryzykowną aplikację z kopii,
pozostawić aktywną sesję komunikatora,
nie zmienić udostępniania lokalizacji,
użyć tego samego, znanego osobie trzeciej kodu,
odtworzyć wcześniejszą konfigurację.
Z tego powodu reset powinien być częścią przemyślanego planu. Najpierw należy zabezpieczyć konta i zebrać informacje, a następnie zdecydować, czy urządzenie ma zostać zbadane, wyczyszczone czy skonfigurowane od początku.
Jak wygląda profesjonalne sprawdzenie telefonu?
Profesjonalna kontrola nie powinna ograniczać się do pobieżnego przejrzenia ikon na ekranie.
Zakres czynności zależy od modelu urządzenia, wersji systemu, zgłoszonych objawów i potencjalnego sposobu działania osoby nieuprawnionej.
Kontrola może obejmować:
Analizę kont i aktywnych sesji
Sprawdza się konta Google, Apple, pocztę, komunikatory, usługi chmurowe i urządzenia posiadające aktywny dostęp.
Weryfikację aplikacji i uprawnień
Analizowane są zainstalowane programy, ich pochodzenie, uprawnienia, aktywność w tle, zużycie danych oraz dostęp do mikrofonu, aparatu, lokalizacji i plików.
Kontrolę ustawień bezpieczeństwa
Weryfikowane są między innymi:
blokada ekranu,
metody biometryczne,
uwierzytelnianie dwuskładnikowe,
przekierowania,
udostępnianie lokalizacji,
profile MDM,
certyfikaty,
połączenia VPN,
ustawienia administratora urządzenia.
Ocenę integralności systemu
Sprawdza się ślady roota, jailbreaku, odblokowania programu rozruchowego, nieautoryzowanych modyfikacji i innych odstępstw od standardowej konfiguracji.
Analizę aktywności sieciowej
W uzasadnionych przypadkach kontroluje się sposób komunikacji urządzenia z siecią. Sama obecność połączeń internetowych jest normalna. Znaczenie ma ich charakter, regularność, kierunek oraz możliwość przypisania ich do konkretnej aplikacji.
Dokumentację wykonanych czynności
Po zakończeniu kontroli klient powinien otrzymać jasną informację o przeprowadzonych działaniach, wykrytych nieprawidłowościach i zaleceniach.
Czy można uzyskać stuprocentową pewność?
Nie każdą formę ingerencji można wykluczyć ze stuprocentową pewnością na podstawie jednorazowej kontroli.
Możliwość wykrycia zagrożenia zależy od:
rodzaju oprogramowania,
czasu, jaki upłynął od zdarzenia,
stanu telefonu,
wykonanych wcześniej resetów,
dostępności logów,
wersji systemu,
sposobu przejęcia konta,
poziomu zaawansowania ataku.
Rzetelna analiza może jednak wykryć wiele typowych zagrożeń, uporządkować sytuację i wskazać najbardziej prawdopodobne źródło wycieku informacji.
Czasami wynikiem kontroli nie jest znalezienie programu szpiegującego, lecz wykrycie nieznanej sesji, udostępnionej lokalizacji, profilu zarządzania lub nieprawidłowo zabezpieczonego konta.
Najczęściej zadawane pytania
Jak sprawdzić, czy telefon jest podsłuchiwany?
Należy sprawdzić urządzenia zalogowane do konta, aktywne sesje komunikatorów, udostępnianie lokalizacji, listę aplikacji, ich uprawnienia, profile zarządzania oraz aktywność mikrofonu, aparatu i transmisji danych.
Czy szybkie rozładowywanie baterii oznacza podsłuch?
Nie. Zużyta bateria, słaby zasięg, aktualizacje, aplikacje społecznościowe i synchronizacja danych mogą powodować identyczny objaw. Zużycie energii należy przeanalizować w połączeniu z innymi informacjami.
Czy kod wpisany na klawiaturze wykryje podsłuch?
Nie. Popularne kody mogą wyświetlać informacje o usługach operatora, na przykład przekazywaniu połączeń, ale nie skanują aplikacji, kont, wiadomości ani systemu telefonu.
Czy ktoś może czytać WhatsAppa bez instalowania aplikacji szpiegującej?
Tak. Wiadomości mogą być dostępne na wcześniej połączonym komputerze lub innym urządzeniu. Listę takich sesji należy sprawdzić w sekcji Połączone urządzenia.
Czy iPhone może mieć program szpiegujący?
Żaden system nie powinien być traktowany jako całkowicie odporny na każdy możliwy atak. W praktyce częściej należy jednak sprawdzić konto Apple, udostępnianie danych, aktywne urządzenia, uprawnienia aplikacji oraz profile zarządzania.
Czy MDM oznacza, że telefon jest podsłuchiwany?
Nie. MDM jest legalnym narzędziem do zarządzania urządzeniami firmowymi i służbowymi. Nieznany profil na prywatnym telefonie powinien jednak zostać zweryfikowany.
Czy reset telefonu usunie program szpiegujący?
Może usunąć część zagrożeń, ale nie zabezpieczy przejętego konta, nie zakończy automatycznie wszystkich zewnętrznych sesji i nie cofnie udostępniania lokalizacji. Przed resetem warto udokumentować nieprawidłowości.
Co zrobić, gdy znajdę nieznaną aplikację?
Nie należy od razu jej uruchamiać ani nadawać dodatkowych uprawnień. Warto zapisać nazwę, wykonać zrzuty ekranu, sprawdzić źródło instalacji i skonsultować dalsze postępowanie.
Profesjonalne sprawdzanie telefonów pod kątem inwigilacji
Biuro Detektywistyczne Arcanum wykonuje kontrole telefonów z Androidem oraz iPhone’ów pod kątem możliwego nieuprawnionego dostępu do danych, wiadomości, lokalizacji i kont użytkownika.
Kontrola może obejmować analizę aplikacji i uprawnień, aktywnych sesji, kont Google i Apple, komunikatorów, udostępniania lokalizacji, profili MDM, ustawień bezpieczeństwa, zużycia danych oraz śladów modyfikacji systemu.
W razie potrzeby sprawdzenie telefonu może zostać rozszerzone o kontrolę komputera, pojazdu, mieszkania lub innych urządzeń powiązanych z kontem użytkownika.
Po zakończeniu czynności klient otrzymuje informację o ustaleniach oraz raport opisujący zakres wykonanej kontroli.
Usługi realizowane są we Wrocławiu, na Dolnym Śląsku oraz na terenie całej Polski.
Podejrzenia dotyczące podsłuchu warto weryfikować na podstawie konkretnych danych, a nie pojedynczych objawów. Telefon, który szybko rozładowuje baterię, nie musi być zainfekowany. Jednocześnie urządzenie działające zupełnie normalnie może pozostawać powiązane z nieznaną sesją lub przejętym kontem.
Dlatego najważniejsze jest metodyczne sprawdzenie wszystkich możliwych dróg dostępu do informacji.
Jak wykryć AirTag lub SmartTag? Dlaczego bywają trudniejsze do znalezienia niż lokalizator GPS
Niewielki brelok przypięty do kluczy, walizki albo plecaka może pomóc odnaleźć zgubiony przedmiot. Ten sam typ urządzenia, użyty bez wiedzy właściciela samochodu lub torby, może jednak stać się narzędziem do śledzenia jego przemieszczania.
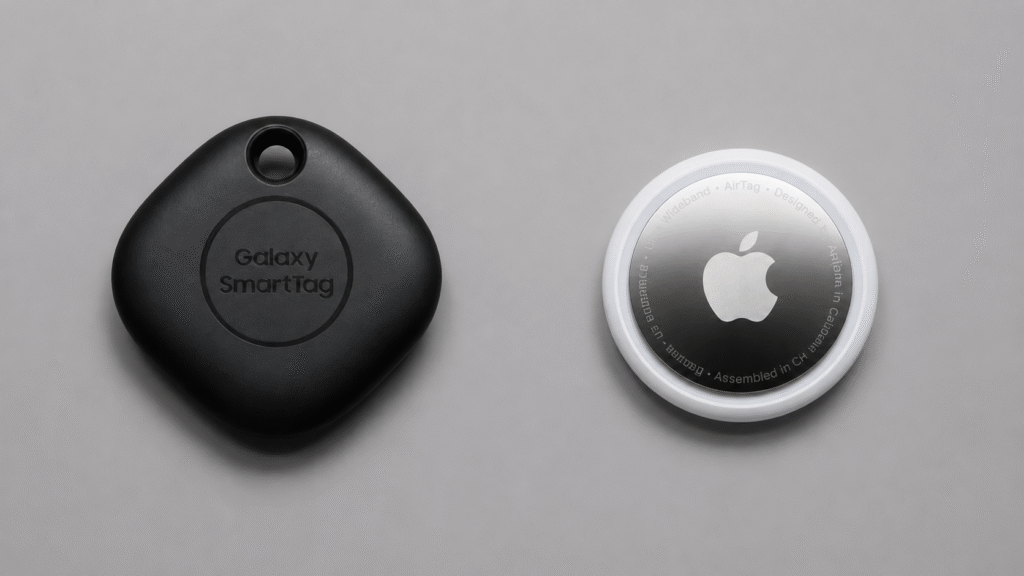
AirTag firmy Apple i Galaxy SmartTag firmy Samsung są małe, działają przez wiele miesięcy i nie wymagają własnej karty SIM. Można je łatwo ukryć w pojeździe, bagażu lub przedmiocie codziennego użytku. Jednocześnie ich sposób działania znacznie różni się od klasycznych lokalizatorów GPS korzystających z sieci komórkowej.
AirTag ani SmartTag nie ustalają samodzielnie swojej pozycji za pomocą GPS. Wysyłają sygnał Bluetooth, który może zostać odebrany przez znajdujące się w pobliżu urządzenia należące do innych użytkowników. To właśnie telefony uczestniczące w sieci Apple Find My lub Samsung SmartThings Find przekazują informację o położeniu znacznika.
Ta różnica ma duże znaczenie podczas wykrywania. Klasyczny lokalizator GPS często posiada moduł komunikacji GSM lub LTE, własne zasilanie albo przewody i okresowo wysyła dane do serwera. AirTag lub SmartTag może natomiast emitować jedynie krótkie, energooszczędne sygnały Bluetooth, które łatwo giną wśród transmisji generowanych przez telefony, słuchawki, routery i elektronikę samochodową.
AirTag i SmartTag nie są klasycznymi lokalizatorami GPS
Określenie „lokalizator GPS” jest często używane wobec każdego urządzenia służącego do śledzenia położenia. Z technicznego punktu widzenia jest to jednak duże uproszczenie.
Klasyczny lokalizator samochodowy najczęściej posiada odbiornik systemu nawigacji satelitarnej, który wyznacza pozycję, oraz oddzielny moduł komunikacyjny przesyłający ją przez sieć GSM lub LTE. Sam system GPS jedynie odbiera sygnały z satelitów. Do przekazania lokalizacji właścicielowi potrzebne jest dodatkowe połączenie z siecią lub inny kanał transmisji.
AirTag działa inaczej. Wysyła zabezpieczony sygnał Bluetooth, który może zostać wykryty przez pobliskie urządzenia należące do sieci Znajdź. Telefon lub inne urządzenie Apple przekazuje zaszyfrowaną informację o lokalizacji znacznika, a właściciel widzi jego pozycję w aplikacji.
Galaxy SmartTag wykorzystuje Bluetooth Low Energy, a modele obsługujące UWB mogą dodatkowo umożliwiać dokładniejsze wyszukiwanie z bliskiej odległości za pomocą kompatybilnego telefonu Samsung. Poza bezpośrednim zasięgiem znacznika jego położenie może być aktualizowane przez inne urządzenia Galaxy uczestniczące w sieci SmartThings Find.
Najważniejsza różnica: AirTag lub SmartTag nie musi samodzielnie łączyć się z siecią komórkową. Wystarczy, że znajdzie się w pobliżu telefonu należącego do sieci producenta.
Dlaczego AirTag może wskazywać lokalizację bez modułu GPS?
Dla wielu osób jest to najbardziej zaskakujący element działania tych urządzeń. Znacznik nie musi znać swojej pozycji. Wysyła jedynie informację identyfikacyjną przez Bluetooth.
Telefon znajdujący się w pobliżu znacznika zna własne położenie. Może więc anonimowo przekazać do odpowiedniej sieci informację, gdzie wykrył dany AirTag lub SmartTag. Właściciel znacznika otrzymuje później przybliżoną lokalizację w swojej aplikacji.
Oznacza to, że skuteczność takiego rozwiązania zależy między innymi od liczby kompatybilnych telefonów znajdujących się w okolicy. W centrum miasta, na zatłoczonym parkingu albo na osiedlu aktualizacje mogą pojawiać się stosunkowo często. W miejscu oddalonym od ludzi pozycja może nie być aktualizowana przez dłuższy czas.
AirTag i SmartTag nie przekazują również właścicielowi stałego, płynnego podglądu trasy na zasadzie profesjonalnego monitoringu GPS. Ich pozycja jest aktualizowana, gdy zostaną wykryte przez kompatybilne urządzenie.
Dlaczego AirTag lub SmartTag może być trudniejszy do wykrycia niż nadajnik GPS?
Nie oznacza to, że każdy AirTag jest zawsze trudniejszy do znalezienia niż każdy lokalizator GPS. Współczesne telefony posiadają mechanizmy ostrzegania o nieznanych znacznikach, a sam znacznik może zostać zmuszony do odtworzenia dźwięku.
Pod względem technicznym urządzenia Bluetooth posiadają jednak kilka cech, które mogą utrudniać ich szybkie odnalezienie.
Nadają z małą mocą i przez krótki czas
Technologia Bluetooth Low Energy została zaprojektowana z myślą o niewielkim zużyciu energii. Znacznik nie musi prowadzić ciągłej, intensywnej transmisji podobnej do połączenia komórkowego.
Sygnały są krótkie i występują w paśmie, w którym działa wiele innych urządzeń. W samochodzie lub mieszkaniu mogą być obecne telefony, zegarki, słuchawki, system multimedialny, czujniki, routery oraz urządzenia sąsiadów.
Prosty detektor fal radiowych może więc reagować na liczne legalne źródła sygnału, nie wskazując jednoznacznie, które z nich jest poszukiwanym znacznikiem.
Nie posiadają karty SIM
Klasyczny nadajnik GPS przesyłający lokalizację przez sieć komórkową może generować transmisje GSM lub LTE. Aktywny modem komórkowy bywa możliwy do wykrycia podczas analizy widma radiowego.
AirTag i SmartTag nie potrzebują własnej karty SIM ani abonamentu. Brak transmisji komórkowej oznacza, że poszukiwanie wyłącznie sygnałów GSM może nie przynieść żadnego rezultatu.
Mogą być bardzo małe
AirTag lub SmartTag można ukryć w miejscu, w którym nie zmieściłby się większy lokalizator z modemem komórkowym, pojemnym akumulatorem i obudową odporną na warunki atmosferyczne.
Urządzenie może znajdować się w samochodzie, torbie, pokrowcu, elemencie bagażu albo przedmiocie przekazanym przez inną osobę. Jego niewielkie rozmiary powodują, że kontrola musi obejmować nie tylko pomiary, ale również dokładne oględziny.
Nie muszą znajdować się w bezpośrednim zasięgu właściciela
Osoba korzystająca ze znacznika nie musi jechać za obserwowanym samochodem ani znajdować się w pobliżu. Lokalizacja może zostać przekazana przez przypadkowy telefon należący do innego użytkownika.
Z tego powodu samo sprawdzanie, czy w okolicy znajduje się osoba podejrzewana o śledzenie, nie pozwala wykluczyć wykorzystania znacznika.
Alert nie zawsze pojawia się natychmiast
Systemy ostrzegania analizują, czy nieznany znacznik przemieszcza się razem z użytkownikiem. Pojedyncze minięcie AirTaga na parkingu nie powinno automatycznie wywoływać alarmu.
Telefon musi zebrać informacje pozwalające uznać, że urządzenie rzeczywiście podróżuje z użytkownikiem przez określony czas lub dystans. Dokładne warunki działania zabezpieczeń mogą zależeć od systemu, ustawień telefonu, wersji oprogramowania oraz rodzaju znacznika.
Dlatego brak natychmiastowego powiadomienia nie powinien być traktowany jako pewne potwierdzenie, że w pojeździe lub bagażu nie ma urządzenia.
Jak iPhone ostrzega przed nieznanym AirTagiem?
iPhone może wyświetlić powiadomienie, gdy wykryje, że AirTag lub inne kompatybilne urządzenie śledzące, które nie jest przypisane do użytkownika, przemieszcza się razem z nim.
Do prawidłowego działania ostrzeżeń potrzebne są między innymi aktywne usługi lokalizacji, Bluetooth, powiadomienia o śledzeniu i wyłączony tryb samolotowy. Apple wskazuje również, że obsługa ostrzeżeń dotyczących kompatybilnych urządzeń innych producentów wymaga odpowiedniej wersji systemu.
Po otwarciu alertu użytkownik może zobaczyć mapę miejsc, w których znacznik był wykrywany razem z nim. W zależności od urządzenia i telefonu dostępne może być:
odtworzenie dźwięku znacznika,
wyszukiwanie urządzenia w pobliżu,
wyświetlenie instrukcji jego dezaktywacji,
odczytanie informacji potrzebnych do dalszego zgłoszenia.
Na kompatybilnych iPhone’ach funkcja dokładnego znajdowania może wskazywać kierunek i odległość od AirTaga znajdującego się w pobliżu.
Jak wykryć AirTag na telefonie z Androidem?
Telefony z Androidem posiadają funkcję ostrzegania o nieznanych urządzeniach śledzących. System może powiadomić użytkownika, gdy zgodny znacznik, na przykład AirTag, przemieszcza się razem z nim.
Można również przeprowadzić ręczne skanowanie otoczenia:
Ustawienia → Bezpieczeństwo i sytuacje awaryjne → Alerty o nieznanych urządzeniach śledzących → Skanuj teraz.
Nazwy poszczególnych opcji mogą nieznacznie różnić się zależnie od producenta i wersji systemu. Google podaje, że ręczne skanowanie trwa około 10 sekund i wyszukuje znaczniki oddzielone od ich właścicieli, które znajdują się aktualnie w pobliżu telefonu.
Po otrzymaniu alertu można zobaczyć trasę, na której znacznik był wykrywany, oraz spróbować odtworzyć na nim dźwięk. Google zaleca zachowanie zrzutów ekranu z powiadomieniem i mapą, jeżeli sytuacja może wymagać późniejszego zgłoszenia.
Warto pamiętać, że ręczny skan pokazuje urządzenia znajdujące się w danej chwili w zasięgu Bluetooth. Jeżeli znacznik jest daleko, ekranowany przez metal, rozładowany albo został już usunięty, może nie pojawić się na liście.
Jak wykryć nieznany Galaxy SmartTag?
Telefony Samsung posiadają również funkcje przeznaczone do wykrywania nieznanych SmartTagów.
W aplikacji SmartThings można przejść do funkcji SmartThings Find, a następnie uruchomić wykrywanie nieznanych znaczników. Samsung opisuje funkcję „Unknown tag detection”, która może powiadomić użytkownika, gdy obcy SmartTag przemieszcza się razem z nim.
W zależności od wersji aplikacji i systemu ustawienie może znajdować się w sekcji:
Samsung wskazuje również, że SmartTag2 korzysta z Bluetooth Low Energy, a w przypadku kompatybilnych urządzeń może wykorzystywać UWB do dokładniejszego wyszukiwania w pobliżu.
Czy prosty detektor podsłuchów wykryje AirTag?
Może zareagować na transmisję Bluetooth, ale sam alarm detektora nie oznacza jeszcze odnalezienia AirTaga.
W paśmie 2,4 GHz działa ogromna liczba urządzeń. Detektor może reagować na:
telefon,
smartwatch,
słuchawki,
router Wi-Fi,
system multimedialny samochodu,
kamerę bezprzewodową,
urządzenia znajdujące się w sąsiednim pojeździe lub mieszkaniu.
Najprostsze detektory pokazują jedynie wzrost poziomu energii radiowej. Nie rozpoznają rodzaju urządzenia, nie odczytują jego identyfikatora i nie wskazują automatycznie, czy źródłem sygnału jest AirTag.
Dodatkowym problemem jest krótki charakter transmisji. Jeżeli pomiar zostanie wykonany pomiędzy kolejnymi emisjami albo sygnał zostanie osłabiony przez metalowe elementy pojazdu, urządzenie może nie wywołać jednoznacznej reakcji.
Do wykrywania AirTagów i SmartTagów potrzebne jest połączenie analizy Bluetooth, pomiarów radiowych oraz dokładnych oględzin fizycznych.
Jak sprawdzić samochód pod kątem AirTaga lub SmartTaga?
Samochód jest jednym z miejsc, w których znaczniki Bluetooth mogą zostać wykorzystane niezgodnie z przeznaczeniem. Pojazd regularnie się przemieszcza i często znajduje się w pobliżu dużej liczby telefonów, które mogą aktualizować położenie znacznika.
Podstawową kontrolę warto rozpocząć od sprawdzenia telefonu. Należy upewnić się, że Bluetooth, lokalizacja i alerty o nieznanych urządzeniach śledzących są włączone. Następnie można wykonać ręczne skanowanie.
Jeżeli pojawi się alert, należy sprawdzić mapę wykryć i spróbować uruchomić dźwięk urządzenia. W cichym miejscu może to znacznie ułatwić jego zlokalizowanie.
Następnym etapem powinny być dokładne oględziny samochodu. Sprawdzenia wymagają zarówno wnętrze, bagażnik i przedmioty pozostawione w pojeździe, jak również trudno dostępne elementy konstrukcji.
Szczególną uwagę warto zwrócić na:
przedmioty, które niedawno pojawiły się w pojeździe,
torby, etui i pokrowce,
przestrzeń pod siedzeniami,
schowki i boczne kieszenie,
okolice koła zapasowego,
elementy bagażnika,
przestrzenie pod pojazdem,
okolice zderzaków, osłon i nadkoli.
Nie należy jednak ograniczać się do listy typowych miejsc. Lokalizacja urządzenia zależy od tego, ile czasu miała osoba montująca znacznik, czy posiadała dostęp do wnętrza oraz czy urządzenie miało zostać później łatwo odzyskane.
Ważne: Krótkie skanowanie telefonu nie zastępuje fizycznej kontroli pojazdu. Urządzenie może znajdować się poza zasięgiem w danej chwili, być ekranowane przez metal albo nie spełnić jeszcze warunków potrzebnych do wyświetlenia automatycznego alertu.
Czy odtworzenie dźwięku zawsze pozwala znaleźć urządzenie?
Nie zawsze.
Znacznik może być ukryty pod elementem wygłuszającym, w zamkniętej przestrzeni albo po zewnętrznej stronie samochodu. Dźwięk może być słabo słyszalny przy pracującym silniku, na ulicy lub w garażu z dużym pogłosem.
Nie należy też zakładać, że brak dźwięku oznacza brak urządzenia. Możliwe przyczyny obejmują:
zbyt dużą odległość od znacznika,
osłabienie sygnału Bluetooth,
rozładowaną baterię,
uszkodzenie urządzenia,
zagłuszenie dźwięku przez miejsce ukrycia,
brak aktywnego połączenia z urządzeniem.
Dlatego dźwięk należy traktować jako jedną z metod pomocniczych, a nie jako jedyny sposób wykrywania.
Czy właściciel AirTaga dowie się, że został wykryty?
Samo odebranie alertu lub uruchomienie dźwięku nie oznacza automatycznie, że właściciel otrzyma informację o osobie przeprowadzającej kontrolę.
Google podaje, że odtworzenie dźwięku nie powiadamia właściciela znacznika.
Należy jednak pamiętać, że właściciel nadal może widzieć ostatnie aktualizacje położenia urządzenia, dopóki znacznik działa i jest wykrywany przez kompatybilne telefony. Z tego powodu sposób dalszego postępowania powinien zależeć od poziomu zagrożenia i ewentualnego znaczenia dowodowego.
Co zrobić po znalezieniu AirTaga lub SmartTaga?
Znalezionego urządzenia nie należy od razu wyrzucać ani niszczyć. W pierwszej kolejności warto udokumentować:
dokładne miejsce znalezienia,
sposób zamocowania,
wygląd urządzenia,
alert wyświetlony na telefonie,
mapę miejsc, w których znacznik przemieszczał się razem z użytkownikiem,
widoczny numer seryjny lub inne dane identyfikacyjne.
Apple zaleca wykonanie zrzutów ekranu z informacjami o urządzeniu przed jego dezaktywacją. W przypadku zagrożenia bezpieczeństwa producent wskazuje również możliwość zgłoszenia sprawy odpowiednim organom, które mogą zwrócić się do Apple o informacje związane z urządzeniem.
Jeżeli istnieje ryzyko bezpośredniego zagrożenia, należy udać się w bezpieczne, publiczne miejsce i skontaktować się z zaufaną osobą lub odpowiednimi służbami.
Dopiero po udokumentowaniu urządzenia można rozważyć jego dezaktywację zgodnie z instrukcjami wyświetlanymi na telefonie. Po wyłączeniu znacznika właściciel przestaje otrzymywać nowe aktualizacje jego bieżącego położenia.
Czy wyjęcie baterii wystarczy?
W typowym znaczniku Bluetooth odłączenie zasilania zatrzymuje dalszą emisję sygnału i aktualizowanie jego położenia.
Nie powinno się jednak robić tego zbyt szybko, jeżeli urządzenie może mieć znaczenie dowodowe. Najpierw należy wykonać zdjęcia, zabezpieczyć informacje z telefonu oraz zapisać okoliczności znalezienia.
Samo wyłączenie urządzenia nie wyjaśnia również:
kto je zarejestrował,
kiedy zostało umieszczone,
jak długo znajdowało się w pojeździe,
czy wcześniej śledzenie odbywało się inną metodą,
czy w samochodzie nie ma drugiego urządzenia.
Znalezienie jednego AirTaga nie powinno więc automatycznie kończyć kontroli.
AirTag, SmartTag czy lokalizator GPS – co jest łatwiejsze do wykrycia?
Nie ma jednej odpowiedzi, która byłaby prawdziwa w każdej sytuacji.
Aktywny lokalizator GSM może być łatwiejszy do wykrycia podczas pomiarów radiowych, ponieważ okresowo łączy się z siecią komórkową. Może być również większy, posiadać przewody zasilające albo zostać podłączony do złącza diagnostycznego samochodu.
Z drugiej strony profesjonalny lokalizator GPS może pracować w trybie uśpienia, wysyłać dane jedynie w określonych momentach lub posiadać własny akumulator umożliwiający długotrwałą pracę. W chwili kontroli również może nie prowadzić aktywnej transmisji.
AirTag i SmartTag są małe, energooszczędne i nie korzystają z własnego modemu komórkowego. Ich sygnał może być trudniejszy do odróżnienia od zwykłych urządzeń Bluetooth. Jednocześnie producenci wprowadzili mechanizmy ostrzegające o niechcianym śledzeniu, co w wielu przypadkach ułatwia wykrycie znacznika przez telefon.
Największym błędem jest więc szukanie każdego rodzaju lokalizatora dokładnie tą samą metodą.
Jak wygląda profesjonalne wykrywanie AirTagów, SmartTagów i GPS?
Profesjonalna kontrola pojazdu powinna obejmować kilka wzajemnie uzupełniających się metod.
Najpierw analizowana jest sytuacja: kto miał dostęp do samochodu, kiedy urządzenie mogło zostać zamontowane, jak długo mogło działać i czy pojawiły się alerty na telefonie.
Następnie wykonuje się kontrolę techniczną i fizyczną pojazdu. W zależności od sytuacji mogą zostać wykorzystane:
analizator widma radiowego do kontroli transmisji,
narzędzia do analizy Bluetooth i urządzeń bezprzewodowych,
detektor złączy nieliniowych NLJD do lokalizowania elementów elektronicznych, również nieaktywnych,
kamera inspekcyjna do kontroli trudno dostępnych przestrzeni,
kamera termowizyjna jako metoda pomocnicza przy wybranych urządzeniach,
kontrola złącza OBD i instalacji pojazdu,
szczegółowe oględziny wnętrza i podwozia.
Nie każda metoda jest równie skuteczna w każdym miejscu. Metalowe elementy samochodu mogą ekranować sygnał, a duża ilość fabrycznej elektroniki utrudniać interpretację wskazań.
Dlatego o jakości kontroli nie decyduje samo posiadanie detektora. Znaczenie ma właściwe połączenie metod i poprawna interpretacja wyników.
Najczęstsze błędy podczas szukania AirTaga
Pierwszym błędem jest założenie, że AirTag będzie widoczny jako zwykłe urządzenie Bluetooth w ustawieniach telefonu. Znaczniki nie zawsze pojawiają się tam w sposób pozwalający łatwo rozpoznać ich nazwę.
Drugim błędem jest uznanie braku alertu za dowód bezpieczeństwa. Powiadomienie może wymagać przemieszczania się ze znacznikiem przez pewien czas, a działanie funkcji zależy od ustawień telefonu.
Trzecim błędem jest poszukiwanie wyłącznie wewnątrz samochodu. Urządzenie może zostać przymocowane także do zewnętrznych elementów pojazdu.
Czwartym błędem jest ograniczenie kontroli do jednego szybkiego skanowania. Znacznik może w danej chwili znajdować się poza skutecznym zasięgiem telefonu lub jego sygnał może być osłabiony przez konstrukcję pojazdu.
Piątym błędem jest natychmiastowe zniszczenie znalezionego urządzenia. Może to utrudnić ustalenie jego pochodzenia i wykorzystanie go w dalszym postępowaniu.
Najczęściej zadawane pytania
Jak wykryć AirTag w samochodzie?
Należy sprawdzić alerty o nieznanych urządzeniach śledzących, wykonać ręczne skanowanie telefonu, spróbować odtworzyć dźwięk znacznika, a następnie dokładnie skontrolować wnętrze i zewnętrzne elementy pojazdu.
Czy AirTag ma GPS?
Nie. AirTag korzysta z Bluetooth i sieci urządzeń Apple. Jego położenie jest przekazywane przez znajdujące się w pobliżu urządzenia uczestniczące w sieci Znajdź.
Czy SmartTag działa bez telefonu Samsung w pobliżu?
Poza bezpośrednim zasięgiem właściciela jego lokalizacja może zostać zaktualizowana przez inne kompatybilne urządzenie Galaxy uczestniczące w sieci SmartThings Find.
Czy Android wykryje AirTag?
Tak. Android posiada automatyczne alerty o nieznanych urządzeniach śledzących i możliwość ręcznego skanowania znaczników znajdujących się w pobliżu.
Czy iPhone wykryje SmartTag?
Współczesne systemy wykorzystują wspólny standard ostrzegania przed kompatybilnymi znacznikami Bluetooth. Zakres działania może jednak zależeć od modelu urządzenia, wersji systemu i zgodności znacznika. Apple i Google wspólnie opracowały standard powiadamiania o niechcianym śledzeniu.
Czy AirTag można wykryć analizatorem widma?
Można zarejestrować jego transmisję Bluetooth, ale wymaga to właściwego sprzętu i interpretacji. Samo wykrycie aktywności w paśmie 2,4 GHz nie potwierdza obecności AirTaga.
Czy AirTag zaczyna wydawać dźwięk?
AirTag oddzielony od właściciela może po pewnym czasie odtworzyć dźwięk, gdy zostanie poruszony. Nie należy jednak polegać wyłącznie na tej funkcji.
Czy znalezienie jednego urządzenia kończy kontrolę?
Nie. W pojeździe może znajdować się więcej niż jeden znacznik albo dodatkowy lokalizator działający w innej technologii.
Profesjonalne wykrywanie AirTagów, SmartTagów i lokalizatorów GPS
Biuro Detektywistyczne Arcanum wykonuje kontrole samochodów pod kątem AirTagów, SmartTagów, lokalizatorów GPS, urządzeń GSM oraz innych elementów mogących służyć do nieuprawnionego ustalania położenia pojazdu.
Kontrola nie ogranicza się do użycia jednego prostego detektora. Obejmuje analizę sygnałów, sprawdzanie urządzeń Bluetooth, kontrolę instalacji i złącza OBD, oględziny wnętrza, podwozia oraz miejsc trudno dostępnych.
Po zakończeniu czynności klient otrzymuje informację o wyniku kontroli oraz raport opisujący wykonane działania i ustalenia.
Usługi realizowane są we Wrocławiu, na Dolnym Śląsku oraz na terenie całej Polski.
AirTag i SmartTag są skutecznymi narzędziami do odnajdywania własnych przedmiotów. Jednocześnie ich niewielki rozmiar i sposób komunikacji powodują, że mogą zostać wykorzystane niezgodnie z przeznaczeniem.
Najskuteczniejszą ochroną jest połączenie alertów dostępnych w telefonie, świadomej kontroli własnych rzeczy oraz profesjonalnych oględzin w sytuacji, gdy istnieją konkretne podstawy do podejrzenia śledzenia.
Podsłuch w telefonie z Androidem - objawy, spyware i jak sprawdzić
Podsłuch
w telefonie z Androidem – dlaczego ten temat jest tak
częsty
Podsłuch w telefonie z Androidemto jedno z
najczęstszych podejrzeń zgłaszanych przy sprawach prywatnych,
rodzinnych, rozwodowych, firmowych i związanych z cyberbezpieczeństwem.
Użytkownik zauważa, że telefon szybciej się rozładowuje, nagrzewa,
zużywa więcej internetu, pokazuje dziwne powiadomienia, ma aktywną
lokalizację albo zachowuje się inaczej niż wcześniej. Czasami dodatkowo
pojawia się wrażenie, że osoba trzecia zna treść rozmów, wiadomości,
lokalizację, zdjęcia, kontakty lub plany użytkownika.
Android jest systemem bardziej otwartym niż iOS. To daje
użytkownikowi większą swobodę, ale jednocześnie zwiększa liczbę
potencjalnych ścieżek nadużycia. Na telefonie z Androidem można
instalować aplikacje spoza Google Play, nadawać zaawansowane
uprawnienia, korzystać z usług dostępności, profili administratora
urządzenia, nakładek ekranowych, VPN, aplikacji działających w tle i
różnych mechanizmów synchronizacji. To właśnie dlatego realne
ryzyko spyware na Androidzie jest zwykle większe niż na standardowym
iPhonie bez jailbreaka.
Trzeba jednak od razu rozróżnić kilka scenariuszy. W potocznym języku
wiele osób mówi „podsłuch”, ale technicznie może chodzić o różne rzeczy:
aplikację szpiegującą, dostęp do konta Google, udostępnianie
lokalizacji, kontrolę komunikatorów, aplikację z uprawnieniami do
mikrofonu i kamery, złośliwe oprogramowanie, narzędzie kontroli
rodzicielskiej, aplikację do lokalizacji partnera, profil służbowy,
zarządzanie urządzeniem albo zwykłą synchronizację danych. Nie
każdy przypadek oznacza klasyczny podsłuch mikrofonu, ale każdy
może naruszać prywatność.
Największy problem polega na tym, że aplikacje szpiegujące na
Androidzie często nie wyglądają jak „program szpiegowski”. Mogą mieć
neutralną nazwę, udawać usługę systemową, działać w tle, korzystać z
ikon podobnych do ustawień, ukrywać się na liście aplikacji albo być
częścią legalnego narzędzia użytego w niewłaściwym celu. Dlatego
sprawdzenie telefonu nie może polegać wyłącznie na szybkim przejrzeniu
ekranu głównego.
W praktyce sprawdzenie Androida pod kątem podsłuchu i
spywarepowinno obejmować aplikacje, uprawnienia, dostęp
specjalny, usługi dostępności, administratorów urządzenia, instalowanie
aplikacji z nieznanych źródeł, zużycie baterii, transfer danych, konto
Google, lokalizację, komunikatory, VPN, powiadomienia, pamięć, pliki,
aktywne sesje i zachowanie systemu. Dopiero taka analiza pozwala ocenić,
czy podejrzenie ma techniczne podstawy.
Podsłuch
Android objawy – co powinno wzbudzić podejrzenie
Fraza „podsłuch Android objawy”jest bardzo często
wyszukiwana, ale trzeba podejść do niej ostrożnie. Nie istnieje jeden
objaw, który jednoznacznie potwierdza, że telefon jest podsłuchiwany.
Szybkie rozładowywanie baterii, nagrzewanie urządzenia, wolniejsze
działanie, większe zużycie internetu albo zawieszanie aplikacji mogą
wynikać ze zwykłych przyczyn: starej baterii, aktualizacji systemu,
intensywnej synchronizacji, słabego zasięgu, dużej liczby aplikacji,
błędów usług Google, uszkodzonej karty SIM albo problemów z
pamięcią.
Znaczenie ma dopiero połączenie objawów z
kontekstem. Jeżeli telefon nagle zaczął zużywać więcej danych,
a jednocześnie pojawiły się nieznane aplikacje, aktywna lokalizacja,
podejrzane uprawnienia, usługi dostępności, administrator urządzenia,
VPN, aplikacje spoza sklepu i ktoś z zewnątrz zna informacje z telefonu,
wtedy sytuacja wymaga poważniejszej analizy. Pojedynczy objaw może być
przypadkowy. Kilka spójnych objawów może wskazywać na realny
problem.
Do sygnałów ostrzegawczych należą między innymi aplikacje, których
użytkownik nie pamięta, aplikacje bez jasnej ikony, aplikacje o nazwach
przypominających usługi systemowe, nietypowe powiadomienia, komunikaty o
działaniu w tle, aktywność mikrofonu lub kamery, wysoka aktywność danych
w tle, lokalizacja działająca mimo braku oczywistej potrzeby, nieznany
VPN, zmienione ustawienia zabezpieczeń, niemożność odinstalowania
aplikacji albo komunikaty o administratorze urządzenia.
Bardzo istotnym objawem jest sytuacja, w której osoba trzecia zna
informacje, których nie powinna znać. Może to być lokalizacja, treść
rozmów, wiadomości z komunikatorów, kontakty, zdjęcia, plany dnia,
dokumenty, historia przeglądania albo informacje z aplikacji. Wtedy
trzeba ustalić, którą drogą dane mogły wypływać.
Źródłem może być spyware, ale równie dobrze konto Google, WhatsApp
połączony z innym urządzeniem, Messenger zalogowany gdzie indziej,
udostępnianie lokalizacji, kopia w chmurze, stary telefon albo
komputer.
Najważniejsze jest więc to, aby nie oceniać telefonu tylko po baterii
albo temperaturze. Objawy podsłuchu na Androidzie mają znaczenie
dopiero wtedy, gdy są analizowane razem z uprawnieniami, aplikacjami,
kontami i konfiguracją telefonu.
Spyware
Android – jak działa aplikacja szpiegująca w telefonie
Spyware na Androidziemoże działać na różne sposoby,
zależnie od tego, jakie uprawnienia otrzymało i jak zostało
zainstalowane. Najprostsze aplikacje szpiegujące opierają się na zgodzie
użytkownika lub fizycznym dostępie do telefonu. Ktoś bierze urządzenie
na kilka minut, instaluje aplikację, nadaje jej uprawnienia, ukrywa
ikonę, włącza działanie w tle i konfiguruje przesyłanie danych na konto
lub panel zdalny. Użytkownik później korzysta z telefonu normalnie, nie
wiedząc, że część informacji jest zbierana.
Bardziej zaawansowane aplikacje mogą próbować uzyskać dostęp do
lokalizacji, SMS, kontaktów, listy połączeń, powiadomień, mikrofonu,
aparatu, plików, zdjęć, historii aktywności, zrzutów ekranu albo
komunikatorów. Bardzo ważne są usługi dostępności,
ponieważ mogą pozwalać aplikacji odczytywać elementy ekranu,
automatyzować działania, reagować na treści i obserwować to, co
użytkownik robi w innych aplikacjach. To jeden z najczęściej
nadużywanych mechanizmów w Androidzie.
Niektóre aplikacje szpiegujące wykorzystują dostęp do powiadomień.
Jeśli aplikacja ma prawo czytać powiadomienia, może widzieć fragmenty
wiadomości z komunikatorów, kodów, alertów, poczty i innych aplikacji.
Nie musi łamać szyfrowania komunikatora, jeśli treść pojawia się w
powiadomieniu. To bardzo ważne, ponieważ użytkownik może myśleć, że
WhatsApp czy Signal są bezpieczne, a problemem jest to, że inna
aplikacja czyta powiadomienia na poziomie systemu.
Inny mechanizm to lokalizacja. Aplikacja z dostępem do lokalizacji
„zawsze” może regularnie raportować położenie telefonu. Jeżeli działa w
tle i ma wyłączone ograniczenia baterii, może śledzić trasę użytkownika
przez dłuższy czas. W praktyce wiele spraw, które klienci opisują jako
podsłuch, dotyczy właśnie śledzenia lokalizacji na
Androidzie, a nie przechwytywania rozmów.
Spyware może także wykorzystywać mikrofon lub kamerę, ale tu trzeba
zachować precyzję. Android coraz częściej pokazuje wskaźniki użycia
mikrofonu i kamery, a system ogranicza część działań w tle. Nie oznacza
to jednak, że ryzyko nie istnieje. Aplikacja z szerokimi uprawnieniami,
usługą dostępności, dostępem do powiadomień, lokalizacją i działaniem w
tle może zbierać bardzo dużo danych bez spektakularnego „podsłuchu
rozmowy”. W praktyce największym zagrożeniem jest kombinacja
wielu uprawnień, a nie pojedyncza funkcja.
Aplikacja
szpiegująca Android – jak może zostać zainstalowana
Aplikacja szpiegująca na Androidzie najczęściej nie pojawia się
magicznie. W wielu przypadkach potrzebny jest fizyczny dostęp do
telefonu, zgoda użytkownika, kliknięcie w link, instalacja APK spoza
sklepu albo użycie legalnego narzędzia w niewłaściwym celu. Dlatego przy
analizie trzeba zawsze zapytać: kto miał dostęp do telefonu,
kiedy, na jak długo i czy użytkownik instalował coś spoza Google
Play.
Najprostszy scenariusz to fizyczny dostęp. Partner, były partner,
współdomownik, pracownik, znajomy, serwisant albo osoba z otoczenia
bierze telefon, zna kod odblokowania albo wykorzystuje moment nieuwagi.
W ciągu kilku minut można zainstalować aplikację, nadać jej uprawnienia,
włączyć usługi dostępności, ukryć ikonę, nadać status administratora
urządzenia i ograniczyć jej widoczność. Właśnie dlatego znajomość kodu
telefonu przez osobę trzecią jest bardzo poważnym ryzykiem.
Drugi scenariusz to instalacja pliku APK. Android pozwala instalować
aplikacje spoza oficjalnego sklepu, jeśli użytkownik włączy odpowiednie
ustawienia. Z jednej strony daje to swobodę, z drugiej otwiera drogę do
aplikacji spoza kontroli Google Play. Taki plik może być przedstawiony
jako aktualizacja, faktura, aplikacja do śledzenia przesyłki, narzędzie
bezpieczeństwa, program do kontroli rodzicielskiej, aplikacja firmowa
albo „konieczny dodatek”. Jeżeli telefon pozwalał na
instalowanie aplikacji z nieznanych źródeł, jest to ważny element
analizy.
Trzeci scenariusz to nadużycie legalnych aplikacji. Kontrola
rodzicielska, lokalizatory rodzinne, aplikacje bezpieczeństwa, programy
MDM, narzędzia antykradzieżowe, rejestratory aktywności i aplikacje do
opieki nad urządzeniem mogą mieć legalne zastosowanie. Problem zaczyna
się wtedy, gdy są używane bez świadomej zgody właściciela telefonu lub w
kontekście kontroli partnera, pracownika albo osoby dorosłej.
Technicznie aplikacja może pochodzić ze sklepu, ale sposób użycia może
być naruszeniem prywatności.
Czwarty scenariusz to przejęcie konta Google. Wtedy aplikacja
szpiegująca nie musi być głównym problemem. Osoba mająca dostęp do konta
może widzieć część danych synchronizowanych z chmurą, historię
lokalizacji, urządzenia, kopie, zdjęcia, kontakty, Gmail, Dysk Google i
aktywne sesje. Użytkownik może podejrzewać aplikację w telefonie, a
źródłem problemu jest konto.
Dlatego odpowiedź na pytanie „jak aplikacja szpiegująca
trafiła na Androida”wymaga analizy nie tylko telefonu, ale
również relacji, dostępu fizycznego, kont, plików APK, uprawnień,
historii instalacji i tego, kto wcześniej pomagał przy konfiguracji
urządzenia.
Uprawnienia
aplikacji Android – mikrofon, kamera, lokalizacja, SMS i
powiadomienia
W Androidzie uprawnienia aplikacji są jednym z najważniejszych
obszarów analizy. To one decydują, do jakich danych i funkcji aplikacja
może mieć dostęp. Szczególnie wrażliwe są mikrofon, kamera,
lokalizacja, SMS, kontakty, telefon, pliki, zdjęcia, powiadomienia,
Bluetooth, sieć lokalna i działanie w tle. Sama obecność
aplikacji nie mówi jeszcze wszystkiego. Kluczowe jest to, jakie
uprawnienia posiada i czy są one logiczne dla jej funkcji.
Aplikacja do rozmów potrzebuje mikrofonu. Aplikacja aparatu
potrzebuje kamery. Nawigacja potrzebuje lokalizacji. Problem pojawia się
wtedy, gdy prosta aplikacja, gra, latarka, tapeta, skaner, kalkulator,
aplikacja do plików albo narzędzie nieznanego pochodzenia ma dostęp do
mikrofonu, lokalizacji, SMS, powiadomień i usług dostępności. Nadmierne uprawnienia są jednym z najważniejszych sygnałów
ostrzegawczych.
SMS i powiadomienia mają szczególne znaczenie. Dostęp do SMS może
ujawniać kody, wiadomości, kontakty, powiadomienia bankowe i
komunikację. Dostęp do powiadomień może ujawniać fragmenty wiadomości z
komunikatorów, poczty, aplikacji społecznościowych, kodów jednorazowych
i alertów. Nawet jeśli komunikator jest szyfrowany, treść powiadomienia
może zostać przechwycona przez aplikację z odpowiednim uprawnieniem
systemowym.
Lokalizacja jest kolejnym krytycznym elementem. Android pozwala
określić, czy aplikacja ma dostęp do lokalizacji zawsze, tylko podczas
używania, jednorazowo albo wcale. Aplikacja z dostępem stałym i
możliwością działania w tle może raportować położenie użytkownika bez
jego aktywnej interakcji. Jeśli dodatkowo ma wyłączone ograniczenia
baterii, może działać bardziej konsekwentnie.
Mikrofon i kamera budzą największe emocje, ale w praktyce często
bardziej niebezpieczne są powiadomienia, usługi dostępności i
lokalizacja. Mikrofon może ujawniać rozmowy, kamera obraz, ale dostęp do powiadomień i usług dostępności może dać wgląd w
codzienną aktywność użytkownika, komunikację i treść
ekranu.
Usługi
dostępności Android – dlaczego są tak często nadużywane przez
spyware
Usługi dostępności Androidzostały stworzone po to,
aby pomagać osobom z niepełnosprawnościami i umożliwiać aplikacjom
ułatwianie obsługi telefonu. To bardzo potrzebny mechanizm, ale
jednocześnie jeden z najbardziej wrażliwych obszarów systemu. Aplikacja
z uprawnieniem dostępności może mieć możliwość obserwowania elementów
interfejsu, reagowania na zdarzenia, automatyzowania kliknięć,
odczytywania treści na ekranie i wpływania na sposób działania
telefonu.
W legalnym zastosowaniu usługi dostępności pomagają w czytaniu
ekranu, automatyzacji, sterowaniu urządzeniem, obsłudze specjalnych
funkcji albo integracji z narzędziami wspomagającymi. W scenariuszu
nadużycia mogą jednak pozwalać aplikacji monitorować działania
użytkownika w innych aplikacjach, odczytywać widoczne treści, reagować
na komunikaty, przyznawać sobie kolejne uprawnienia albo utrudniać
usunięcie.
To właśnie dlatego wiele aplikacji szpiegujących próbuje nakłonić
użytkownika do włączenia usługi dostępności. Komunikat może być
przedstawiony jako konieczność aktywacji, ochrona, funkcja
bezpieczeństwa, optymalizacja telefonu, kontrola rodzicielska albo
wsparcie działania aplikacji. Użytkownik często klika dalej, nie
rozumiejąc, jak szerokie znaczenie ma to uprawnienie.
W analizie Androida usługi dostępności są jednym z pierwszych miejsc
do sprawdzenia. Jeżeli aktywna jest usługa, której użytkownik nie
rozpoznaje albo która nie ma logicznego uzasadnienia, wymaga to
dokładnej weryfikacji. Szczególnie podejrzane są aplikacje z usługą
dostępności połączoną z dostępem do powiadomień, lokalizacji, działania
w tle, administratora urządzenia i instalacją spoza sklepu.
Usługi dostępności mogą być legalne, ale w kontekście spyware
są jednym z najważniejszych mechanizmów ryzyka. Ich obecność
nie jest automatycznym dowodem podsłuchu, ale jest poważnym sygnałem,
którego nie wolno pomijać.
Administrator
urządzenia, MDM i profil służbowy – kiedy Android może być
zarządzany
Android może być zarządzany przez mechanizmy administratora
urządzenia, profil służbowy, rozwiązania MDM, konto firmowe lub
aplikacje bezpieczeństwa. W środowisku biznesowym takie rozwiązania są
normalne. Pracodawca może zarządzać telefonem służbowym, wymuszać
blokadę ekranu, instalować aplikacje firmowe, konfigurować VPN, chronić
dane i oddzielać przestrzeń prywatną od służbowej. Problem pojawia się
wtedy, gdy użytkownik nie wie, że telefon jest zarządzany albo gdy
podobny mechanizm znajduje się na prywatnym urządzeniu bez jasnego
powodu.
Administrator urządzeniamoże mieć uprawnienia
utrudniające usunięcie aplikacji, zmianę ustawień albo wyłączenie
pewnych funkcji. Legalne aplikacje antykradzieżowe i firmowe mogą tego
potrzebować, ale spyware lub narzędzia kontroli również mogą próbować
uzyskać taki status. Jeżeli aplikacja ma uprawnienia administratora
urządzenia, a użytkownik jej nie rozpoznaje, trzeba to dokładnie
sprawdzić.
Profil służbowy może oddzielać dane firmowe od prywatnych, ale
jednocześnie pokazuje, że urządzenie jest częściowo zarządzane. W
przypadku telefonu należącego do firmy może to być standard. W przypadku
prywatnego telefonu, zwłaszcza używanego w sprawie rodzinnej,
partnerskiej albo prywatnej, obecność profilu zarządzania wymaga
wyjaśnienia. Ważne jest, kto go skonfigurował, jakie ma uprawnienia i
czy użytkownik świadomie wyraził zgodę.
MDM może obejmować konfigurację aplikacji, polityki bezpieczeństwa,
certyfikaty, sieci Wi-Fi, VPN, blokady i zarządzanie ustawieniami. Sam
MDM nie oznacza podsłuchu, ale może znacząco wpływać na sposób działania
telefonu i dostęp do danych firmowych. Dlatego przy analizie trzeba
odróżnić legalne zarządzanie służbowe od nieuprawnionej kontroli
prywatnego urządzenia.
Wniosek jest jasny: jeżeli Android jest zarządzany przez
administratora, profil lub MDM, trzeba ustalić, kto zarządza urządzeniem
i jaki jest zakres kontroli. Bez tego nie da się rzetelnie
ocenić, czy telefon jest prywatny i pod kontrolą użytkownika, czy
częściowo kontrolowany przez zewnętrzną konfigurację.
Jak
sprawdzić telefon z Androidem pod kątem podsłuchu i
spyware
Sprawdzenie telefonu z Androidem pod kątem
podsłuchupowinno być wykonane spokojnie i metodycznie.
Największym błędem jest chaotyczne usuwanie aplikacji, resetowanie
telefonu albo instalowanie kilku przypadkowych programów
„antyszpiegowskich”, które obiecują natychmiastową odpowiedź. Android
jest systemem rozbudowanym, dlatego analiza powinna obejmować nie tylko
listę aplikacji, ale też uprawnienia, dostęp specjalny, usługi
dostępności, administratorów urządzenia, konto Google, lokalizację,
komunikatory, VPN, instalowanie aplikacji spoza sklepu i aktywność w
tle.
Image 2: jak sprawdzić Androida pod kątem
podsłuchu aplikacje uprawnienia lokalizacja
Pierwszym krokiem jest sprawdzenie wszystkich aplikacji, także tych,
których nie widać na ekranie głównym. W ustawieniach systemowych trzeba
przejrzeć pełną listę aplikacji, a nie tylko ikony na pulpicie.
Aplikacja szpiegująca może mieć neutralną nazwę, udawać narzędzie
systemowe, nie posiadać oczywistej ikony albo wyglądać jak zwykła
usługa. Szczególną uwagę powinny wzbudzać aplikacje, których użytkownik
nie pamięta, których nie potrafi przypisać do konkretnej funkcji albo
które mają szerokie uprawnienia mimo prostej nazwy.
Drugim krokiem jest analiza uprawnień. Trzeba sprawdzić, które
aplikacje mają dostęp do mikrofonu, kamery, lokalizacji, SMS,
kontaktów, telefonu, plików, zdjęć, powiadomień, Bluetooth, sieci
lokalnej i działania w tle. Pojedyncze uprawnienie nie zawsze
oznacza problem. Komunikator potrzebuje mikrofonu, nawigacja potrzebuje
lokalizacji, aparat potrzebuje kamery. Problem pojawia się wtedy, gdy
aplikacja nieznanego pochodzenia ma jednocześnie wiele wrażliwych
uprawnień, których nie potrzebuje do normalnego działania.
Trzecim krokiem jest sprawdzenie dostępu specjalnego. W Androidzie
bardzo ważne są ustawienia takie jak usługi dostępności, dostęp
do powiadomień, wyświetlanie nad innymi aplikacjami, instalowanie
nieznanych aplikacji, optymalizacja baterii, dostęp do danych
użytkowania, administratorzy urządzenia i VPN. To właśnie tam
często znajdują się mechanizmy, które pozwalają aplikacji działać
szerzej niż zwykły program. Aplikacja z usługą dostępności, dostępem do
powiadomień i możliwością działania w tle może mieć znacznie większy
wpływ na prywatność niż wskazuje jej ikona.
Czwartym krokiem jest sprawdzenie baterii i transferu danych. Nie
chodzi o to, aby uznać duże zużycie baterii za dowód podsłuchu. Chodzi o
wskazanie aplikacji, które działają intensywnie w tle bez jasnego
powodu. Jeżeli mało znana aplikacja zużywa dużo energii, danych
mobilnych, lokalizacji lub działa stale po zablokowaniu ekranu, wymaga
dokładniejszej kontroli. W analizie Androida ważne jest nie
tylko to, co jest zainstalowane, ale co faktycznie pracuje w
tle.
Konto
Google na Androidzie – kiedy problem nie jest w telefonie, tylko w
koncie
W wielu przypadkach podejrzenie podsłuchu w telefonie z Androidem nie
wynika z aplikacji zainstalowanej w urządzeniu, ale z dostępu do konta Google. To bardzo ważne, ponieważ konto Google
może być powiązane z Gmailem, Dyskiem Google, Zdjęciami Google,
kontaktami, kalendarzem, historią lokalizacji, kopiami zapasowymi,
zapisanymi hasłami, urządzeniami, historią przeglądania i aktywnymi
sesjami. Osoba mająca dostęp do konta może widzieć bardzo dużo danych
bez instalowania spyware w telefonie.
Użytkownik może mieć wrażenie, że ktoś „podsłuchuje telefon”, bo zna
jego lokalizację, zdjęcia, kontakty, wiadomości e-mail, plany lub
historię aktywności. Tymczasem realne źródło problemu może znajdować się
w tym, że konto Google jest zalogowane na innym urządzeniu, hasło jest
znane osobie trzeciej, działa stara aktywna sesja, do konta przypięto
obcy numer telefonu, ustawiono nieznany adres odzyskiwania albo
użytkownik korzystał kiedyś ze wspólnego komputera.
Przy analizie konta Google trzeba sprawdzić urządzenia zalogowane,
ostatnią aktywność, metody odzyskiwania, numery telefonów, adresy
e-mail, aplikacje z dostępem do konta, zapisane hasła, synchronizację
Chrome i ustawienia lokalizacji. Szczególnie istotne są aplikacje i
usługi zewnętrzne, którym użytkownik kiedyś nadał dostęp do konta.
Niektóre mogą mieć wgląd w pocztę, pliki, kontakty lub inne dane.
Bardzo ważna jest także historia lokalizacji i usługi lokalizacyjne
Google. Jeżeli historia lokalizacji była włączona, konto może
przechowywać dane o przemieszczaniu się użytkownika. Jeżeli ktoś ma
dostęp do konta, może potencjalnie uzyskać wgląd w takie informacje.
Dlatego podejrzenie śledzenia nie zawsze oznacza aplikację GPS w
telefonie. Czasami oznacza dostęp do konta Google i danych
synchronizowanych z chmurą.
Wniosek jest prosty: sprawdzenie Androida bez sprawdzenia
konta Google jest niepełne. Telefon może być technicznie
czysty, ale prywatność nadal może być naruszona przez konto, chmurę,
aktywne sesje lub synchronizację.
Lokalizacja
Android – jak ktoś może wiedzieć, gdzie jesteś
Jednym z najczęstszych powodów podejrzenia podsłuchu lub spyware jest
sytuacja, w której ktoś zna lokalizację użytkownika. W Androidzie źródeł
takiego problemu może być wiele. Może to być aplikacja szpiegująca, ale
równie dobrze udostępnianie lokalizacji Google, Mapy Google, konto
rodzinne, aplikacja do lokalizacji bliskich, komunikator, aplikacja
społecznościowa, aplikacja firmowa, profil MDM, lokalizator GPS w
pojeździe albo inne urządzenie powiązane z użytkownikiem.
Najpierw trzeba sprawdzić, które aplikacje mają dostęp do
lokalizacji. Szczególne znaczenie ma dostęp ustawiony jako „zawsze” lub
działanie w tle. Aplikacja z takim uprawnieniem może zbierać dane o
położeniu bez aktywnego korzystania z niej przez użytkownika. Warto
zwrócić uwagę zwłaszcza na aplikacje, które nie mają oczywistego powodu,
aby znać lokalizację: proste narzędzia, gry, aplikacje multimedialne,
skanery, latarki, menedżery plików lub programy nieznanego
pochodzenia.
Drugim elementem jest udostępnianie lokalizacji w usługach Google.
Mapy Google pozwalają udostępniać położenie konkretnej osobie. Jeżeli
użytkownik kiedyś włączył taką funkcję i o niej zapomniał, ktoś może
nadal widzieć lokalizację bez żadnego spyware. Podobnie działa część
aplikacji rodzinnych, lokalizacyjnych i komunikatorów. Wiele
przypadków „śledzenia telefonu” wynika z legalnej funkcji udostępniania
lokalizacji, a nie z włamania.
Trzecim elementem jest historia lokalizacji. Nawet jeśli nikt nie
obserwuje telefonu na żywo, konto może przechowywać dane o trasach,
miejscach i aktywności. Dostęp do konta Google może więc ujawniać
przeszłe lokalizacje. To szczególnie ważne w sprawach rodzinnych,
rozwodowych i konfliktowych, gdzie druga osoba mogła znać hasło albo
mieć dostęp do urządzenia, na którym konto było zalogowane.
Czwartym elementem są lokalizatory i inne urządzenia. Użytkownik może
podejrzewać Androida, a realnym źródłem śledzenia może być lokalizator
GPS w samochodzie, AirTag, SmartTag, zegarek, drugi telefon, tablet albo
aplikacja w pojeździe. Dlatego podejrzenie śledzenia lokalizacji
trzeba analizować szerzej niż tylko przez telefon.
VPN,
certyfikaty i sieć – czy Android może przekazywać dane przez obcą
konfigurację
VPN na Androidzie może być legalnym narzędziem ochrony prywatności,
elementem pracy zdalnej albo częścią konfiguracji firmowej. Nie jest
automatycznie zagrożeniem. Problem pojawia się wtedy, gdy użytkownik nie
wie, skąd wziął się VPN, kto go skonfigurował, do jakiego serwera
kieruje ruch i czy działa stale w tle. Nieznany VPN na telefonie
prywatnym zawsze wymaga sprawdzenia.
VPN może przekierowywać ruch sieciowy przez zewnętrzną
infrastrukturę. W zależności od konfiguracji może wpływać na to, jak
aplikacje łączą się z internetem. Nie oznacza to automatycznie pełnego
podglądu wszystkich treści, ponieważ wiele usług korzysta z szyfrowania,
ale z punktu widzenia bezpieczeństwa taka konfiguracja może być istotna.
Szczególnie jeśli została zainstalowana przez osobę trzecią albo
aplikację nieznanego pochodzenia.
Certyfikaty również mają znaczenie. W niektórych konfiguracjach
certyfikat może być używany w firmie, szkole, systemie bezpieczeństwa
albo narzędziu kontroli ruchu. Na prywatnym telefonie nieznany
certyfikat powinien wzbudzić uwagę, zwłaszcza jeśli użytkownik nie
pamięta jego instalacji. Podobnie jak w przypadku VPN, sam certyfikat
nie musi oznaczać podsłuchu, ale może wskazywać na nietypową
konfigurację.
Warto też sprawdzić sieci Wi-Fi zapisane w telefonie. Jeżeli
urządzenie automatycznie łączy się z nieznaną siecią, siecią o podobnej
nazwie do domowej lub firmowej albo siecią skonfigurowaną przez osobę
trzecią, może to mieć znaczenie. W wielu sprawach problemem nie jest sam
telefon, ale środowisko, do którego telefon się łączy: router, sieć
domowa, sieć firmowa, publiczne Wi-Fi albo urządzenia pośredniczące.
Dlatego analiza Androida powinna obejmować VPN, certyfikaty,
zapisane sieci Wi-Fi, ustawienia DNS, profil służbowy i aplikacje
zarządzające połączeniem. To są elementy, których użytkownik
często nie sprawdza, a które mogą mieć realny wpływ na prywatność.
Komunikatory
na Androidzie – WhatsApp, Messenger, Telegram i aktywne
sesje
Bardzo często podejrzenie podsłuchu w telefonie z Androidem wynika z
tego, że ktoś zna treść wiadomości. Użytkownik zakłada wtedy, że telefon
jest zainfekowany. Tymczasem problem może znajdować się w aktywnej sesji
komunikatora na innym urządzeniu. WhatsApp, Messenger, Telegram,
Signal i inne aplikacje mogą mieć połączone urządzenia, aktywne sesje
albo synchronizację z kontem.
WhatsApp pozwala korzystać z połączonych urządzeń. Jeżeli ktoś miał
fizyczny dostęp do telefonu i dodał komputer lub inne urządzenie, mógł
przez pewien czas mieć wgląd w wiadomości. Messenger jest powiązany z
kontem Facebook, więc dostęp do wiadomości może wynikać z aktywnej sesji
na komputerze, tablecie lub innym telefonie. Telegram pozwala na wiele
sesji równocześnie, dlatego lista aktywnych urządzeń ma duże znaczenie.
Signal również wymaga sprawdzenia połączonych urządzeń, choć jego model
jest bardziej restrykcyjny.
W praktyce nie trzeba łamać szyfrowania komunikatora, aby naruszyć
prywatność. Wystarczy aktywna sesja, dostęp do powiadomień, konto
zalogowane na innym urządzeniu, kopia, dostęp do telefonu z odblokowanym
ekranem albo aplikacja z usługą dostępności. Dlatego w analizie
komunikatorów trzeba sprawdzić nie tylko same aplikacje, ale też połączone urządzenia, sesje, powiadomienia, kopie zapasowe,
konto Google, konto Facebook i dostęp do numeru telefonu.
Szczególnie ważny jest dostęp do powiadomień. Aplikacja mająca prawo
czytać powiadomienia może widzieć fragmenty wiadomości, nawet jeśli sama
treść komunikatora jest chroniona. To jeden z najbardziej niedocenianych
mechanizmów. Użytkownik może myśleć, że ktoś ma „podsłuch na WhatsApp”,
a realny problem polega na tym, że inna aplikacja czyta powiadomienia
systemowe.
Dlatego przy podejrzeniu podglądu wiadomości trzeba sprawdzić
komunikatory osobno. Nie wystarczy zapytać, czy telefon ma wirusa. Trzeba ustalić, czy wiadomości nie są dostępne przez sesje,
powiadomienia, kopie, konta lub inne urządzenia.
Aplikacje
spoza Google Play i pliki APK – największe ryzyko dla
Androida
Jedną z najważniejszych różnic między Androidem a iPhone jest
możliwość instalowania aplikacji spoza oficjalnego sklepu. Dla
zaawansowanych użytkowników może to być wygodne, ale z punktu widzenia
bezpieczeństwa jest to poważne ryzyko. Pliki APK spoza Google
Play są jedną z najczęstszych dróg instalacji niepożądanego
oprogramowania na Androidzie.
Aplikacja spoza sklepu może zostać przedstawiona jako aktualizacja,
faktura, śledzenie przesyłki, aplikacja bankowa, narzędzie
bezpieczeństwa, komunikator, aplikacja firmowa, kontrola rodzicielska,
program do odzyskiwania danych albo „konieczne rozszerzenie”. Użytkownik
może sam włączyć instalowanie z nieznanych źródeł, nie rozumiejąc
konsekwencji. Po instalacji aplikacja może poprosić o kolejne
uprawnienia, w tym dostępność, powiadomienia, lokalizację, SMS, pliki i
działanie w tle.
Bardzo ważne jest sprawdzenie, które aplikacje mają prawo instalować
inne aplikacje. Android pozwala nadać takie uprawnienie konkretnym
źródłom, na przykład przeglądarce, menedżerowi plików, komunikatorowi
lub aplikacji pocztowej. Jeżeli przeglądarka albo menedżer plików ma
włączoną możliwość instalowania nieznanych aplikacji, ryzyko
przypadkowej instalacji rośnie.
Nie każda aplikacja z Google Play jest idealnie bezpieczna, ale sklep
przynajmniej wprowadza pewien poziom kontroli. Aplikacje spoza sklepu
mogą omijać część zabezpieczeń i być trudniejsze do oceny dla zwykłego
użytkownika. Szczególnie ryzykowne są aplikacje pobierane z linków
przesłanych przez osoby trzecie, forów, reklam, wiadomości SMS, e-maili
albo stron udających oficjalne źródło.
Dlatego przy analizie Androida trzeba sprawdzić historię
instalacji, źródła aplikacji, uprawnienie instalowania nieznanych
aplikacji i obecność plików APK w pamięci telefonu. Jeżeli
telefon kiedykolwiek instalował aplikacje spoza sklepu, jest to ważna
informacja diagnostyczna.
Czy
aplikacje do wykrywania podsłuchu na Androidzie działają
Wiele osób, podejrzewając podsłuch, instaluje aplikację, która
obiecuje wykrywanie spyware, mikrofonu, kamery, podsłuchu albo
lokalizatora. Problem polega na tym, że skuteczność takich aplikacji
jest bardzo ograniczona. Mogą one pomóc w prostych przypadkach, ale nie
zastępują analizy systemu, uprawnień, kont, sesji i konfiguracji. Aplikacja z Google Play nie ma magicznego dostępu do
wszystkiego, co dzieje się w telefonie.
Niektóre aplikacje sprawdzają listę uprawnień, inne skanują znane
pakiety, jeszcze inne pokazują aktywność mikrofonu lub kamery,
podejrzane aplikacje albo użycie danych. To może być przydatne jako
sygnał pomocniczy, ale wynik nie jest ostateczny. Jeśli aplikacja nic
nie znajdzie, nie oznacza to, że telefon jest na pewno bezpieczny. Jeśli
znajdzie „zagrożenie”, nie zawsze oznacza to realny podsłuch.
Największe ryzyko polega na fałszywym poczuciu bezpieczeństwa.
Użytkownik instaluje aplikację antyspyware, wykonuje szybki skan,
dostaje zielony komunikat i uznaje, że problemu nie ma. Tymczasem wyciek
może odbywać się przez konto Google, aktywną sesję WhatsApp,
udostępnioną lokalizację, aplikację z dostępem do powiadomień albo
profil administratora urządzenia. Prosty skan może tego nie
wyjaśnić.
Drugim ryzykiem jest instalowanie kolejnych aplikacji o szerokich
uprawnieniach. Paradoksalnie użytkownik, który boi się spyware, może sam
zainstalować program, który prosi o dostęp do wielu wrażliwych danych.
Dlatego trzeba bardzo ostrożnie podchodzić do aplikacji obiecujących
szybkie wykrycie podsłuchu. Profesjonalna analiza Androida
polega na metodycznym sprawdzaniu konfiguracji, a nie na jednym
skanie.
Reset
telefonu z Androidem – kiedy pomaga, a kiedy może
zaszkodzić
Reset telefonu z Androidem może pomóc usunąć część niepożądanych
aplikacji, ustawień i konfiguracji, ale nie zawsze powinien być
pierwszym krokiem. Jeżeli najważniejszym celem jest szybkie ograniczenie
ryzyka, przywrócenie ustawień fabrycznych może być skuteczne. Jeżeli
jednak sprawa ma znaczenie dowodowe, prywatne, rodzinne, rozwodowe lub
firmowe, zbyt szybki reset może usunąć ważne ślady.
Przed resetem warto zabezpieczyć informacje o zainstalowanych
aplikacjach, uprawnieniach, usługach dostępności, administratorach
urządzenia, VPN, profilach, aktywnych sesjach, zużyciu danych, baterii,
kontach, komunikatorach i ustawieniach lokalizacji. Po resecie wiele z
tych informacji może być niedostępnych. Jeżeli trzeba ustalić,
co się wydarzyło, reset przed analizą może utrudnić
odpowiedź.
Reset nie rozwiąże też problemu, jeśli źródłem naruszenia jest konto
Google, aktywna sesja komunikatora, Facebook, Gmail, chmura, stary
komputer, drugi telefon albo udostępnianie lokalizacji. Użytkownik może
wyczyścić telefon, a po zalogowaniu do tego samego przejętego konta
część problemu wróci. Dlatego przed resetem trzeba zabezpieczyć konto,
zmienić hasła z bezpiecznego urządzenia, wylogować obce sesje i
sprawdzić metody odzyskiwania.
Warto też uważać na przywracanie pełnej kopii zapasowej. Jeżeli kopia
zawierała niepożądane aplikacje lub ustawienia, część problemów może
wrócić. Czasami lepiej skonfigurować telefon od nowa, z czystymi
aplikacjami i ograniczonymi uprawnieniami, niż automatycznie odtwarzać
wszystko. Decyzja zależy od sprawy, ryzyka i celu analizy.
Wniosek jest prosty: reset Androida może pomóc, ale powinien
być elementem planu, a nie odruchową reakcją. Najpierw trzeba
ustalić, czy problem jest w telefonie, koncie, komunikatorach,
lokalizacji, sieci czy w kilku miejscach jednocześnie.
Najczęstsze
błędy przy podejrzeniu podsłuchu w telefonie Android
Najczęstszy błąd to rozmowa o podejrzeniach przez ten sam telefon,
który może być zagrożony. Jeżeli istnieje realne ryzyko spyware,
aplikacji szpiegującej albo dostępu do komunikatorów, omawianie planu
działania przez ten telefon może ujawnić kolejne kroki. W poważnych
sprawach lepiej użyć innego, zaufanego urządzenia do kontaktu, zmiany
haseł i organizacji analizy.
Drugim błędem jest chaotyczne kasowanie aplikacji. Użytkownik usuwa
kilka programów, czyści historię, wyłącza ustawienia, resetuje telefon,
a dopiero potem chce ustalić, czy był podsłuch. Takie działanie może
ograniczyć część ryzyka, ale jednocześnie usuwa kontekst. Jeżeli sprawa
ma znaczenie dowodowe, biznesowe albo rodzinne, najpierw warto
zabezpieczyć stan telefonu, a dopiero później usuwać elementy
ryzyka.
Trzecim błędem jest skupienie się wyłącznie na mikrofonie. W praktyce
największe naruszenia prywatności często dotyczą lokalizacji,
powiadomień, komunikatorów, konta Google, zdjęć, plików, kontaktów i
aktywnych sesji. Użytkownik pyta, czy ktoś słucha rozmów, a realny
problem polega na tym, że ktoś czyta powiadomienia, zna lokalizację albo
ma dostęp do konta.
Czwartym błędem jest zmiana haseł z podejrzanego telefonu. Jeżeli
telefon faktycznie ma spyware, keylogger, usługę dostępności albo
podgląd ekranu, wpisywanie nowych haseł na tym urządzeniu może ujawnić
je osobie trzeciej. Bezpieczniej użyć innego, sprawdzonego urządzenia i
dopiero potem wylogować wszystkie sesje oraz zabezpieczyć konto.
Piątym błędem jest ignorowanie fizycznego dostępu. Bardzo wiele
przypadków nie zaczyna się od zaawansowanego ataku, tylko od tego, że
ktoś znał kod telefonu, miał go w ręku, pomagał przy konfiguracji albo
instalował aplikację „dla bezpieczeństwa”. W sprawach prywatnych
i rodzinnych fizyczny dostęp do telefonu jest jednym z najważniejszych
czynników ryzyka.
Profesjonalna
analiza telefonu z Androidem – co powinna obejmować
Profesjonalna analiza Androida powinna zaczynać się od ustalenia
scenariusza. Inaczej wygląda sytuacja, gdy ktoś zna lokalizację
użytkownika, inaczej gdy zna treść wiadomości, inaczej gdy telefon się
nagrzewa, inaczej gdy problem dotyczy sprawy rozwodowej, a inaczej gdy
chodzi o dane firmowe. Nie szuka się „podsłuchu” w próżni, tylko
analizuje możliwe drogi dostępu do informacji.
Zakres sprawdzenia powinien obejmować aplikacje, uprawnienia, usługi
dostępności, dostęp do powiadomień, administratorów urządzenia, profil
służbowy, MDM, VPN, certyfikaty, instalowanie aplikacji z nieznanych
źródeł, pliki APK, baterię, transfer danych, lokalizację, komunikatory,
konto Google, aktywne sesje, synchronizację, kopie zapasowe, ustawienia
prywatności i bezpieczeństwa. W zależności od sprawy warto sprawdzić
również komputer, konto Facebook, Gmail, WhatsApp, router, drugi telefon
lub pojazd.
Ważnym elementem jest interpretacja. Sama obecność aplikacji z
uprawnieniem nie oznacza jeszcze szpiegowania. Samo zużycie baterii nie
oznacza podsłuchu. Sam administrator urządzenia nie zawsze jest
podejrzany, jeśli telefon jest służbowy. Rzetelna analiza polega na
łączeniu faktów: co jest zainstalowane, jakie ma uprawnienia, kiedy
działa, z czym się łączy, kto miał dostęp, jakie konta są powiązane i
czy zachowanie telefonu pasuje do normalnego użytkowania.
Profesjonalne sprawdzenie powinno kończyć się zaleceniami. Mogą one
obejmować zmianę haseł z bezpiecznego urządzenia, wylogowanie sesji,
usunięcie obcych urządzeń z konta Google, ograniczenie uprawnień,
wyłączenie lokalizacji, usunięcie profilu administratora, odinstalowanie
aplikacji, reset telefonu, konfigurację od nowa, zabezpieczenie
komunikatorów lub sprawdzenie innych urządzeń. Celem analizy nie
jest tylko znalezienie aplikacji, ale odzyskanie kontroli nad telefonem
i danymi.
Wnioski
– podsłuch w telefonie z Androidem najczęściej oznacza aplikacje,
uprawnienia, konto lub lokalizację
Podsłuch w telefonie z Androidemmoże oznaczać wiele
różnych scenariuszy. Czasami jest to aplikacja szpiegująca, czasami
dostęp do konta Google, czasami udostępnianie lokalizacji, czasami
aktywna sesja komunikatora, czasami aplikacja z dostępem do powiadomień,
a czasami legalne narzędzie użyte w niewłaściwym celu. Dlatego nie wolno
zakładać jednej wersji bez analizy.
Android jest bardziej otwarty niż iPhone, dlatego realne ryzyko
spyware, aplikacji spoza sklepu i nadużycia uprawnień jest większe.
Szczególnie ważne są usługi dostępności, dostęp do powiadomień,
administrator urządzenia, lokalizacja zawsze, mikrofon, kamera, SMS,
pliki, VPN i instalowanie aplikacji z nieznanych źródeł. To są
obszary, które trzeba sprawdzić w pierwszej kolejności.
Najważniejsze jest jednak to, że samo dziwne zachowanie telefonu nie
jest dowodem podsłuchu. Bateria, temperatura i transfer danych mogą
wynikać z wielu przyczyn. Dopiero połączenie objawów z podejrzanymi
aplikacjami, uprawnieniami, kontami, lokalizacją i sesjami daje realny
obraz sytuacji.
Jeżeli podejrzenie dotyczy sprawy prywatnej, rodzinnej, rozwodowej
albo firmowej, nie warto działać chaotycznie. Nie należy od razu
resetować telefonu, kasować aplikacji ani zmieniać haseł z podejrzanego
urządzenia. Najpierw trzeba ustalić, którędy mogły wypływać
dane, a dopiero później zabezpieczyć telefon, konto i pozostałe
urządzenia.
📞 Kontakt
Jeśli podejrzewasz podsłuch w telefonie z Androidem, spyware,
aplikację szpiegującą, śledzenie lokalizacji, dostęp do komunikatorów,
konta Google albo nieznane uprawnienia aplikacji, możesz
skontaktować się z nami w celu omówienia zakresu analizy.
📞 +48 786 636 927
Biuro Detektywistyczne Arcanum
Analiza telefonów z Androidem, iPhone, komputerów, kont,
lokalizacji, komunikatorów, spyware, aplikacji szpiegujących i
bezpieczeństwa cyfrowego – pełna dyskrecja.
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa
Biuro Detektywistyczne Arcanum
Podsłuch na iPhone bez jailbreaka - czy to możliwe i jak sprawdzić telefon
Podsłuch na iPhone
– czy to w ogóle możliwe
Podsłuch na iPhoneto jedno z najczęstszych pytań,
jakie pojawia się przy podejrzeniu inwigilacji telefonu. Użytkownik
zauważa szybsze zużycie baterii, dziwne zachowanie urządzenia,
nagrzewanie, nieznane logowania do Apple ID, podejrzane powiadomienia,
zmiany w lokalizacji albo ma wrażenie, że ktoś zna treść jego rozmów,
wiadomości lub spotkań. Naturalnie pojawia się wtedy pytanie: czy iPhone
może być podsłuchiwany?
Odpowiedź brzmi: tak, ale trzeba bardzo precyzyjnie rozumieć,
co oznacza „podsłuch”. W potocznym języku klient często nazywa
podsłuchem każdą sytuację, w której ktoś ma dostęp do jego danych,
rozmów, lokalizacji, zdjęć, wiadomości, konta albo aktywności.
Technicznie są to jednak różne scenariusze. Czym innym jest infekcja
telefonu zaawansowanym spyware, czym innym dostęp do Apple ID, czym
innym udostępnianie lokalizacji, czym innym profil MDM, a czym innym
zwykła aplikacja z nadanymi uprawnieniami do mikrofonu, kamery lub
lokalizacji.
iPhone jest systemem bardziej zamkniętym niż typowy telefon z
Androidem. To oznacza, że instalacja klasycznego „programu
szpiegującego” bez wiedzy użytkownika jest trudniejsza, zwłaszcza na
aktualnym systemie i bez jailbreaka. Nie oznacza to jednak, że ryzyko
nie istnieje. Najczęściej problem nie polega na tym, że ktoś
„wgrał podsłuch” w prosty sposób, tylko na tym, że uzyskał dostęp do
konta, kopii, lokalizacji, komunikatorów, urządzeń zaufanych albo
uprawnień aplikacji.
Dlatego przy analizie iPhone nie wolno sprowadzać sprawy do jednego
pytania: „czy jest wirus?”. W praktyce trzeba sprawdzić kilka warstw:
stan systemu, wersję iOS, Apple ID, iCloud, aktywne urządzenia, metody
odzyskiwania konta, udostępnianie lokalizacji, profile konfiguracji,
VPN, MDM, aplikacje, uprawnienia, baterię, transfer danych, komunikatory
i ślady nietypowej aktywności. Dopiero suma tych elementów pozwala
ocenić, czy podejrzenie ma techniczne uzasadnienie.
Najważniejsze jest więc rozróżnienie: podsłuch na iPhone bez
jailbreaka jest trudniejszy niż wiele osób zakłada, ale dostęp do danych
z iPhone przez konto, chmurę, aplikacje lub konfigurację jest jak
najbardziej możliwy. To właśnie ten drugi scenariusz pojawia
się w praktyce najczęściej.
Podsłuch
na iPhone bez jailbreaka – co jest możliwe, a co jest
mitem
Fraza „podsłuch na iPhone bez jailbreaka”pojawia się
bardzo często, ponieważ wiele osób słyszało, że iPhone jest bezpieczny,
ale jednocześnie obawia się, że ktoś mógł uzyskać dostęp do telefonu.
Tutaj trzeba powiedzieć uczciwie: iPhone bez jailbreaka i z aktualnym
systemem iOS jest znacznie trudniejszy do zainfekowania klasycznym
spyware niż urządzenie, na którym zdjęto ograniczenia systemowe. Apple
ogranicza dostęp aplikacji do systemu, izoluje dane w piaskownicach i
wymusza kontrolę uprawnień. To utrudnia instalację typowego programu
szpiegującego działającego w tle.
Nie oznacza to jednak, że iPhone bez jailbreaka jest całkowicie
odporny. Zagrożenia mogą przyjmować inną formę. Ktoś może uzyskać dostęp
do Apple ID, zalogować się do iCloud, widzieć zdjęcia, kopie, notatki,
lokalizację albo wybrane dane synchronizowane z chmurą. Ktoś może znać
kod telefonu, mieć dostęp fizyczny do urządzenia, dodać zaufane
urządzenie, zmienić ustawienia udostępniania lokalizacji, włączyć
przekazywanie wiadomości w ekosystemie Apple, skonfigurować profil
zarządzania albo wykorzystać legalną aplikację w sposób naruszający
prywatność.
Warto też pamiętać o aplikacjach. Aplikacja z App Store nie powinna
mieć pełnego dostępu do całego systemu, ale może otrzymać uprawnienia do
mikrofonu, kamery, lokalizacji, Bluetooth, zdjęć, kontaktów, sieci
lokalnej lub powiadomień. Jeżeli użytkownik nadał takie uprawnienia bez
zastanowienia, aplikacja może zbierać więcej danych, niż zakłada. Nie
zawsze jest to podsłuch w sensie technicznym, ale z punktu widzenia
prywatności może być istotnym problemem.
Największym mitem jest przekonanie, że jeżeli nie ma jailbreaka, to
nie ma żadnego ryzyka. Drugim mitem jest założenie, że jeżeli bateria
szybciej spada, to na pewno działa podsłuch. Prawda jest bardziej
złożona. Brak jailbreaka zmniejsza ryzyko głębokiej infekcji
systemu, ale nie wyklucza dostępu do danych przez konto, chmurę,
uprawnienia, profile, komunikatory lub fizyczny dostęp do
telefonu.
Dlatego sprawdzenie iPhone bez jailbreaka nie powinno polegać na
szukaniu jednej podejrzanej aplikacji. Trzeba ustalić, czy urządzenie
jest aktualne, czy konto Apple ID jest bezpieczne, czy nie ma nieznanych
urządzeń zaufanych, czy lokalizacja nie jest udostępniana, czy nie ma
profili MDM, czy nie działa nietypowy VPN, jakie aplikacje mają
uprawnienia i czy aktywność telefonu pasuje do normalnego użycia.
iPhone
po jailbreaku – dlaczego ryzyko spyware i podsłuchu rośnie
Jailbreak iPhoneoznacza zdjęcie części ograniczeń
systemowych, które normalnie chronią iOS przed głęboką ingerencją
aplikacji. Dla niektórych użytkowników jailbreak kiedyś był sposobem na
dodatkowe funkcje, modyfikacje wyglądu lub instalację oprogramowania
spoza App Store. Z punktu widzenia bezpieczeństwa jest to jednak bardzo
poważna zmiana, ponieważ osłabia model ochrony systemu.
Po jailbreaku urządzenie może instalować komponenty, które normalnie
nie byłyby dopuszczone. Mogą pojawić się repozytoria, pakiety, tweak’i,
usługi działające głębiej w systemie, narzędzia z dostępem do plików,
modyfikacje komunikatorów, mechanizmy przechwytywania danych albo
aplikacje spoza oficjalnego sklepu. To zwiększa ryzyko, że na telefonie
znajdzie się oprogramowanie monitorujące aktywność użytkownika.
W takim scenariuszu zagrożenie może być znacznie poważniejsze niż
zwykła aplikacja z uprawnieniami. Oprogramowanie działające na
urządzeniu po jailbreaku może potencjalnie mieć szerszy dostęp do
plików, procesów, komunikacji, powiadomień, danych aplikacji i
zachowania systemu. Jailbreak może otworzyć drogę do
mechanizmów, które na standardowym iPhonie byłyby bardzo trudne lub
niemożliwe do zainstalowania w zwykły sposób.
Problemem jest również to, że użytkownik nie zawsze wie, że telefon
był modyfikowany. Może kupić używany iPhone, dostać urządzenie od
partnera, korzystać z telefonu po serwisie albo posiadać sprzęt, do
którego ktoś miał fizyczny dostęp. Jeżeli telefon był wcześniej
modyfikowany, a użytkownik nie rozumie konsekwencji, ryzyko rośnie.
W praktyce analiza iPhone po jailbreaku powinna być traktowana
inaczej niż analiza standardowego urządzenia. Trzeba sprawdzić ślady
jailbreaka, nietypowe aplikacje, repozytoria, profile, usługi,
konfiguracje, uprawnienia, zachowanie systemu oraz to, czy urządzenie
można przywrócić do bezpiecznego stanu. Jeżeli iPhone ma
jailbreak i istnieje podejrzenie inwigilacji, nie należy traktować go
jak zwykłego telefonu z App Store.
Pegasus,
spyware i zaawansowane ataki na iPhone – co warto wiedzieć bez
paniki
W rozmowach o podsłuchu iPhone bardzo często pojawia się temat
Pegasusa i zaawansowanego spyware. To zrozumiałe, bo medialnie takie
przypadki są głośne i budzą duże emocje. Trzeba jednak zachować
proporcje. Pegasus i podobne narzędzia nie są typowym
scenariuszem w zwykłych sprawach prywatnych, rodzinnych czy
biznesowych, ale warto rozumieć, dlaczego są tak poważne.
Zaawansowane spyware może wykorzystywać luki bezpieczeństwa w
systemie lub aplikacjach, aby uzyskać dostęp do telefonu bez klasycznej
instalacji przez użytkownika. W najbardziej zaawansowanych wariantach
atak może nie wymagać kliknięcia w link, chociaż w praktyce istnieje
wiele różnych metod infekcji i nie należy każdego problemu z iPhonem
automatycznie łączyć z takim poziomem zagrożenia. Tego typu narzędzia są
drogie, wyspecjalizowane i zazwyczaj używane w bardzo konkretnych
sytuacjach.
Dlaczego warto o tym wspomnieć? Ponieważ pokazuje to ważną zasadę:
nawet zamknięty system nie jest absolutnie nieomylny. Aktualizacje iOS
mają ogromne znaczenie, ponieważ łatają luki bezpieczeństwa. Telefon,
który przez długi czas nie był aktualizowany, może być bardziej narażony
na znane podatności. Aktualny system iOS nie daje stuprocentowej
gwarancji, ale znacząco ogranicza ryzyko wielu ataków.
Jednocześnie w większości spraw, z którymi zgłaszają się klienci,
bardziej prawdopodobne są prostsze scenariusze: dostęp do Apple ID,
udostępnianie lokalizacji, wspólne konto, znany kod telefonu, zaufane
urządzenie, kopia iCloud, komunikator otwarty na innym urządzeniu,
aplikacja z uprawnieniami albo profil zarządzania. To nie brzmi tak
spektakularnie jak Pegasus, ale w praktyce może dawać osobie trzeciej
bardzo szeroki dostęp do informacji.
Dlatego profesjonalna analiza nie powinna ani bagatelizować
podejrzeń, ani straszyć zaawansowanym spyware bez podstaw. Trzeba
najpierw sprawdzić najbardziej realne ścieżki dostępu, a dopiero później
oceniać, czy są przesłanki wskazujące na bardziej zaawansowany atak. Dobra diagnostyka iPhone polega na zawężaniu scenariuszy, a nie
na zaczynaniu od najbardziej ekstremalnej wersji.
Apple
ID i iCloud – najczęstsza droga dostępu do danych z iPhone
W praktyce bardzo wiele spraw określanych przez klientów jako podsłuch na iPhonenie wynika z infekcji telefonu, ale z
dostępu do Apple ID lub iCloud. To kluczowa różnica. Jeżeli ktoś zna
hasło do Apple ID, ma dostęp do zaufanego urządzenia, kontroluje numer
telefonu do weryfikacji albo ma możliwość zatwierdzania logowań, może
uzyskać dostęp do części danych bez fizycznego posiadania telefonu.
Apple ID może być powiązane z iCloud, zdjęciami, notatkami,
kontaktami, kalendarzem, lokalizacją, kopiami zapasowymi, urządzeniami,
zakupami, pękiem kluczy, aplikacją Znajdź i innymi elementami
ekosystemu. W zależności od konfiguracji dostęp do konta może dawać
wgląd w bardzo dużo informacji. Użytkownik może mieć wrażenie, że ktoś
„podsłuchuje iPhone”, podczas gdy w rzeczywistości osoba trzecia
korzysta z danych synchronizowanych przez chmurę.
Szczególnie ważne są urządzenia zaufane. Jeżeli na koncie Apple ID
znajduje się urządzenie, którego użytkownik nie rozpoznaje, albo jeśli
kod weryfikacyjny może trafiać do osoby trzeciej, bezpieczeństwo konta
jest poważnie osłabione. To samo dotyczy starych urządzeń, komputerów,
iPadów, MacBooków albo telefonów, które kiedyś były wspólne, sprzedane,
oddane lub pozostawione zalogowane.
Warto sprawdzić również metody odzyskiwania konta, zaufany numer
telefonu, adresy e-mail, aktywne sesje i powiązane urządzenia. W
sprawach prywatnych częstym problemem jest to, że partner zna kod
telefonu, hasło do Apple ID, ma dostęp do poczty odzyskiwania albo
korzystał wcześniej z tego samego urządzenia. Technicznie nie musi wtedy
„hakować” iPhone. Wystarczy, że wykorzystuje istniejące powiązania
konta.
Dlatego przy podejrzeniu podsłuchu na iPhone Apple ID i
iCloud trzeba sprawdzić przed szukaniem egzotycznego spyware.
To najczęściej bardziej realna droga dostępu do zdjęć, lokalizacji,
notatek, plików i części danych niż klasyczna infekcja telefonu.
Lokalizacja
i aplikacja Znajdź – kiedy iPhone może ujawniać, gdzie
jesteś
Jednym z najczęstszych źródeł niepokoju jest lokalizacja. Użytkownik
ma wrażenie, że ktoś wie, gdzie jest, gdzie był albo kiedy wrócił do
domu. W takiej sytuacji wiele osób od razu podejrzewa podsłuch lub
aplikację szpiegującą, a tymczasem w ekosystemie Apple istnieje kilka
legalnych mechanizmów udostępniania położenia.
Aplikacja Znajdźpozwala udostępniać lokalizację
rodzinie, znajomym i urządzeniom powiązanym z Apple ID. Do tego dochodzi
Chmura rodzinna, lokalizacja urządzeń, AirTagi, udostępnianie położenia
w wiadomościach, aplikacje nawigacyjne, komunikatory, aplikacje
społecznościowe i usługi, którym użytkownik nadał dostęp do lokalizacji.
Każdy z tych mechanizmów może działać legalnie, ale w złym kontekście
może naruszać prywatność.
Najważniejsze jest sprawdzenie, komu i w jaki sposób
lokalizacja jest udostępniana. Czy lokalizacja jest włączona
dla konkretnej osoby? Czy telefon jest częścią Chmury rodzinnej? Czy
ktoś ma dostęp do konta Apple ID? Czy na koncie znajdują się urządzenia,
których użytkownik nie rozpoznaje? Czy aplikacje mają dostęp do
lokalizacji zawsze, tylko podczas używania, czy wcale? Czy istnieją
AirTagi albo inne akcesoria powiązane z lokalizacją?
Trzeba też odróżnić lokalizację telefonu od lokalizacji osoby. Jeżeli
ktoś widzi położenie iPhone, to w praktyce często zna położenie
użytkownika, ale technicznie śledzone jest urządzenie. To ma znaczenie
przy analizie, bo źródłem problemu może być konto, ustawienia aplikacji
Znajdź, AirTag, samochód, drugi telefon, smartwatch albo aplikacja z
uprawnieniami do lokalizacji.
Wniosek jest prosty: podejrzenie śledzenia iPhone nie zawsze
oznacza spyware. Bardzo często oznacza nieprawidłową
konfigurację lokalizacji, wspólne konto, udostępnianie położenia albo
aktywne urządzenie zaufane.
Mikrofon,
kamera, zdjęcia i Bluetooth – jakie uprawnienia aplikacji warto
sprawdzić
Aplikacje na iPhone działają w ograniczonym środowisku, ale mogą
prosić o dostęp do wrażliwych funkcji. Najważniejsze z punktu widzenia
prywatności są mikrofon, kamera, zdjęcia, lokalizacja, kontakty,
Bluetooth, sieć lokalna i powiadomienia. Jeżeli aplikacja ma
dostęp do mikrofonu, może korzystać z dźwięku w ramach przyznanych
uprawnień. Jeżeli ma dostęp do kamery, może jej używać zgodnie z funkcją
aplikacji. Jeżeli ma dostęp do zdjęć, może przetwarzać wybrane lub
wszystkie fotografie, zależnie od ustawień.
Image 2: jak sprawdzić czy iPhone jest
szpiegowany Apple ID i urządzenia zaufane
Nie każda aplikacja z dostępem do mikrofonu jest podejrzana.
Komunikatory, aplikacje do rozmów, dyktafony, narzędzia
wideokonferencyjne i aplikacje społecznościowe mogą potrzebować
mikrofonu. Problem pojawia się wtedy, gdy aplikacja nie ma logicznego
powodu, aby korzystać z mikrofonu, kamery lub lokalizacji. Przykładowo
prosta aplikacja użytkowa, gra albo narzędzie do tapet nie powinny mieć
szerokiego dostępu do danych, jeśli nie jest to konieczne do
działania.
Warto sprawdzić, które aplikacje korzystały z mikrofonu lub kamery,
jakie mają uprawnienia i czy ich działanie jest uzasadnione. iOS
informuje użytkownika, gdy mikrofon lub kamera są aktywne, ale nie
zwalnia to z okresowej kontroli ustawień prywatności. Szczególnie ważne
są aplikacje rzadko używane, stare, nieaktualizowane albo takie, których
użytkownik nie rozpoznaje.
Bluetooth i sieć lokalna również mają znaczenie. Aplikacje mogą
wykorzystywać Bluetooth do komunikacji z akcesoriami, urządzeniami
smart, lokalizatorami lub sprzętem zewnętrznym. Dostęp do sieci lokalnej
może pozwalać aplikacji wykrywać urządzenia w tej samej sieci. W firmie
lub domu może to mieć znaczenie dla prywatności i bezpieczeństwa.
Dlatego w analizie iPhone trzeba sprawdzić nie tylko „czy jest
wirus”, ale także które aplikacje mają dostęp do najwrażliwszych
funkcji telefonu i czy te uprawnienia mają sens.
Jak
sprawdzić, czy iPhone jest szpiegowany – objawy, które mają
znaczenie
Pytanie „jak sprawdzić, czy iPhone jest
szpiegowany”pojawia się bardzo często, ale trzeba od razu
zaznaczyć, że nie istnieje jeden objaw, który daje stuprocentową
odpowiedź. Szybciej rozładowująca się bateria, nagrzewanie telefonu,
większy transfer danych, krótszy czas pracy, zawieszanie aplikacji albo
nietypowe powiadomienia mogą wynikać z wielu przyczyn: aktualizacji
systemu, uszkodzonej baterii, pracy aplikacji w tle, synchronizacji
iCloud, słabego zasięgu, intensywnego używania telefonu, błędów
aplikacji albo rzeczywistego problemu z bezpieczeństwem.
Znaczenie ma zestaw objawów i ich kontekst. Jeżeli
telefon nagle zaczął zużywać dużo danych, a jednocześnie pojawiły się
nieznane urządzenia na Apple ID, aktywne udostępnianie lokalizacji,
nietypowy profil konfiguracji, podejrzany VPN, aplikacje z szerokimi
uprawnieniami i logowania z nowych miejsc, wtedy sprawa wymaga
poważniejszej analizy. Samo szybsze rozładowywanie baterii nie jest
dowodem, ale w połączeniu z innymi sygnałami może być istotną
wskazówką.
Warto zwrócić uwagę na sytuacje, w których osoba trzecia zna
informacje z telefonu, których nie powinna znać. Może to dotyczyć
lokalizacji, wiadomości, zdjęć, planów, kontaktów, rozmów, spotkań,
treści notatek albo korespondencji. W takim przypadku nie należy od razu
zakładać infekcji iPhone. Trzeba ustalić, którą drogą informacja
mogła wypływać: przez Apple ID, iCloud, komunikator,
udostępnianie lokalizacji, wspólny komputer, stare urządzenie, kopię
zapasową, aplikację, profil MDM albo fizyczny dostęp do telefonu.
Istotne są także zmiany w ustawieniach. Nieznany VPN, profil
zarządzania, dodatkowe urządzenie na koncie Apple, udostępniona
lokalizacja, aplikacje z dostępem do mikrofonu i kamery, nowe metody
odzyskiwania konta, zmieniony zaufany numer telefonu albo nietypowa
aktywność w iCloud są znacznie ważniejsze niż pojedyncze wrażenie, że
telefon „dziwnie działa”. W analizie iPhone najważniejsze są
ślady konfiguracji, konta i uprawnień, a nie same odczucia
użytkownika.
Profile
MDM, VPN i konfiguracje iPhone – kiedy powinny wzbudzić
podejrzenie
Jednym z najważniejszych elementów przy sprawdzaniu iPhone są profile konfiguracji, MDM i VPN. Wielu użytkowników w
ogóle nie wie, że takie elementy mogą istnieć w telefonie, a tymczasem w
określonych sytuacjach mają bardzo duże znaczenie. Profil konfiguracji
może nadawać ustawienia, certyfikaty, ograniczenia, konfiguracje
sieciowe, pocztę, VPN albo zarządzanie urządzeniem. W firmach jest to
często legalne i potrzebne. Na prywatnym telefonie, którego użytkownik
nie kojarzy z żadnym firmowym zarządzaniem, taki profil wymaga
wyjaśnienia.
MDM, czyli Mobile Device Management, to system
zarządzania urządzeniami mobilnymi. W środowisku biznesowym pozwala
administratorowi wymuszać ustawienia bezpieczeństwa, instalować
aplikacje firmowe, zarządzać konfiguracją, kontrolować zgodność i
chronić dane organizacji. Na telefonie służbowym może to być standard.
Na telefonie prywatnym, zwłaszcza w sprawie rodzinnej lub prywatnej,
obecność nieznanego profilu MDM jest sygnałem, którego nie wolno
ignorować.
VPN również nie jest automatycznie zagrożeniem. Może być używany do
ochrony prywatności, pracy zdalnej, dostępu do firmowych zasobów albo
bezpiecznego połączenia. Problem pojawia się wtedy, gdy użytkownik nie
wie, skąd wziął się VPN, kto go skonfigurował, do jakiego serwera
kieruje ruch i czy nie działa stale w tle. W skrajnych przypadkach
nieprawidłowa konfiguracja VPN może umożliwiać analizę ruchu lub
przekierowanie części komunikacji przez infrastrukturę osoby
trzeciej.
Znaczenie mają także certyfikaty i profile instalowane po kliknięciu
w link, przez stronę internetową, aplikację albo podczas konfiguracji
telefonu. Użytkownik może nieświadomie zaakceptować coś, czego nie
rozumie, zwłaszcza jeśli ktoś przedstawi to jako „konieczną
konfigurację”, „ochronę telefonu”, „aplikację firmową” albo „pomoc
techniczną”. Nieznany profil konfiguracji na iPhone to jeden z
elementów, które zawsze wymagają weryfikacji.
Dlatego przy podejrzeniu podsłuchu na iPhone trzeba sprawdzić nie
tylko aplikacje, ale też ustawienia zarządzania urządzeniem, VPN,
profile, certyfikaty, ograniczenia i źródło konfiguracji. Często to
właśnie tam znajdują się odpowiedzi, których nie widać na ekranie
głównym.
Komunikatory
na iPhone – WhatsApp, Messenger, iMessage i dostęp przez inne
urządzenia
Wiele osób podejrzewa podsłuch iPhone, ponieważ ktoś zna treść
wiadomości. W praktyce problem bardzo często nie znajduje się w
mikrofonie ani w samym systemie iOS, ale w komunikatorach i urządzeniach
powiązanych z kontem. WhatsApp, Messenger, iMessage, Signal,
Telegram i inne aplikacje mogą być dostępne na kilku urządzeniach albo
powiązane z kontem, które nie jest właściwie zabezpieczone.
WhatsApp może działać z połączonymi urządzeniami. Jeżeli ktoś kiedyś
zeskanował kod QR albo miał chwilowy dostęp do telefonu, mógł dodać
urządzenie do konta, jeśli użytkownik tego nie zauważył. Messenger jest
powiązany z kontem Facebook, więc dostęp do wiadomości może wynikać z
aktywnej sesji na innym urządzeniu. iMessage i FaceTime są powiązane z
Apple ID, co oznacza, że problem może wynikać z urządzenia zaufanego,
MacBooka, iPada albo innego sprzętu zalogowanego na to samo konto.
Telegram, Signal i inne komunikatory również mają swoje mechanizmy
połączonych urządzeń, sesji, kopii, numeru telefonu i logowania. Dlatego
sprawdzanie „podsłuchu” powinno obejmować listę aktywnych sesji w
najważniejszych aplikacjach. Bardzo często wystarczy jedno stare
urządzenie, komputer, tablet albo przeglądarka, na której użytkownik był
zalogowany i zapomniał się wylogować.
Szczególnie ważny jest scenariusz relacyjny. Partner, były partner,
współdomownik albo osoba z dostępem fizycznym do telefonu może znać kod
odblokowania, mieć dostęp do powiadomień, skorzystać z urządzenia
podczas nieobecności użytkownika albo dodać sesję komunikatora.
Technicznie nie jest to „hakowanie iPhone”, ale skutki dla prywatności
mogą być bardzo poważne.
Dlatego przy podejrzeniu podsłuchu na iPhone należy sprawdzić aktywne sesje komunikatorów, połączone urządzenia, konta
powiązane, kopie, ustawienia prywatności, powiadomienia i urządzenia
zaufane Apple ID. To często daje więcej odpowiedzi niż szukanie
jednej „aplikacji szpiegującej”.
Kopie
zapasowe iCloud i komputer – czy ktoś może mieć dostęp do danych bez
telefonu
iPhone może tworzyć kopie zapasowe w iCloud albo na komputerze. To
bardzo ważne, ponieważ dostęp do kopii może oznaczać dostęp do wielu
danych bez fizycznego posiadania telefonu. Użytkownik może pilnować
iPhone, mieć go cały czas przy sobie, a mimo to część informacji może
być dostępna przez konto, kopię, komputer albo inne urządzenie.
Kopia iCloudmoże zawierać dane aplikacji,
ustawienia, część historii, zdjęcia lub informacje zależne od
konfiguracji. Zakres danych zależy od tego, co jest synchronizowane,
jakie usługi są włączone i jak skonfigurowano konto. Jeżeli ktoś ma
dostęp do Apple ID, może próbować uzyskać dostęp do danych
synchronizowanych lub kopii, zależnie od zabezpieczeń. To dlatego
bezpieczeństwo Apple ID jest kluczowe.
Kopie lokalne na komputerze również mają znaczenie. Jeżeli iPhone był
podłączany do MacBooka lub komputera z Windows, mogły powstać lokalne
kopie zapasowe. Jeśli komputer jest wspólny, słabo zabezpieczony albo
dostępny dla osoby trzeciej, dane z telefonu mogą być narażone.
Szczególnie istotne są kopie niezaszyfrowane lub przechowywane na
urządzeniu, do którego dostęp ma ktoś inny.
W sprawach prywatnych często pojawia się problem starych urządzeń i
wspólnych komputerów. Telefon był kiedyś synchronizowany z laptopem
partnera, iCloud był zalogowany na iPadzie, zdjęcia trafiały do wspólnej
biblioteki, a komunikatory były używane także na komputerze. Po czasie
użytkownik podejrzewa podsłuch iPhone, ale realne źródło wycieku
znajduje się w dawnej konfiguracji ekosystemu Apple lub kopiach
danych.
Dlatego analiza powinna obejmować pytanie: gdzie jeszcze mogą
znajdować się dane z iPhone? Na jakich komputerach był podłączany
telefon? Czy istnieją stare kopie? Czy konto Apple ID jest zalogowane na
innych urządzeniach? Czy zdjęcia, notatki, kontakty i dokumenty są
synchronizowane? Dostęp do kopii może być równie istotny jak
dostęp do samego telefonu.
Jak
samodzielnie sprawdzić iPhone pod kątem podsłuchu i dostępu do
danych
Podstawową kontrolę można wykonać samodzielnie, ale trzeba robić to
spokojnie i metodycznie. Pierwszym krokiem powinno być sprawdzenie Apple
ID: urządzeń zalogowanych na konto, zaufanych numerów telefonu,
aktywnych sesji, metod odzyskiwania i ustawień bezpieczeństwa. Jeżeli
pojawia się urządzenie, którego użytkownik nie rozpoznaje, albo numer
telefonu, który nie powinien być zaufany, jest to poważny sygnał
ostrzegawczy.
Drugim krokiem jest sprawdzenie lokalizacji. Trzeba zobaczyć, czy
lokalizacja jest udostępniana konkretnym osobom, czy telefon jest
częścią Chmury rodzinnej, czy aplikacja Znajdź pokazuje nieznane
urządzenia, czy nie ma AirTagów lub akcesoriów powiązanych z położeniem
oraz które aplikacje mają dostęp do lokalizacji. Udostępnianie
lokalizacji jest jednym z najczęstszych powodów, dla których ktoś „wie,
gdzie jestem” bez żadnego spyware.
Image 3: analiza iPhone pod kątem spyware
iCloud Apple ID lokalizacji i dostępu do danych
Trzecim krokiem jest sprawdzenie profili konfiguracji, VPN i
zarządzania urządzeniem. Jeżeli telefon jest prywatny i użytkownik nie
pamięta instalowania profilu, taki element wymaga wyjaśnienia. W
przypadku telefonu służbowego trzeba ustalić, czy profil pochodzi od
pracodawcy i jaki ma zakres. Nie należy usuwać wszystkiego chaotycznie,
jeśli sprawa może mieć znaczenie dowodowe, ale nieznane konfiguracje
trzeba potraktować poważnie.
Czwartym krokiem jest kontrola aplikacji i uprawnień. Warto
sprawdzić, które aplikacje mają dostęp do mikrofonu, kamery, zdjęć,
kontaktów, Bluetooth, sieci lokalnej i lokalizacji. Szczególną uwagę
powinny wzbudzić aplikacje, których użytkownik nie rozpoznaje, których
dawno nie używa albo które mają uprawnienia nieadekwatne do swojej
funkcji.
Piątym krokiem jest sprawdzenie komunikatorów i kont. Należy
przejrzeć połączone urządzenia w WhatsApp, aktywne sesje w Messengerze,
urządzenia Apple ID dla iMessage i FaceTime, sesje Telegrama, Signala
oraz innych aplikacji używanych do komunikacji. Jeżeli ktoś
czyta wiadomości, przyczyną często jest aktywna sesja na innym
urządzeniu, a nie infekcja iPhone.
Czego
nie da się uczciwie obiecać przy sprawdzaniu iPhone
W sprawdzaniu iPhone bardzo ważna jest uczciwość. Nie można obiecać,
że jedno kliknięcie, jedna aplikacja albo szybki test da absolutną
pewność. Nie istnieje prosta metoda, która w każdej sytuacji
wykluczy wszystkie możliwe formy inwigilacji iPhone. Można
jednak wykonać metodyczną analizę, która znacząco zawęża scenariusze i
pokazuje, czy istnieją konkretne przesłanki techniczne.
Nie da się uczciwie obiecać, że samo sprawdzenie listy aplikacji
wykryje każde spyware. Zaawansowane zagrożenia mogą nie wyglądać jak
normalna aplikacja. Nie da się też powiedzieć, że brak jailbreaka
wyklucza każdy problem. Ogranicza ryzyko, ale nie rozwiązuje kwestii
konta, iCloud, lokalizacji, profili, komunikatorów i dostępu
fizycznego.
Nie da się również ocenić bezpieczeństwa iPhone wyłącznie na
podstawie baterii. Szybkie rozładowywanie może wynikać z wielu zwykłych
przyczyn. Z drugiej strony telefon może być zagrożony, a bateria nie
musi zachowywać się wyjątkowo podejrzanie. Dlatego analiza musi być
szersza niż obserwacja jednego parametru.
Uczciwa diagnostyka powinna jasno rozróżniać: co sprawdzono,
czego nie stwierdzono, jakie są ograniczenia, jakie ryzyka pozostają i
jakie działania warto wykonać dalej. W bezpieczeństwie cyfrowym
najgorsze są dwie skrajności: straszenie klienta bez dowodów oraz
szybkie uspokajanie bez rzetelnej analizy.
Reset
iPhone – kiedy pomaga, a kiedy może zniszczyć ważne ślady
Reset iPhone lub przywrócenie ustawień fabrycznych może być dobrym
rozwiązaniem, jeśli celem jest szybkie ograniczenie ryzyka i rozpoczęcie
od czystej konfiguracji. Może pomóc usunąć niepożądane aplikacje,
profile, ustawienia i część konfiguracji. Nie zawsze jednak powinien być
pierwszym krokiem.
Jeżeli sprawa ma znaczenie dowodowe, prywatne, rodzinne, biznesowe
albo prawne, zbyt szybki reset może usunąć ważne informacje: profile,
ustawienia, aktywne sesje, historię, aplikacje, konfiguracje VPN, dane o
urządzeniach i inne ślady. Po resecie trudniej odpowiedzieć na pytanie,
co dokładnie było przyczyną problemu. Reset może zwiększyć
bezpieczeństwo, ale może też utrudnić wyjaśnienie sprawy.
Bardzo ważne jest również to, co dzieje się po resecie. Jeżeli
użytkownik ponownie loguje się do tego samego Apple ID, które było
przejęte albo źle zabezpieczone, część problemu może wrócić. Jeśli
przywróci pełną kopię zapasową bez wcześniejszej analizy, może odtworzyć
niektóre niepożądane ustawienia. Dlatego przed resetem trzeba sprawdzić
konto, urządzenia zaufane, zaufane numery, metody odzyskiwania,
lokalizację, profile i komunikatory.
W wielu przypadkach lepszą kolejnością jest najpierw analiza, potem
zabezpieczenie konta, zmiana haseł z bezpiecznego urządzenia,
wylogowanie nieznanych sesji, włączenie lub weryfikacja 2FA, usunięcie
nieznanych urządzeń, kontrola profili i dopiero później decyzja o
resecie. Samo wymazanie telefonu nie rozwiąże problemu, jeśli
źródło dostępu znajduje się w Apple ID, iCloud, komunikatorze albo innym
urządzeniu.
Profesjonalna
analiza iPhone – co obejmuje sprawdzenie telefonu
Profesjonalna analiza iPhone powinna zaczynać się od rozmowy i
ustalenia scenariusza. Inaczej wygląda sprawa, w której ktoś zna
lokalizację użytkownika, inaczej podejrzenie czytania wiadomości,
inaczej obawa o mikrofon, inaczej konflikt rodzinny, a inaczej ryzyko
biznesowe dotyczące danych firmowych. Nie szuka się „podsłuchu”
w oderwaniu od objawów, tylko analizuje możliwe drogi dostępu do
informacji.
W praktyce sprawdzenie powinno obejmować wersję iOS, stan
aktualizacji, Apple ID, iCloud, urządzenia zaufane, metody odzyskiwania,
udostępnianie lokalizacji, aplikację Znajdź, Chmurę rodzinną, profile
konfiguracji, MDM, VPN, certyfikaty, aplikacje, uprawnienia, aktywność
baterii, użycie danych, komunikatory, połączone urządzenia, konta, kopie
zapasowe i ustawienia prywatności. W zależności od sprawy konieczne może
być również sprawdzenie komputera, z którym iPhone był synchronizowany,
oraz innych urządzeń zalogowanych do tego samego Apple ID.
Ważnym elementem jest też analiza kont powiązanych: poczty, Google,
Microsoft, Facebook, WhatsApp, Messenger, Instagram, komunikatorów i
chmury. iPhone może być bezpieczny jako urządzenie, ale dane nadal mogą
wypływać przez konto. Dlatego profesjonalna analiza nie powinna kończyć
się na telefonie, jeśli objawy wskazują na szerszy problem cyfrowy.
Rzetelne sprawdzenie powinno zakończyć się jasnymi zaleceniami: co
zmienić, które urządzenia usunąć z konta, jakie hasła zmienić, jakie
sesje wylogować, które uprawnienia ograniczyć, czy usunąć profile, czy
wykonać reset, czy zmienić konfigurację iCloud oraz czy sprawdzić inne
urządzenia. Najważniejszym efektem analizy jest nie tylko
odpowiedź „czy znaleziono coś podejrzanego”, ale plan odzyskania
kontroli nad danymi.
Wnioski
– podsłuch na iPhone bez jailbreaka najczęściej oznacza dostęp do konta,
danych lub konfiguracji
Podsłuch na iPhone bez jailbreakajest technicznie
trudniejszy niż wiele osób zakłada, ale to nie oznacza, że użytkownik
jest całkowicie bezpieczny. W praktyce najczęstsze problemy dotyczą
Apple ID, iCloud, lokalizacji, komunikatorów, zaufanych urządzeń, kopii
zapasowych, profili konfiguracji, VPN, aplikacji z uprawnieniami oraz
fizycznego dostępu do telefonu.
iPhone z aktualnym systemem iOS i bez jailbreaka ma silny model
bezpieczeństwa, ale nie chroni przed błędną konfiguracją konta, znanym
hasłem, udostępnioną lokalizacją, aktywną sesją komunikatora, dostępem
do kopii albo urządzeniem zaufanym, którego użytkownik nie kontroluje. W wielu sprawach problem nie polega na „wirusie na iPhone”,
tylko na tym, że ktoś ma dostęp do ekosystemu użytkownika.
Jeżeli telefon miał jailbreak, ryzyko rośnie znacząco, ponieważ
system traci część naturalnych ograniczeń. Jeżeli pojawia się temat
zaawansowanego spyware, trzeba podejść do niego poważnie, ale bez
paniki. Najpierw warto sprawdzić najbardziej realne scenariusze: konto,
chmurę, lokalizację, profile, komunikatory i urządzenia powiązane.
Najrozsądniejsze działanie to spokojna, metodyczna analiza. Nie warto zaczynać od chaotycznego resetu, kasowania aplikacji
albo zmiany haseł z podejrzanego urządzenia. Najpierw trzeba
ustalić, skąd realnie mogły wypływać dane, a dopiero potem zabezpieczyć
telefon, konto i inne powiązane urządzenia.
📞 Kontakt
Jeśli podejrzewasz podsłuch na iPhone, dostęp do Apple ID,
śledzenie lokalizacji, nieznane urządzenia zaufane, profil MDM,
podejrzany VPN albo dostęp do komunikatorów, możesz
skontaktować się z nami w celu omówienia zakresu analizy.
📞 +48 786 636 927
Biuro Detektywistyczne Arcanum
Analiza iPhone, telefonów, komputerów, kont, lokalizacji,
komunikatorów, spyware, programów zdalnego dostępu i bezpieczeństwa
cyfrowego – pełna dyskrecja.
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa
Biuro Detektywistyczne Arcanum
Zdalny dostęp do komputera - objawy i jak sprawdzić, czy ktoś ma kontrolę
Zdalny
dostęp do komputera objawy – kiedy zwykły problem techniczny zaczyna
wyglądać jak kontrola laptopa
Zdalny dostęp do komputerato temat, który bardzo
często jest źle rozumiany. Użytkownik widzi poruszający się kursor,
otwierające się okna, dziwne komunikaty, uruchomiony program typu
AnyDesk albo TeamViewer i automatycznie zakłada, że ktoś „steruje
komputerem”. Czasami rzeczywiście tak jest, ale w praktyce pierwszym
problemem jest odróżnienie realnego zdalnego dostępu od zwykłej awarii
systemu, błędu myszy, synchronizacji konta, działania aplikacji w tle,
aktualizacji, skrótu klawiaturowego albo legalnego narzędzia
administracyjnego.
Najważniejsze są nie pojedyncze objawy, ale powtarzalność i
kontekst techniczny. Jednorazowe otwarcie okna albo
spowolnienie komputera nie dowodzi zdalnej kontroli. Inaczej wygląda
sytuacja, gdy na komputerze pojawiają się aktywne narzędzia zdalnego
dostępu, nieznane sesje, aplikacje uruchamiane automatycznie po starcie
systemu, podejrzane procesy, aktywność sieciowa bez udziału użytkownika,
nowe konta, zmiany ustawień zabezpieczeń albo dostęp do plików, którego
użytkownik nie potrafi wyjaśnić.
Realny zdalny dostęp nie zawsze wygląda widowiskowo. W wielu
przypadkach osoba posiadająca dostęp nie porusza kursorem na oczach
użytkownika. Znacznie częściej działa w sposób dyskretny: przegląda
pliki, kopiuje dokumenty, sprawdza historię przeglądarki, wykonuje
zrzuty ekranu, monitoruje aktywność, korzysta z zapisanych haseł albo
utrzymuje możliwość wejścia na komputer w późniejszym czasie. Dlatego brak widocznego sterowania myszą nie oznacza, że komputer jest
bezpieczny.
Warto też rozróżnić dwie sytuacje. Pierwsza to legalny zdalny dostęp,
na przykład pomoc informatyka, firmowy helpdesk, administracja
urządzeniem służbowym albo praca zdalna. Druga to dostęp nieuprawniony,
czyli taki, którego użytkownik nie rozumie, nie kontroluje albo nie
akceptował świadomie. Technicznie oba przypadki mogą korzystać z tych
samych narzędzi. Różnica leży w zgodzie, konfiguracji, zakresie dostępu
i tym, kto ma możliwość połączenia.
Dlatego pytanie „czy ktoś ma dostęp do mojego komputera?” nie powinno
zaczynać się od samego sprawdzania ikon na pulpicie. Trzeba ustalić, jakie narzędzia są zainstalowane, czy uruchamiają się
automatycznie, kto je konfigurował, czy istnieje historia połączeń,
jakie uprawnienia mają aplikacje i czy komputer komunikuje się z
zewnętrzną infrastrukturą w sposób, który ma sens.
Czy
ktoś ma dostęp do mojego komputera – najczęstsze scenariusze zdalnej
kontroli
W praktyce zdalny dostęp do komputera może wynikać z kilku zupełnie
różnych mechanizmów. Pierwszy i najbardziej oczywisty to legalne
programy do zdalnej pomocy, takie jak AnyDesk, TeamViewer, Chrome Remote
Desktop, Microsoft Remote Desktop, VNC, RustDesk albo inne narzędzia
helpdeskowe. Same w sobie nie są złośliwe. Problem zaczyna się wtedy,
gdy zostały zainstalowane bez pełnej świadomości użytkownika,
pozostawione po jednorazowej pomocy technicznej, skonfigurowane do
dostępu bez potwierdzenia albo zabezpieczone hasłem znanym osobie
trzeciej.
Drugi scenariusz to narzędzia firmowe, czyli rozwiązania RMM, MDM,
EDR, agenci administracyjni, systemy zarządzania flotą komputerów i
oprogramowanie monitorujące. W środowisku firmowym takie systemy mogą
być legalne i potrzebne, ale dla użytkownika prywatnego albo pracownika,
który nie wie, co jest zainstalowane na laptopie, mogą wyglądać jak
nieuprawniona kontrola. W takich przypadkach najważniejsze jest
ustalenie, czy komputer jest prywatny, służbowy, kto jest
administratorem i jakie zasady obowiązują w organizacji.
Trzeci scenariusz to złośliwe oprogramowanie typu RAT, czyli
Remote Access Trojan. To już nie jest legalne narzędzie użyte w
niewłaściwym kontekście, ale program zaprojektowany do nieautoryzowanego
dostępu. RAT może umożliwiać podgląd ekranu, kopiowanie plików,
uruchamianie poleceń, dostęp do mikrofonu i kamery, wykonywanie zrzutów
ekranu, rejestrowanie klawiatury oraz instalowanie kolejnych
komponentów. Najgroźniejsze jest to, że zaawansowane narzędzia tego typu
mogą działać bez widocznej ikony i próbować ukrywać swoją obecność.
Czwarty scenariusz to przejęcie konta, które jest często mylone ze
zdalnym dostępem do komputera. Jeżeli ktoś ma dostęp do konta Google,
Microsoft, Apple ID, konta przeglądarki, chmury, poczty albo menedżera
haseł, może widzieć bardzo dużo danych bez bezpośredniego sterowania
komputerem. Użytkownik może mieć wrażenie, że ktoś „wszedł na laptopa”,
podczas gdy realny problem znajduje się w synchronizacji danych,
historii przeglądarki, plikach w chmurze albo aktywnych sesjach
logowania.
Piąty scenariusz dotyczy przeglądarki i rozszerzeń. Rozszerzenie z
szerokimi uprawnieniami może mieć dostęp do odwiedzanych stron, treści
formularzy, danych wpisywanych na stronach, historii, kart i aktywności
użytkownika. To nie jest klasyczny zdalny pulpit, ale z punktu widzenia
prywatności może być równie groźne. Wiele osób szuka programu zdalnego
dostępu, a przeocza fakt, że najważniejsze dane wyciekają przez
przeglądarkę.
Wniosek jest prosty: zdalna kontrola komputera nie zawsze
oznacza poruszający się kursor. Może oznaczać legalne narzędzie
zdalne, RAT, konto w chmurze, synchronizację przeglądarki, rozszerzenie
albo system administracyjny. Dlatego skuteczna analiza musi obejmować
wszystkie te warstwy.
AnyDesk,
TeamViewer i Chrome Remote Desktop – kiedy legalny program staje się
zagrożeniem
Programy takie jak AnyDesk, TeamViewer, Chrome Remote Desktop,
Microsoft Remote Desktop, VNC czy RustDesk są powszechnie używane do
pracy zdalnej, pomocy technicznej i administracji. Nie można ich
automatycznie traktować jako malware. To ważne, ponieważ błędne
podejście prowadzi do dwóch skrajności. Jedni użytkownicy panikują na
sam widok takiego programu, drudzy całkowicie ignorują jego obecność, bo
„to przecież normalna aplikacja”. Prawidłowa ocena wymaga sprawdzenia
konfiguracji i kontekstu.
Najważniejsze pytania brzmią: kto zainstalował program,
kiedy, w jakim celu, czy użytkownik wyraził zgodę, czy dostęp wymaga
potwierdzenia, czy ustawiono hasło dostępu bez nadzoru, czy aplikacja
startuje razem z systemem i czy istnieje historia sesji.
Legalne narzędzie zdalne może być całkowicie bezpieczne, jeśli
użytkownik kontroluje połączenia. Może jednak stać się poważnym
zagrożeniem, jeśli ktoś skonfigurował stały dostęp i może łączyć się bez
wiedzy właściciela komputera.
Szczególnie problematyczne są sytuacje po „jednorazowej pomocy”. Ktoś
z rodziny, informatyk, serwisant, znajomy albo pracownik techniczny
instaluje narzędzie zdalne, pomaga rozwiązać problem, a aplikacja
zostaje w systemie. Użytkownik przestaje o niej pamiętać, ale program
nadal może uruchamiać się automatycznie. Jeśli dodatkowo pozostawiono
dostęp bez nadzoru, hasło stałe albo konto powiązane z aplikacją,
komputer może pozostawać otwarty na kolejne połączenia.
W przypadku Chrome Remote Desktop dochodzi jeszcze integracja z
kontem Google. Jeżeli ktoś ma dostęp do konta, może potencjalnie uzyskać
dostęp do funkcji zdalnych powiązanych z tym środowiskiem. To pokazuje,
że analiza nie może ograniczać się do samego komputera. Trzeba sprawdzić
również konta, aktywne sesje, urządzenia zaufane, synchronizację i
ustawienia bezpieczeństwa.
W praktyce sam fakt obecności AnyDesk lub TeamViewer nie jest
dowodem inwigilacji, ale jest powodem do analizy. Jeżeli
użytkownik nie wie, skąd program się wziął, nie rozumie jego
konfiguracji albo widzi, że działa w tle bez potrzeby, nie należy tego
lekceważyć.
RAT
i złośliwy zdalny dostęp – czym różni się od zwykłej pomocy
technicznej
RAT, czyli Remote Access Trojan, różni się od
legalnego narzędzia zdalnego dostępu przede wszystkim intencją i
sposobem działania. Legalne programy zazwyczaj mają interfejs, historię
połączeń, widoczne procesy, podpis cyfrowy producenta i mechanizmy
autoryzacji. RAT jest projektowany tak, aby utrzymać dostęp bez zgody
użytkownika, często przy minimalnej widoczności. Może ukrywać pliki,
maskować nazwy procesów, działać jako usługa, zadanie harmonogramu,
skrypt, komponent uruchamiany z katalogu użytkownika albo element
podszywający się pod legalne oprogramowanie.
Z technicznego punktu widzenia RAT zwykle potrzebuje trzech rzeczy:
mechanizmu uruchamiania, kanału komunikacji i sposobu wykonywania
poleceń. Mechanizm uruchamiania pozwala przetrwać restart systemu. Kanał
komunikacji łączy komputer z operatorem albo serwerem C2. Sposób
wykonywania poleceń pozwala pobierać pliki, wysyłać dane, uruchamiać
programy, wykonywać zrzuty ekranu albo obserwować użytkownika. To
oznacza, że analiza RAT-a nie polega wyłącznie na szukaniu jednej
aplikacji. Trzeba sprawdzić autostart, usługi, Harmonogram
zadań, rejestr, procesy, połączenia sieciowe, skrypty, uprawnienia i
artefakty systemowe.
Najbardziej mylące jest to, że RAT nie musi pracować cały czas w
widoczny sposób. Może działać okresowo, aktywować się po uruchomieniu
komputera, po połączeniu z internetem, po zalogowaniu użytkownika albo
po zdalnym poleceniu. Może także korzystać z szyfrowanej komunikacji
HTTPS, przez co jego ruch wygląda jak zwykła aktywność internetowa.
Właśnie dlatego użytkownik często nie widzi niczego oprócz ogólnego
wrażenia, że „coś jest nie tak”.
Warto też zaznaczyć, że współczesne zagrożenia często korzystają z
legalnych elementów systemu. PowerShell, WMI, skrypty, harmonogram
zadań, certyfikowane procesy, chmura i popularne usługi mogą być użyte
jako część łańcucha dostępu. To utrudnia ocenę, bo nie każdy podejrzany
mechanizm wygląda jak klasyczny wirus. Czasem zagrożenie polega na
nietypowym użyciu legalnego narzędzia.
Dlatego w praktyce brak alertu antywirusa nie wyklucza
zdalnego dostępu. Antywirus może wykryć znane próbki malware,
ale nie zawsze rozpozna legalne narzędzie nadużyte w złym kontekście,
skrypt administracyjny, podejrzane zadanie harmonogramu albo dostęp
realizowany przez przejęte konto.
Jak
sprawdzić zdalny pulpit w Windows – procesy, autostart, usługi i
logi
W systemie Windows analiza zdalnego dostępu powinna obejmować kilka
warstw. Pierwsza to lista zainstalowanych programów, ale nie wolno się
na niej zatrzymać. Wiele mechanizmów dostępu nie musi wyglądać jak
klasyczna aplikacja. Mogą działać jako usługi systemowe, zaplanowane
zadania, procesy w tle, wpisy rejestru, skrypty albo narzędzia
administracyjne.
Drugą warstwą jest autostart. Jeżeli program do
zdalnego dostępu uruchamia się razem z systemem, jego znaczenie rośnie.
Warto sprawdzić aplikacje startowe, foldery autostartu, wpisy rejestru,
usługi i Harmonogram zadań. Szczególnie ważny jest Harmonogram zadań, bo
może uruchamiać procesy przy starcie systemu, logowaniu użytkownika, po
określonym zdarzeniu albo cyklicznie. Podejrzane zadanie nie musi mieć
dziwnej nazwy. Może udawać aktualizację, usługę techniczną albo element
systemowy.
Trzecią warstwą są usługi systemowe. Legalne
narzędzia zdalne często instalują usługi, które pozwalają im działać
przed zalogowaniem użytkownika albo utrzymywać połączenie w tle. To nie
musi być podejrzane samo w sobie, ale wymaga sprawdzenia, czy usługa ma
uzasadnienie, kto ją zainstalował, gdzie znajduje się plik wykonywalny i
czy jest podpisany cyfrowo.
Czwarta warstwa to logi. Windows może rejestrować logowania,
uruchomienia usług, zdarzenia RDP, błędy logowania, aktywność kont i
zdarzenia bezpieczeństwa. Analiza logów wymaga doświadczenia, bo sam
fakt obecności zdarzeń nie zawsze oznacza atak. Ważne są godziny, typ
logowania, konto, źródło, powtarzalność i korelacja z aktywnością
użytkownika. Jeżeli ktoś podejrzewa dostęp przez RDP, znaczenie mają
między innymi zdarzenia logowania zdalnego, konfiguracja pulpitu
zdalnego, zapora, użytkownicy z uprawnieniami i historia połączeń.
Piąta warstwa to ruch sieciowy. Narzędzia zdalne muszą się
komunikować. Mogą łączyć się z serwerami producenta, brokerami połączeń,
infrastrukturą chmurową albo bezpośrednio z adresem zewnętrznym. Nie chodzi tylko o to, czy komputer łączy się z internetem, ale
który proces łączy się, dokąd, kiedy i czy ma do tego
powód.
Zdalny
dostęp w macOS – uprawnienia, Screen Recording, Accessibility i zdalne
zarządzanie
W macOS zdalny dostęp i monitoring często opierają się nie tylko na
jednej aplikacji, ale także na nadanych uprawnieniach. System Apple
mocno kontroluje dostęp do wrażliwych funkcji, dlatego analiza powinna
obejmować ustawienia Prywatność i bezpieczeństwo. Szczególne znaczenie
mają Screen Recording, Accessibility, Full Disk Access,
mikrofon, kamera oraz zdalne zarządzanie.
Screen Recording pozwala aplikacji widzieć ekran. To jedno z
najważniejszych uprawnień w kontekście zdalnej obserwacji. Jeżeli
aplikacja ma dostęp do nagrywania ekranu, może potencjalnie widzieć
dokumenty, komunikatory, panele firmowe, pocztę, prezentacje, hasła
wpisywane na stronach, systemy CRM i inne wrażliwe dane. Dla osoby
analizującej bezpieczeństwo ekranu jest to często ważniejsze niż
kamera.
Accessibility pozwala aplikacji kontrolować interakcje użytkownika,
automatyzować działania, odczytywać elementy interfejsu i wpływać na
zachowanie systemu. Legalne programy używają tego do automatyzacji,
narzędzi dostępności, zarządzania oknami albo skrótów, ale w
nieuprawnionym scenariuszu jest to bardzo silne uprawnienie. Jeśli
nieznana aplikacja ma Accessibility i Screen Recording, wymaga to
dokładnego wyjaśnienia.
Full Disk Access oznacza szeroki dostęp do danych na dysku. Aplikacja
z takim uprawnieniem może mieć wgląd w pliki, bazy danych, pocztę
lokalną, kopie, ustawienia aplikacji i inne elementy systemu. W
połączeniu ze zdalnym dostępem taki poziom uprawnień znacząco zwiększa
ryzyko.
macOS posiada także mechanizmy zdalnego zarządzania, udostępniania
ekranu, logowania zdalnego i profili konfiguracyjnych. W środowisku
firmowym mogą być legalne, ale na prywatnym laptopie albo komputerze
użytkownika, który nie rozumie ich obecności, powinny wzbudzić uwagę.
Szczególnie istotne są profile zarządzania, ponieważ
mogą narzucać ustawienia, certyfikaty, konfiguracje sieciowe,
ograniczenia i dostęp administracyjny.
Wniosek jest taki, że w macOS nie wystarczy sprawdzić, czy jest
AnyDesk albo TeamViewer. Trzeba sprawdzić, które aplikacje mają
uprawnienia do ekranu, mikrofonu, kamery, dysku i sterowania
systemem, bo to one decydują o realnym zakresie kontroli.
Ruch
sieciowy a zdalny dostęp do komputera – co naprawdę warto
sprawdzić
Jeżeli ktoś ma zdalny dostęp do komputera, urządzenie w większości
przypadków musi komunikować się z inną infrastrukturą. Może to być
serwer producenta legalnego programu, serwer pośredniczący, konto w
chmurze, adres IP operatora, infrastruktura firmowa albo serwer C2
wykorzystywany przez złośliwe oprogramowanie. Dlatego analiza
ruchu sieciowegojest jednym z ważniejszych etapów sprawdzania,
czy komputer może być kontrolowany zdalnie.
Trzeba jednak uważać na uproszczenia. Sam fakt, że komputer łączy się
z wieloma adresami internetowymi, nie jest dowodem włamania. Współczesny
system operacyjny, przeglądarka, komunikatory, antywirus, usługi
chmurowe, synchronizacja plików, aktualizacje i programy biurowe stale
wymieniają dane z internetem. Dlatego w analizie nie chodzi o to, żeby
znaleźć „jakiekolwiek połączenie”, ale żeby ustalić, który
proces komunikuje się z siecią, z jakim adresem, jak często, w jakich
godzinach i czy jest to technicznie uzasadnione.
W praktyce podejrzenie może wzbudzać aktywność sieciowa programu,
którego użytkownik nie zna, połączenia inicjowane tuż po uruchomieniu
systemu, nietypowe procesy działające z katalogów tymczasowych lub
profilu użytkownika, komunikacja do nieznanych domen, duży transfer
wychodzący bez jasnego powodu albo aktywność w godzinach, w których
komputer nie powinien być używany. Szczególnie ważne jest rozróżnienie
transferu wychodzącego od przychodzącego. Wyciek danych, zrzuty ekranu,
synchronizacja plików lub kopiowanie dokumentów mogą generować aktywność
wychodzącą, która dla użytkownika pozostaje niewidoczna.
Trudność polega na tym, że wiele narzędzi zdalnego dostępu korzysta z
komunikacji szyfrowanej. Dla prostego podglądu ruchu sieciowego może to
wyglądać jak zwykłe połączenie HTTPS. To oznacza, że bez analizy
procesu, lokalizacji pliku, certyfikatu, reputacji domeny, historii
uruchomień i kontekstu systemowego łatwo wyciągnąć błędne wnioski. Samo sprawdzenie routera albo listy połączeń nie daje pełnej
odpowiedzi, zwłaszcza gdy dostęp jest realizowany przez
aplikację chmurową lub konto użytkownika.
W firmach dochodzi dodatkowy problem: część aktywności jest legalna.
Systemy EDR, antywirusy, agenci RMM, kopie zapasowe, monitoring IT, VPN,
MDM i narzędzia helpdeskowe mogą stale komunikować się z zewnętrzną
infrastrukturą. Dlatego analiza laptopa służbowego musi uwzględniać
politykę firmy. To, co na prywatnym komputerze byłoby podejrzane, w
firmowym środowisku może być standardowym elementem administracji.
Konta
Google, Microsoft i Apple ID – zdalna kontrola bez sterowania
kursorem
Bardzo częstym błędem jest skupienie się wyłącznie na samym
komputerze. Użytkownik pyta: „czy ktoś ma dostęp do mojego
laptopa?”, a realny problem znajduje się w koncie Google,
Microsoft, Apple ID, poczcie, chmurze, przeglądarce albo menedżerze
haseł. W takim scenariuszu osoba trzecia nie musi sterować komputerem.
Wystarczy, że ma dostęp do konta, które synchronizuje dane.
Konto Google może obejmować Gmail, Dysk Google, Zdjęcia, historię
Chrome, zapisane hasła, autouzupełnianie, zakładki, urządzenia zaufane i
aktywne sesje. Konto Microsoft może obejmować OneDrive, Outlook,
historię logowań, urządzenia, pakiet Microsoft 365, synchronizację
ustawień i pliki. Apple ID może obejmować iCloud Drive, zdjęcia, kopie,
pęk kluczy, lokalizację urządzeń, wiadomości i inne usługi powiązane z
ekosystemem. Dostęp do konta może dawać więcej informacji niż
fizyczny dostęp do komputera.
W praktyce osoba mająca dostęp do konta może widzieć dokumenty,
zdjęcia, pocztę, kalendarz, kontakty, pliki robocze, historię logowań,
dane z przeglądarki i część haseł, zależnie od konfiguracji. Użytkownik
może podejrzewać zdalny pulpit, bo ktoś zna jego pliki lub
korespondencję, ale w rzeczywistości komputer nie musi być kontrolowany.
Dane mogą wypływać przez synchronizację.
Dlatego przy podejrzeniu zdalnego dostępu trzeba sprawdzić aktywne
sesje kont, urządzenia zalogowane, ostatnie logowania, metody
odzyskiwania, numery telefonów, adresy e-mail do resetu hasła, aplikacje
z dostępem do konta, tokeny, zgody OAuth oraz połączone urządzenia.
Szczególnie ważne są aplikacje, które mają dostęp do poczty, dysku,
kontaktów lub plików. Użytkownicy często zmieniają hasło, ale nie
sprawdzają, czy na koncie nadal działają zewnętrzne aplikacje albo
aktywne sesje.
W sprawach prywatnych i biznesowych znaczenie ma też menedżer haseł
oraz hasła zapisane w przeglądarce. Jeżeli ktoś ma dostęp do
synchronizacji przeglądarki, może uzyskać informacje o zapisanych
loginach, historii, otwartych kartach i autouzupełnianiu. Wtedy pytanie
nie brzmi tylko: „czy ktoś wszedł na komputer?”, ale także: czy
ktoś ma dostęp do tożsamości cyfrowej użytkownika.
Przeglądarka,
rozszerzenia i zapisane hasła – często pomijane źródło
problemu
Przeglądarka internetowa jest dziś jednym z najważniejszych miejsc
przechowywania informacji. Użytkownik korzysta przez nią z poczty,
bankowości, paneli firmowych, CRM, systemów księgowych, chmury,
komunikatorów, mediów społecznościowych i narzędzi pracy. Dlatego podejrzane rozszerzenie przeglądarki może być równie groźne jak
program zdalnego dostępu.
Rozszerzenia przeglądarki mogą mieć bardzo szerokie uprawnienia.
Niektóre mają prawo odczytywać i zmieniać dane na odwiedzanych stronach,
zarządzać kartami, monitorować historię, analizować wpisywane treści,
przechwytywać formularze albo komunikować się z zewnętrznymi serwerami.
Wiele z nich wygląda niewinnie: tłumacz, kupony, menedżer PDF, blokada
reklam, rozszerzenie do pobierania plików, narzędzie do zrzutów ekranu
albo dodatek do produktywności. Problem pojawia się wtedy, gdy
rozszerzenie ma zbyt szerokie uprawnienia albo pochodzi z niepewnego
źródła.
W kontekście zdalnego dostępu bardzo ważne są zapisane hasła i sesje
logowania. Nawet jeśli komputer nie jest kontrolowany na żywo, osoba
trzecia może wykorzystać zapisane dane do wejścia na konta. Przeglądarka
może przechowywać loginy, hasła, tokeny sesji, historię, pliki cookie i
dane autouzupełniania. Jeśli ktoś uzyska dostęp do profilu przeglądarki,
może przejąć znaczną część aktywności użytkownika.
Niebezpieczne są także sytuacje, w których użytkownik logował się do
przeglądarki na cudzym komputerze albo pozwolił komuś skonfigurować
synchronizację. Dane mogą być dostępne na innym urządzeniu, mimo że
laptop nie jest aktualnie zdalnie kontrolowany. Dlatego przy analizie
należy sprawdzić profile przeglądarki, zalogowane konta, synchronizację,
rozszerzenia, uprawnienia, zapisane hasła, historię eksportu haseł oraz
aktywne sesje w najważniejszych usługach.
W praktyce zdalny dostęp do danych nie zawsze wymaga zdalnego
pulpitu. Czasem wystarczy przeglądarka, konto, rozszerzenie
albo sesja, której użytkownik nie zamknął.
Kamera,
mikrofon i ekran – co może widzieć osoba z dostępem do
komputera
Osoba posiadająca dostęp do komputera może potencjalnie uzyskać
dostęp nie tylko do plików, ale także do tego, co dzieje się na ekranie,
w kamerze i przy mikrofonie. To właśnie dlatego zdalny dostęp jest tak
niebezpieczny. Komputer jest dziś centrum pracy, komunikacji, dokumentów
i rozmów. Jeżeli ktoś widzi ekran, często widzi więcej niż po
przejęciu pojedynczego hasła.
Podgląd ekranu może ujawniać treść wiadomości, dokumentów,
prezentacji, systemów firmowych, bankowości, poczty, komunikatorów,
danych klientów i paneli administracyjnych. Nawet jeśli hasło nie
zostanie technicznie skradzione, osoba obserwująca ekran może zobaczyć,
co użytkownik robi, z kim rozmawia i jakie informacje przetwarza. W
firmie taki dostęp może być szczególnie groźny podczas spotkań online,
przygotowywania ofert, analizowania dokumentów, podpisywania umów lub
pracy na danych poufnych.
Mikrofon daje dostęp do rozmów prowadzonych przy komputerze. Wiele
osób skupia się na kamerze, a pomija mikrofon, tymczasem mikrofon w
laptopie może rejestrować rozmowy w pomieszczeniu nawet wtedy, gdy
kamera nie jest używana. Jeżeli aplikacja ma uprawnienia do mikrofonu,
trzeba ustalić, czy jest to uzasadnione. Komunikator, program do
wideokonferencji albo narzędzie do nagrywania może potrzebować
mikrofonu, ale nieznana aplikacja działająca w tle już nie.
Kamera w laptopie również wymaga analizy, ale nie można polegać
wyłącznie na diodzie. W wielu przypadkach dioda powinna informować o
pracy kamery, jednak nie należy traktować jej jako jedynego
zabezpieczenia. Znacznie ważniejsze jest sprawdzenie, które aplikacje
mają uprawnienia do kamery, kiedy z niej korzystały, czy system
rejestrował aktywność oraz czy istnieją programy z dostępem do ekranu i
mikrofonu.
W praktyce największe ryzyko pojawia się wtedy, gdy kilka uprawnień
łączy się ze sobą. Aplikacja z dostępem do ekranu, mikrofonu, kamery,
dysku i autostartu może mieć bardzo szerokie możliwości. Pojedyncze uprawnienie może być normalne, ale zestaw uprawnień w
nieznanej aplikacji powinien wzbudzić szczególną
ostrożność.
Czy
antywirus wykryje zdalny dostęp do komputera
Antywirus jest ważnym elementem ochrony, ale nie powinien być
traktowany jako ostateczna odpowiedź na pytanie, czy ktoś ma dostęp do
komputera. Brak alertu antywirusa nie oznacza, że komputer jest
bezpieczny. Antywirus może dobrze wykrywać znane próbki
złośliwego oprogramowania, ale problem zdalnego dostępu jest szerszy niż
klasyczny wirus.
Po pierwsze, narzędzie zdalnego dostępu może być legalnym programem.
AnyDesk, TeamViewer, Chrome Remote Desktop, RDP, VNC, RustDesk czy
narzędzia RMM nie muszą być blokowane, bo mają legalne zastosowania.
Antywirus nie zawsze uzna je za zagrożenie, nawet jeśli w konkretnym
przypadku są używane bez wiedzy użytkownika. To oznacza, że komputer
może być „czysty” według antywirusa, a jednocześnie mieć skonfigurowany
stały dostęp zdalny.
Po drugie, wiele zagrożeń działa przez konta i synchronizację. Jeśli
ktoś ma dostęp do Gmaila, OneDrive, iCloud, przeglądarki albo menedżera
haseł, antywirus na komputerze może niczego nie wykryć, bo problem nie
znajduje się w pliku wykonywalnym. To jest naruszenie dostępu do konta,
a niekoniecznie infekcja systemu.
Po trzecie, złośliwe oprogramowanie może korzystać z legalnych
narzędzi systemowych. Skrypty, PowerShell, WMI, harmonogram zadań,
makra, narzędzia administracyjne i chmura mogą być wykorzystane w sposób
nadużyciowy. Nie każdy taki przypadek zostanie jednoznacznie rozpoznany
jako malware, zwłaszcza jeśli działania są ukierunkowane i
nietypowe.
Dlatego prawidłowe podejście powinno łączyć skanowanie antywirusowe z
analizą konfiguracji systemu, autostartu, usług, logów, kont,
przeglądarki, uprawnień i ruchu sieciowego. Antywirus jest
narzędziem pomocniczym, a nie pełnym audytem zdalnego
dostępu.
Reset
komputera, reinstalacja systemu i zmiana haseł – kiedy pomaga, a kiedy
może zaszkodzić
W sytuacji podejrzenia zdalnego dostępu wiele osób od razu chce
resetować komputer albo instalować system od nowa. Czasem jest to dobre
rozwiązanie, ale nie zawsze powinno być pierwszym krokiem. Jeżeli celem
jest wyłącznie szybkie ograniczenie ryzyka, reinstalacja może pomóc
usunąć część niepożądanego oprogramowania. Jeżeli jednak celem jest
ustalenie, co się stało, kto miał dostęp i jak działał mechanizm, zbyt szybki reset może zniszczyć ważne ślady.
Przed resetem warto zabezpieczyć podstawowe informacje: listę
zainstalowanych programów, podejrzane procesy, usługi, zadania
harmonogramu, logi, historię połączeń, konfigurację narzędzi zdalnych,
listę kont, rozszerzenia przeglądarek i aktywność sieciową. Po
reinstalacji wiele z tych danych może być niedostępnych. W sprawach
prywatnych może to utrudnić wyjaśnienie sytuacji, a w sprawach firmowych
może mieć znaczenie dowodowe i organizacyjne.
Zmiana haseł jest konieczna, ale również powinna być wykonana mądrze.
Jeżeli komputer jest nadal podejrzany, zmiana hasła z tego samego
urządzenia może być ryzykowna, zwłaszcza gdy działa keylogger, RAT albo
podgląd ekranu. Bezpieczniej zmieniać najważniejsze hasła z urządzenia,
które uznajemy za czyste, a następnie wylogować wszystkie aktywne sesje,
sprawdzić metody odzyskiwania, włączyć uwierzytelnianie dwuskładnikowe i
usunąć nieznane aplikacje z dostępem do konta.
Sama reinstalacja systemu nie rozwiąże problemu, jeśli źródłem
dostępu jest konto w chmurze, poczta, profil przeglądarki, router,
telefon albo inne urządzenie. Użytkownik może zresetować laptopa, a po
zalogowaniu do tego samego przejętego konta ponownie zsynchronizować
część problemów. Dlatego najpierw trzeba ustalić, czy zagrożenie
jest w systemie, koncie, przeglądarce, sieci czy w kilku miejscach
jednocześnie.
Najczęstsze
błędy przy podejrzeniu zdalnego dostępu do komputera
Najczęstszy błąd to chaotyczne działanie. Użytkownik usuwa programy,
resetuje komputer, zmienia hasła, instaluje kilka antywirusów, czyści
historię, usuwa rozszerzenia i dopiero później próbuje ustalić, co było
przyczyną problemu. Takie działanie może ograniczyć część ryzyka, ale
jednocześnie utrudnia analizę. Jeżeli sprawa ma znaczenie
dowodowe, biznesowe albo rodzinne, najpierw warto zabezpieczyć stan
urządzenia.
Drugim błędem jest skupienie się wyłącznie na jednym programie. Ktoś
znajduje AnyDesk i uznaje, że to na pewno całe wyjaśnienie. Tymczasem
program mógł być legalnie zainstalowany, a realny problem może znajdować
się w koncie Google, poczcie, przeglądarce albo telefonie. Może być też
odwrotnie: użytkownik nie znajduje TeamViewera ani AnyDeska, więc
uznaje, że nie ma zagrożenia, podczas gdy działa usługa systemowa, RAT,
rozszerzenie przeglądarki albo aktywna synchronizacja.
Trzecim błędem jest sprawdzanie wszystkiego z tego samego
podejrzanego komputera. Jeżeli ktoś faktycznie ma podgląd ekranu lub
rejestruje klawiaturę, wyszukiwanie porad, logowanie do banku, zmiana
haseł albo kontakt z informatykiem z tego samego urządzenia może ujawnić
kolejne działania. W poważnych sytuacjach lepiej użyć innego, zaufanego
urządzenia do zmiany haseł i kontaktu.
Czwartym błędem jest ignorowanie telefonu. Telefon często jest
powiązany z tymi samymi kontami co komputer: pocztą, chmurą,
komunikatorami, kodami 2FA, aplikacjami bankowymi i menedżerem haseł.
Jeżeli komputer i telefon korzystają z tych samych kont, analiza tylko
jednego urządzenia może nie wystarczyć. Zdalny dostęp do
komputera może być tylko jednym elementem szerszego problemu
cyfrowego.
Piątym błędem jest ufanie prostym poradnikom i aplikacjom, które
obiecują jednoznaczną odpowiedź. W rzeczywistości analiza zdalnego
dostępu wymaga połączenia danych systemowych, sieciowych, kont,
uprawnień i zachowania użytkownika. Nie ma jednego przycisku, który
odpowie na wszystko.
Kiedy
potrzebna jest specjalistyczna analiza komputera
Specjalistyczna analiza jest szczególnie uzasadniona wtedy, gdy
objawy są powtarzalne, sprawa dotyczy poufnych danych, konfliktu
rodzinnego, sprawy rozwodowej, firmy, pracownika, wspólnika, klienta,
kancelarii albo podejrzenia wycieku informacji. W takich sytuacjach
zwykłe „przeskanowanie komputera” może być zbyt powierzchowne. Potrzebna
jest ocena, która odpowiada na pytania: czy był zdalny dostęp,
jaki mógł być jego mechanizm, jakie dane mogły być narażone i co trzeba
zabezpieczyć dalej.
Analiza powinna obejmować zarówno system, jak i konta. W praktyce
sprawdza się zainstalowane programy, autostart, procesy, usługi,
Harmonogram zadań, logi, uprawnienia aplikacji, narzędzia zdalne,
przeglądarki, rozszerzenia, zapisane hasła, aktywne sesje kont,
synchronizację, ruch sieciowy i potencjalne ślady działań zewnętrznych.
W zależności od sprawy może być potrzebna również analiza telefonu,
routera, poczty, chmury lub innych urządzeń.
W środowisku firmowym ważna jest także współpraca z administratorem
IT lub osobą decyzyjną. Komputer służbowy może mieć legalne
oprogramowanie monitorujące, agentów bezpieczeństwa, VPN, EDR, RMM, MDM
i polityki zarządzania. Nie można od razu traktować ich jako
nieuprawnionej inwigilacji, ale trzeba ustalić, czy są zgodne z polityką
firmy i czy nie zostały nadużyte.
Profesjonalna analiza powinna kończyć się jasnymi wnioskami i
zaleceniami. Nie zawsze da się odpowiedzieć prostym „tak” albo „nie”,
ale można określić, czy znaleziono narzędzia zdalnego dostępu,
podejrzane konfiguracje, aktywne sesje, ryzykowne uprawnienia, ślady
nietypowej aktywności albo elementy wymagające dalszego sprawdzenia. W bezpieczeństwie cyfrowym najważniejsza jest rzetelna diagnoza,
a nie szybkie uspokojenie użytkownika.
Wnioski
– zdalny dostęp do komputera to nie zawsze widoczny pulpit
Zdalny dostęp do komputeranie zawsze wygląda tak,
jak wyobraża to sobie użytkownik. Nie musi być widocznego kursora,
otwierających się okien ani komunikatu o połączeniu. Dostęp może działać
przez legalny program, RAT, usługę systemową, konto w chmurze,
przeglądarkę, rozszerzenie, synchronizację albo narzędzie firmowe.
Dlatego odpowiedź na pytanie, czy ktoś ma kontrolę nad laptopem, wymaga
analizy kilku warstw jednocześnie.
Najważniejsze objawy to nie pojedyncze anomalie, ale powtarzalne
sygnały i kontekst: nieznane programy zdalnego dostępu, autostart,
podejrzane usługi, aktywność sieciowa, nowe konta, nietypowe logowania,
uprawnienia do ekranu, kamery i mikrofonu, dziwne rozszerzenia
przeglądarki oraz dostęp do danych, którego użytkownik nie potrafi
wyjaśnić.
Nie należy też zakładać, że antywirus, reset komputera albo aplikacja
diagnostyczna dają pełną odpowiedź. Mogą pomóc, ale nie zastępują
metodycznej analizy. W wielu przypadkach problem znajduje się nie w
samym laptopie, ale w kontach, synchronizacji, przeglądarce albo innym
urządzeniu.
Jeżeli podejrzenie dotyczy sprawy prywatnej, rodzinnej, biznesowej
albo danych poufnych, warto działać spokojnie. Nie kasować
chaotycznie śladów, nie zmieniać haseł z podejrzanego urządzenia i nie
ograniczać analizy do jednego programu. Najpierw trzeba
ustalić, gdzie rzeczywiście znajduje się źródło ryzyka.
📞 Kontakt
Jeśli podejrzewasz zdalny dostęp do komputera, podgląd
ekranu, nieuprawnione narzędzia zdalne, spyware albo przejęcie
konta, możesz skontaktować się z nami w celu omówienia zakresu
analizy.
📞 +48 786 636 927
Biuro Detektywistyczne Arcanum
Analiza komputerów, telefonów, kont, spyware, programów
zdalnego dostępu, uprawnień aplikacji i bezpieczeństwa cyfrowego – pełna
dyskrecja.
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa
Biuro Detektywistyczne Arcanum
Ukryta kamera w biurze i firmie - objawy, miejsca ukrycia i wykrywanie
Ukryta
kamera w biurze i firmie – dlaczego to realne zagrożenie dla
przedsiębiorcy
Ukryta kamera w biurze i firmieto zagrożenie, które
wielu przedsiębiorców traktuje jako mało prawdopodobne, dopóki nie
pojawią się konkretne skutki: wyciek poufnych rozmów, utrata przewagi
negocjacyjnej, ujawnienie dokumentów, nagrania z wewnętrznych spotkań
albo podejrzenie, że ktoś zna informacje, do których nie powinien mieć
dostępu. W praktyce problem nie dotyczy wyłącznie „podglądania” w
rozumieniu prywatnym. W środowisku firmowym obraz może ujawniać znacznie
więcej niż samo zachowanie osób. Kamera może pokazać dokumenty leżące na
biurku, treść prezentacji, uczestników spotkania, układ pomieszczeń,
sposób przechowywania materiałów, momenty wejścia i wyjścia, a nawet to,
kto i kiedy korzysta z określonych urządzeń.
W firmie kamera bywa bardziej niebezpieczna niż klasyczny podsłuch,
ponieważ łączy informację wizualną z kontekstem
operacyjnym. Sam dźwięk pozwala poznać treść rozmowy, ale obraz
pokazuje, kto był obecny, jakie dokumenty były omawiane, jakie ekrany
były widoczne, jakie materiały znalazły się na stole i jak wyglądała
dynamika spotkania. W sali konferencyjnej, gabinecie zarządu,
kancelarii, biurze handlowym czy pomieszczeniu negocjacyjnym taka
informacja może mieć ogromną wartość.
Największy błąd polega na tym, że wiele osób wyobraża sobie ukrytą
kamerę jako osobny, podejrzany przedmiot. W rzeczywistości współczesne
kamery bardzo często są zintegrowane z przedmiotami, które
naturalnie występują w biurze. Mogą znajdować się w ładowarce,
zegarze, czujniku dymu, lampie, routerze, listwie zasilającej,
urządzeniu konferencyjnym, dekoracji, obudowie sprzętu elektronicznego
albo elemencie infrastruktury. To oznacza, że osoba patrząca na
pomieszczenie widzi normalne biuro, a nie „sprzęt szpiegowski”.
Właśnie dlatego temat ukrytych kamer w firmie trzeba traktować jako
część szerszego audytu bezpieczeństwa informacji. Nie
chodzi wyłącznie o znalezienie obiektywu. Chodzi o zrozumienie, czy w
danym środowisku istnieje możliwość nieuprawnionego pozyskiwania obrazu,
dźwięku lub danych, a także czy firma ma procedury ograniczające takie
ryzyko.
Ukryta
kamera w biurze – jakie objawy powinny wzbudzić
podejrzenie
Fraza „ukryta kamera w biurze objawy”jest często
wyszukiwana, ale trzeba od razu powiedzieć jasno: w większości
przypadków kamera nie daje oczywistych objawów. Nie musi migać,
hałasować, nagrzewać się w sposób zauważalny ani wpływać na działanie
innych urządzeń. Jeżeli została dobrze zamontowana, jej obecność może
być całkowicie niewidoczna dla użytkowników pomieszczenia.
Objawy, które mają znaczenie, są najczęściej pośrednie. Firma zaczyna
zauważać, że ktoś zna szczegóły spotkań, układ rozmów, obecność
konkretnych osób, materiały prezentowane na ekranie albo dokumenty
omawiane przy stole. Jeżeli informacje, które powinny pozostać w
zamkniętym pomieszczeniu, zaczynają funkcjonować poza firmą, to nie
należy automatycznie zakładać jednego scenariusza, ale trzeba rozważyć
kilka źródeł wycieku: podsłuch audio, kamerę, telefon, komputer, konto,
narzędzie zdalnego dostępu albo osobę wewnątrz organizacji.
W przypadku kamer szczególnie istotne są sytuacje, w których osoba
trzecia zna nie tylko treść ustaleń, ale również kontekst
wizualny. Przykładowo: wie, kto był na spotkaniu, widziała
dokument, którego nie wysyłano, znała treść tablicy, ekranu lub
prezentacji, albo potrafiła odtwórczo opisać rozmieszczenie materiałów.
To może wskazywać nie tylko na podsłuch, ale właśnie na dostęp do
obrazu.
Warto też zwracać uwagę na przedmioty, które pojawiły się w biurze
bez jasnego powodu albo zostały przestawione. Nowa ładowarka, zegar,
czujnik, powerbank, lampka, router, dekoracja, przedłużacz czy element
wyposażenia sali konferencyjnej nie musi być zagrożeniem, ale jeśli
pojawia się w miejscu, gdzie odbywają się poufne rozmowy, powinien
zostać oceniony technicznie. Szczególnie istotne są urządzenia
skierowane w stronę stołu, biurka, tablicy, wejścia, sejfu, stanowiska
komputerowego albo ekranu prezentacyjnego.
Najważniejsze jest jednak to, że brak objawów nie oznacza
braku kamery. Nowoczesne urządzenia mogą działać zdalnie,
lokalnie, okresowo, na baterii, z zasilania stałego, przez Wi-Fi, LTE
albo zapis na kartę pamięci. Dlatego ocena nie może opierać się na
intuicji, lecz na metodycznej analizie pomieszczenia.
Gdzie
może być ukryta kamera w biurze i firmie – miejsca, które mają sens
techniczny
Pytanie „gdzie może być ukryta kamera w biurze”jest
bardzo dobre, ale odpowiedź nie powinna brzmieć: „wszędzie”. W praktyce
urządzenia nie są instalowane losowo. Kamera musi mieć sens techniczny i
operacyjny. Musi widzieć to, co jest istotne, mieć odpowiedni kąt
obserwacji, źródło zasilania albo wystarczającą baterię, możliwość
zapisu lub transmisji danych oraz takie umiejscowienie, które nie
wzbudza podejrzeń.
Najbardziej wrażliwe miejsca to przede wszystkim sale
konferencyjne, gabinety zarządu, pokoje negocjacyjne, recepcje,
sekretariaty, kancelarie, pomieszczenia spotkań z klientami oraz biura
osób decyzyjnych. Tam omawia się informacje, które mogą mieć
realną wartość: warunki umów, ceny, dane klientów, strategię, spory,
sprawy kadrowe, decyzje inwestycyjne, przetargi albo działania
prawne.
W takich pomieszczeniach kamera najczęściej będzie ustawiona tak, aby
obejmowała stół, ekran, tablicę, wejście albo miejsce, gdzie naturalnie
odkłada się dokumenty. Z tego powodu szczególnego znaczenia nabierają
elementy znajdujące się naprzeciwko stołu konferencyjnego, nad ekranem,
w pobliżu rzutnika, na półkach, w oświetleniu, czujnikach, zegarach,
głośnikach, urządzeniach wideokonferencyjnych oraz w dekoracjach. Nie
chodzi o to, że każdy taki przedmiot jest podejrzany. Chodzi o to, że jego pozycja może mieć znaczenie obserwacyjne.
Bardzo częstym miejscem są urządzenia, które mają naturalny dostęp do
zasilania. Kamery w ładowarkach, listwach zasilających, lampkach,
oprawach oświetleniowych, routerach czy urządzeniach konferencyjnych
mają tę przewagę, że nie wymagają regularnej wymiany baterii. Mogą
działać długo i stabilnie. To z punktu widzenia osoby instalującej
ogromna zaleta, bo każdy powrót do urządzenia oznacza ryzyko
ujawnienia.
Inna grupa to urządzenia bateryjne lub zasilane z powerbanków. Mogą
być używane krótkoterminowo: na konkretne spotkanie, kilka dni,
negocjacje albo okres konfliktu w firmie. Taki sprzęt może być ukryty w
przedmiocie wniesionym do biura, pozostawionym „przypadkowo” albo
ustawionym w miejscu, które daje dobry kąt obserwacji. W środowisku
firmowym ma to szczególne znaczenie, bo do biura mają dostęp nie tylko
pracownicy, ale też klienci, serwisanci, podwykonawcy, ekipy remontowe,
osoby sprzątające i goście.
Kamery
Wi-Fi, IP, LTE i rejestratory lokalne – jak działają ukryte kamery w
firmie
Żeby skutecznie rozumieć temat, trzeba odróżnić kilka typów urządzeń. Ukryta kamera w firmiemoże działać jako kamera
Wi-Fi/IP, kamera z kartą SIM, kamera zapisująca obraz lokalnie albo
urządzenie hybrydowe, które łączy obraz, dźwięk, zapis i transmisję.
Każdy z tych scenariuszy zostawia inne ślady i wymaga innego podejścia
do wykrywania.
Kamery Wi-Fi i IP wykorzystują lokalną sieć albo łączność
bezprzewodową do przesyłania obrazu. W biurze, gdzie działa wiele
urządzeń sieciowych, taka kamera może wtopić się w normalne środowisko.
Jeżeli ktoś zna hasło do sieci albo ma fizyczny dostęp do
infrastruktury, może próbować podłączyć urządzenie tak, aby przesyłało
obraz przez router. W bardziej zaawansowanym scenariuszu urządzenie może
komunikować się z zewnętrznym serwerem, aplikacją lub chmurą producenta.
Dla użytkownika oznacza to, że problem nie zawsze będzie widoczny jako
„obcy przedmiot”. Czasem trzeba analizować także ruch sieciowy i
listę urządzeń w sieci.
Kamery LTE/GSM działają inaczej. Mogą korzystać z karty SIM i
przesyłać dane niezależnie od firmowej sieci Wi-Fi. To bardzo istotne,
ponieważ firma może mieć dobrze zabezpieczony router, a mimo to kamera
będzie działała przez własną transmisję komórkową. Taki sprzęt może
wykorzystywać krótkie transmisje, pracę okresową, zdalny dostęp albo
zapis zdarzeń. W praktyce oznacza to, że samo sprawdzenie firmowej sieci
nie wystarczy, jeśli urządzenie komunikuje się poza nią.
Kamery zapisujące lokalnie są jeszcze innym problemem. Mogą nie
transmitować niczego. Obraz zapisuje się na karcie pamięci albo pamięci
wewnętrznej, a urządzenie jest później odbierane. Z perspektywy analizy
RF takie urządzenie może być niewidoczne, ponieważ nie musi nadawać
sygnału. To szczególnie ważne, bo wiele osób błędnie zakłada, że każda
kamera musi być wykrywalna przez analizę transmisji. Kamera
pasywna może nie emitować niczego, a mimo to rejestrować
obraz.
Istnieją też urządzenia hybrydowe, które łączą kamerę z mikrofonem,
czujnikiem ruchu, trybem nocnym, detekcją dźwięku, kartą SIM, Wi-Fi i
zapisem lokalnym. Takie rozwiązania są szczególnie trudne do oceny, bo
nie zawsze działają w jednym trybie. Mogą zapisywać lokalnie, przesyłać
tylko wybrane fragmenty, aktywować się po ruchu albo nagrywać dopiero
wtedy, gdy w pomieszczeniu pojawi się aktywność.
Ukryta
kamera w czujniku dymu, zegarze, ładowarce, lampie lub routerze –
dlaczego te miejsca są tak skuteczne
Najbardziej skuteczne nośniki ukrytych kamer to te, które nie
zwracają uwagi i mają logiczne miejsce w pomieszczeniu. Czujnik
dymu na suficie, zegar na ścianie, ładowarka w gniazdku, lampka na
biurku, router na półce, głośnik konferencyjny, odświeżacz powietrza,
kamera „udająca” element alarmu albo dekoracja biurowa – każdy z tych
przedmiotów może wyglądać naturalnie. I właśnie na tym polega
problem.
Image 2: jak wykryć ukrytą kamerę w
biurze analiza optyki rf wifi nljd
Czujniki dymu i elementy sufitowe są atrakcyjne, ponieważ dają
szeroki kąt obserwacji. Z sufitu łatwo objąć stół konferencyjny, wejście
lub większą część pomieszczenia. Dodatkowo takie elementy rzadko są
dotykane przez pracowników. Jeżeli wyglądają profesjonalnie i pasują do
wnętrza, mogą pozostać niezauważone przez długi czas.
Zegary i dekoracje ścienne mają inną przewagę: są często ustawione na
wysokości wzroku i skierowane w stronę pomieszczenia. Kamera ukryta w
takim obiekcie może mieć bardzo dobry kąt obserwacji. To samo dotyczy
małych urządzeń stojących na półkach, regałach lub szafkach w sali
konferencyjnej.
Ładowarki i listwy zasilające są skuteczne z powodu zasilania. Kamera
ukryta w ładowarce może korzystać ze stałego napięcia, a jej obecność
nie musi budzić żadnych podejrzeń. W biurze ładowarki, kable i listwy są
czymś normalnym. Nikt nie analizuje każdego zasilacza, szczególnie gdy
leży pod stołem albo przy sprzęcie konferencyjnym.
Routery, access pointy i urządzenia sieciowe są szczególnie
problematyczne, bo naturalnie komunikują się z siecią. Jeżeli ktoś
ukryje kamerę w urządzeniu, które i tak „ma prawo” nadawać, samo
wykrycie aktywności radiowej nie daje prostej odpowiedzi. Trzeba
rozumieć, co jest legalną infrastrukturą, a co elementem dodanym.
Dlatego w wykrywaniu kamer w firmie nie wystarczy patrzeć, czy coś
wygląda dziwnie. Trzeba analizować położenie, zasilanie, kąt
obserwacji, obecność optyki, transmisję, temperaturę pracy i
uzasadnienie funkcjonalne danego przedmiotu.
Jak
wykryć ukrytą kamerę w biurze – dlaczego sama obserwacja pomieszczenia
nie wystarczy
Wykrywanie ukrytych kamer w biurzenie polega na
szybkim rozejrzeniu się po pomieszczeniu i szukaniu „czegoś
podejrzanego”. To jeden z najczęstszych błędów, ponieważ dobrze ukryta
kamera nie wygląda jak kamera. Zazwyczaj jest wkomponowana w przedmiot,
który ma swoje naturalne miejsce w biurze: czujnik, ładowarkę, zegar,
listwę, lampę, router, głośnik konferencyjny, element alarmu, dekorację
albo oprawę oświetleniową. Oznacza to, że użytkownik widzi normalne
wyposażenie, ale nie widzi jego rzeczywistej funkcji.
Profesjonalna analiza zaczyna się od zrozumienia, które
miejsca mają sens obserwacyjny. Kamera musi mieć pole widzenia.
Musi być skierowana na coś istotnego: stół konferencyjny, biurko, ekran,
tablicę, wejście, miejsce podpisywania dokumentów, sejf, stanowisko
recepcji albo przestrzeń, w której odbywają się rozmowy. Z tego powodu
sprawdzanie pomieszczenia powinno uwzględniać nie tylko przedmioty, ale
również ich ustawienie. Ten sam zegar może być zwykłym zegarem albo
bardzo dobrym punktem obserwacyjnym, jeżeli znajduje się naprzeciwko
stołu zarządu.
Drugim elementem jest zasilanie. Kamera potrzebuje
energii. Może działać z baterii, powerbanku, zasilacza albo instalacji
stałej. Urządzenia bateryjne są wygodne w użyciu krótkoterminowym, ale
mają ograniczony czas pracy. Urządzenia podłączone do zasilania mogą
działać znacznie dłużej, dlatego szczególnego znaczenia nabierają
ładowarki, lampy, listwy, gniazdka, oprawy oświetleniowe i sprzęt
konferencyjny. W firmie właśnie takie miejsca są często najważniejsze,
bo pozwalają na długotrwałą pracę bez potrzeby ponownego dostępu do
urządzenia.
Trzeci element to sposób zapisu lub transmisji obrazu. Kamera może
przesyłać dane przez Wi-Fi, LAN, LTE, własny moduł GSM albo zapisywać
materiał lokalnie. Każdy scenariusz wymaga innego podejścia. Jeżeli
kamera działa przez sieć, można szukać śladów komunikacji. Jeżeli
zapisuje lokalnie, analiza radiowa może niczego nie pokazać. Dlatego brak sygnału nie oznacza braku kamery. Może oznaczać
tylko, że urządzenie nie transmituje w danym momencie albo w ogóle nie
korzysta z transmisji.
Wykrywanie
optyki kamery – dlaczego obiektyw jest jednym z najważniejszych
śladów
Każda kamera, niezależnie od tego, czy jest ukryta w czujniku,
zegarze, ładowarce czy lampie, potrzebuje jednego elementu: optyki.
Obiektyw może być bardzo mały, ale musi mieć możliwość „widzenia”
pomieszczenia. Z tego powodu wykrywanie optykijest
jednym z podstawowych etapów analizy ukrytych kamer. Nie szuka się wtedy
sygnału, tylko fizycznej cechy urządzenia: soczewki, otworu, refleksu,
nienaturalnego punktu optycznego albo elementu, który zachowuje się
inaczej niż reszta powierzchni.
W praktyce wykrywanie optyki wymaga odpowiedniego kąta, światła i
cierpliwości. Miniaturowy obiektyw może być ukryty za przyciemnionym
plastikiem, mikrootworem, imitacją śrubki, dekoracyjnym punktem,
perforacją obudowy albo elementem wyglądającym jak dioda. W urządzeniach
biurowych takich punktów może być bardzo dużo. Dlatego osoba bez
doświadczenia często przeoczy najważniejszy szczegół albo odwrotnie —
uzna za podejrzane coś, co jest zwykłym elementem konstrukcyjnym.
Szczególnie istotne jest sprawdzanie przedmiotów ustawionych w
logicznych kierunkach. Jeżeli element ma potencjalny otwór optyczny, ale
jest skierowany w ścianę, jego znaczenie jest mniejsze. Jeżeli natomiast
znajduje się naprzeciwko stołu, tablicy, wejścia, ekranu lub stanowiska
pracy, wymaga dokładniejszej kontroli. W analizie kamer liczy
się nie tylko to, czy istnieje obiektyw, ale również co ten obiektyw
mógłby widzieć.
Warto też pamiętać, że nowoczesne kamery mogą mieć szeroki kąt
widzenia. Nie muszą być ustawione idealnie na wprost. Kamera ukryta
wysoko, w rogu pomieszczenia albo w elemencie sufitowym może obejmować
znaczną część sali. To powoduje, że analiza musi uwzględniać geometrię
pomieszczenia, wysokość montażu i realne pole widzenia urządzenia.
Wykrywanie
kamer Wi-Fi, IP i LTE – analiza sygnału i sieci w firmie
Jeżeli ukryta kamera przesyła obraz na żywo albo okresowo wysyła
dane, musi korzystać z jakiegoś kanału komunikacji. W środowisku
firmowym najczęściej będzie to Wi-Fi, sieć IP, LAN, LTE/GSM albo
połączenie z chmurą producenta. Wykrywanie takiego urządzenia
wymaga nie tylko sprzętu, ale przede wszystkim interpretacji. W biurze
działa wiele legalnych urządzeń sieciowych, dlatego sama obecność
transmisji nie jest dowodem.
Analiza Wi-Fi może obejmować sprawdzenie aktywnych urządzeń, adresów
MAC, nazw sieci, punktów dostępowych, nietypowych klientów, dodatkowych
hotspotów albo urządzeń komunikujących się poza standardową
infrastrukturą. Problem polega na tym, że wiele kamer może ukrywać się
pod neutralnymi nazwami albo działać przez aplikacje chmurowe, które nie
wyglądają podejrzanie dla osoby bez doświadczenia. Dodatkowo w firmach
często występują drukarki, access pointy, telewizory, systemy
konferencyjne, urządzenia IoT, czujniki, alarmy i rejestratory. W takim środowisku wykrycie jednego obcego urządzenia wymaga
zrozumienia całej sieci.
Kamery LTE lub GSM są jeszcze trudniejsze z punktu widzenia firmowej
infrastruktury, ponieważ mogą działać całkowicie poza siecią
przedsiębiorstwa. Nie pojawią się na liście urządzeń routera. Nie będą
korzystać z firmowego Wi-Fi. Mogą przesyłać dane przez własną kartę SIM.
W takim przypadku znaczenie ma analiza radiowa oraz kontrola fizyczna.
Jeżeli urządzenie działa impulsowo, może transmitować tylko w
określonych momentach, na przykład po wykryciu ruchu, po uruchomieniu
zdalnym albo po zapełnieniu określonego bufora danych. To oznacza, że
krótka kontrola może nie uchwycić transmisji.
Dlatego profesjonalne wykrywanie kamer nie opiera się na jednym
poziomie. Analiza sieci, RF, optyki i fizycznej struktury
pomieszczenia muszą się uzupełniać. Jeżeli kamera nadaje, można
próbować uchwycić komunikację. Jeżeli nie nadaje, trzeba szukać optyki,
elektroniki, zasilania albo fizycznej ingerencji w przedmiot.
Kamera
z zapisem lokalnym – dlaczego brak Wi-Fi i brak sygnału niczego nie
wyklucza
Jednym z najbardziej niedocenianych scenariuszy jest ukryta
kamera zapisująca obraz lokalnie. Takie urządzenie nie musi
korzystać z Wi-Fi, LTE, Bluetooth ani żadnej transmisji radiowej. Obraz
może być zapisywany na karcie pamięci, a urządzenie może zostać później
odebrane. Dla osoby wykonującej tylko analizę sygnałową takie urządzenie
może być praktycznie niewidoczne.
W firmie taki scenariusz ma sens szczególnie wtedy, gdy osoba
instalująca ma okresowy dostęp do pomieszczenia. Może to być pracownik,
serwisant, podwykonawca, osoba sprzątająca, gość albo ktoś, kto pojawia
się w biurze cyklicznie. Urządzenie może zostać zostawione na czas
ważnych spotkań, negocjacji, rozmów kadrowych lub wewnętrznych narad. Po
kilku godzinach albo dniach może zostać zabrane razem z nagranym
materiałem.
Z technicznego punktu widzenia kamera lokalna często jest bardziej
odporna na wykrycie radiowe, ale ma inne ograniczenia. Potrzebuje
baterii albo zasilania, pamięci i optyki. Może mieć czujnik ruchu, tryb
oszczędzania energii albo nagrywanie tylko po wykryciu aktywności.
Jeżeli jest dobrze ustawiona, może zebrać bardzo wartościowy materiał
bez jednego połączenia z internetem.
Właśnie dlatego wykrywanie ukrytych kamer w firmie nie może
ograniczać się do sprawdzenia sieci Wi-Fi. Trzeba analizować
przedmioty, optykę, zasilanie, elektronikę i kontekst organizacyjny. W
przeciwnym razie najbardziej „ciche” urządzenia pozostaną poza zakresem
kontroli.
Tryb
nocny IR i podczerwień – jak kamery widzą w ciemności
Wiele małych kamer posiada tryb nocny, który wykorzystuje diody podczerwieni IRalbo czułość sensora na światło
podczerwone. Dzięki temu urządzenie może rejestrować obraz nawet przy
słabym oświetleniu. W biurze ma to znaczenie szczególnie po godzinach, w
magazynach dokumentów, korytarzach, gabinetach, pomieszczeniach
technicznych i miejscach, gdzie standardowe światło jest wyłączane.
Podczerwień bywa pomocna przy wykrywaniu, ale nie można jej traktować
jako prostego rozwiązania. Nie każda kamera emituje wyraźne światło IR.
Niektóre wykorzystują bardzo słabe diody, inne działają bez aktywnego
doświetlania, a część nagrywa tylko w warunkach dziennych. Jeżeli
urządzenie nie korzysta z IR albo tryb nocny jest wyłączony, szukanie
diod podczerwieni niczego nie da.
W praktyce analiza IR jest tylko jednym z elementów. Może pomóc
wykryć kamerę aktywną w trybie nocnym, ale nie zastąpi wykrywania
optyki, kontroli fizycznej, analizy zasilania i wykrywania elektroniki. Największym błędem jest przekonanie, że telefon z aparatem albo
prosta aplikacja wykryje każdą kamerę na podczerwień. Takie
metody mogą czasem pomóc przy prostych urządzeniach, ale nie są pełną
procedurą bezpieczeństwa.
NLJD,
termowizja i kamera inspekcyjna – sprzęt używany przy wykrywaniu
ukrytych kamer
W profesjonalnym wykrywaniu kamer znaczenie ma nie tylko obiektyw i
transmisja, ale również sama elektronika. Tutaj ważną rolę odgrywa wykrywacz złącz nieliniowych, czyli NLJD. Jego zadaniem
jest wykrywanie elementów półprzewodnikowych, a więc elektroniki,
niezależnie od tego, czy urządzenie aktualnie nadaje sygnał. Ma to
szczególne znaczenie przy kamerach zapisujących lokalnie, urządzeniach w
trybie uśpienia albo sprzęcie aktywowanym tylko po ruchu.
Trzeba jednak uczciwie podkreślić, że NLJD w biurze wymaga
doświadczenia. Pomieszczenia firmowe są pełne elektroniki: komputerów,
monitorów, zasilaczy, routerów, czujników, listew, urządzeń
konferencyjnych i instalacji. Sam fakt wykrycia elektroniki nie oznacza
jeszcze kamery. Liczy się lokalizacja, charakter odpowiedzi, kontekst
przedmiotu i to, czy dana elektronika ma uzasadnienie w konkretnym
miejscu. NLJD nie zastępuje myślenia – wzmacnia analizę wtedy,
gdy operator wie, czego szuka.
Kamera termowizyjna może pomóc w wykrywaniu urządzeń pracujących,
szczególnie tych zasilanych stale. Elektronika generuje ciepło, a
niewielkie różnice temperatur mogą wskazywać na nietypową aktywność w
przedmiocie lub elemencie infrastruktury. Termowizja ma jednak
ograniczenia. W biurze wiele urządzeń się nagrzewa, więc trzeba umieć
odróżnić naturalne źródła ciepła od tych, które wymagają
weryfikacji.
Kamera inspekcyjna jest przydatna w miejscach trudno dostępnych:
sufitach podwieszanych, kanałach, szczelinach, zabudowach,
przestrzeniach za meblami, oprawach i elementach technicznych.
Wykrywanie kamer w firmie często wymaga zajrzenia tam, gdzie normalnie
nikt nie zagląda. To szczególnie ważne po remontach, montażach
instalacji, wizytach serwisowych albo zmianach aranżacji
pomieszczeń.
Aplikacje
do wykrywania kamer – dlaczego mają bardzo ograniczoną
skuteczność
Wiele osób szuka prostego rozwiązania i instaluje aplikację na
telefon, która ma wykrywać ukryte kamery. Problem polega na tym, że
takie aplikacje mają bardzo ograniczone możliwości. Mogą próbować
analizować sieć Wi-Fi, szukać refleksów optycznych, wykorzystywać
magnetometr albo aparat telefonu, ale nie mają pełnego dostępu
do środowiska technicznego pomieszczeniai nie zastępują
profesjonalnego sprzętu.
Aplikacja może pomóc znaleźć proste urządzenie podłączone do tej
samej sieci Wi-Fi, ale nie wykryje kamery LTE działającej poza siecią
firmy. Może pomóc zauważyć refleks obiektywu, ale tylko przy odpowiednim
kącie, świetle i widoczności. Nie wykryje kamery zapisującej lokalnie,
jeśli nie ma transmisji i obiektyw jest dobrze ukryty. Nie przeanalizuje
poprawnie infrastruktury, zasilania, elektroniki ani miejsc montażu.
Największe ryzyko polega na fałszywym uspokojeniu. Użytkownik
uruchamia aplikację, nic nie znajduje i uznaje, że pomieszczenie jest
bezpieczne. Tymczasem wynik mówi tylko tyle, że aplikacja nie znalazła
niczego w zakresie swoich bardzo ograniczonych możliwości. Brak
wyniku z aplikacji nie jest dowodem braku kamery.
W firmie, gdzie ryzyko dotyczy tajemnicy przedsiębiorstwa, danych
klientów, spotkań zarządu albo negocjacji, opieranie się na aplikacji
telefonicznej jest zbyt powierzchowne. Może być ciekawostką, ale nie
audytem bezpieczeństwa.
Ukryta
kamera w firmie a prawo, RODO i tajemnica przedsiębiorstwa
Ukryta kamera w firmie ma nie tylko wymiar techniczny, ale również
prawny i organizacyjny. Legalny monitoring pracowniczy musi spełniać
określone warunki, być odpowiednio oznaczony, uzasadniony i zgodny z
przepisami. Czym innym jest jawny monitoring bezpieczeństwa, a czym
innym nieuprawnione nagrywanie obrazu w pomieszczeniu
firmowym.
W przypadku ukrytej kamery ryzyko może dotyczyć danych osobowych,
wizerunku pracowników, tajemnicy przedsiębiorstwa, danych klientów,
materiałów objętych poufnością, dokumentów, rozmów handlowych i
informacji strategicznych. Jeżeli nagrywane są spotkania zarządu,
rozmowy kadrowe, konsultacje prawne albo negocjacje, konsekwencje mogą
być poważne nie tylko reputacyjnie, ale też prawnie.
Dlatego wykrycie kamery lub uzasadnione podejrzenie jej obecności
powinno być traktowane jako incydent bezpieczeństwa informacji. Firma
powinna ograniczyć dostęp do miejsca, nie informować zbyt wielu osób,
nie usuwać chaotycznie przedmiotów i zadbać o dokumentację. Sposób reakcji ma znaczenie, bo może przesądzić o późniejszej
możliwości wyjaśnienia sprawy.
Co
zrobić, gdy podejrzewasz ukrytą kamerę w biurze
Jeżeli firma podejrzewa obecność ukrytej kamery, najgorszym
działaniem jest chaotyczne szukanie i informowanie szerokiego grona
pracowników. Jeśli urządzenie rzeczywiście istnieje, taka informacja
może dotrzeć do osoby odpowiedzialnej za jego instalację. Może dojść do
usunięcia sprzętu, zmiany sposobu działania albo utraty możliwości
ustalenia, co faktycznie się wydarzyło.
Pierwszym krokiem powinno być ograniczenie rozmów o podejrzeniu w
potencjalnie zagrożonym pomieszczeniu. Jeżeli kamera może rejestrować
obraz, nie należy omawiać planu działania przy stole konferencyjnym,
ekranie, tablicy ani w miejscu, które może być obserwowane. Warto też
nie przestawiać podejrzanych przedmiotów bez potrzeby, ponieważ ich
położenie, kierunek ustawienia i kontekst mogą mieć znaczenie
analityczne.
Drugim krokiem jest ustalenie, czego dotyczy wyciek. Czy ktoś znał
treść dokumentów? Czy znał uczestników spotkania? Czy widział
prezentację? Czy wiedział, kto był w biurze? Czy informacja dotyczyła
obrazu, dźwięku, dokumentów, systemów czy lokalizacji? To pozwala
określić, czy bardziej prawdopodobna jest kamera, podsłuch audio,
komputer, telefon, konto, zdalny dostęp czy osoba wewnątrz
organizacji.
Trzecim krokiem jest profesjonalna analiza. W środowisku firmowym
powinna ona obejmować pomieszczenia, przedmioty o potencjalnym znaczeniu
obserwacyjnym, sieć, transmisję, optykę, elektronikę, zasilanie i
miejsca techniczne. W razie potrzeby zakres powinien zostać rozszerzony
o komputery, telefony i konta. Najskuteczniejsze podejście nie
polega na szukaniu jednej kamery, lecz na wyjaśnieniu, skąd mogły
wypływać informacje.
Wnioski
– ukryta kamera w biurze to problem techniczny, prawny i
biznesowy
Ukryta kamera w biurze i firmienie jest wyłącznie
kwestią prywatności. W środowisku biznesowym może oznaczać dostęp do
dokumentów, spotkań, negocjacji, danych klientów, decyzji zarządu i
tajemnicy przedsiębiorstwa. To sprawia, że jej obecność może mieć
konsekwencje finansowe, prawne, reputacyjne i organizacyjne.
Najważniejsze jest zrozumienie, że kamera nie musi wyglądać jak
kamera. Może być ukryta w przedmiocie codziennego użytku, działać przez
Wi-Fi, LTE, zapis lokalny albo tryb aktywacji ruchem. Może transmitować
dane albo nie emitować żadnego sygnału. Może korzystać z zasilania
stałego albo baterii. Dlatego wykrywanie ukrytych kamer wymaga
połączenia kilku metod: analizy optyki, sygnałów, sieci, elektroniki,
zasilania i fizycznej kontroli pomieszczeń.
W firmie najgorsze jest fałszywe poczucie bezpieczeństwa po
powierzchownym sprawdzeniu. Brak widocznego urządzenia, brak sygnału
Wi-Fi albo brak wyniku z aplikacji telefonicznej nie oznacza jeszcze, że
pomieszczenie jest bezpieczne. W przypadku realnych podejrzeń potrzebna
jest metodyczna analiza, dyskrecja i właściwe zabezpieczenie
sytuacji.
** Kontakt**
Jeśli chcesz sprawdzić biuro lub firmę pod kątem ukrytych
kamer, podsłuchów albo innych urządzeń inwigilacyjnych:
+48 786 636 927
Biuro Detektywistyczne Arcanum
Wykrywanie kamer, wykrywanie podsłuchów, audyt bezpieczeństwa
informacji, analiza pomieszczeń, komputerów, telefonów i pojazdów –
pełna dyskrecja.
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa
Biuro Detektywistyczne Arcanum
Wykrywanie podsłuchów w biurze i firmie - na co zwrócić uwagę
Wykrywanie podsłuchów w biurze i firmie – kiedy naprawdę warto zlecić usługę
Wykrywanie podsłuchów w biurze i firmienie powinno być traktowane wyłącznie jako reakcja na skrajne sytuacje. W praktyce przedsiębiorcy najczęściej zaczynają myśleć o takiej usłudze dopiero wtedy, gdy coś już się wydarzyło: konkurencja zna warunki negocjacji, kontrahent reaguje na poufne ustalenia, pracownik posiada informacje spoza swojego zakresu obowiązków albo strategiczne decyzje zarządu zaczynają „wyciekać” zanim zostaną formalnie ogłoszone. To jest moment, w którym problem przestaje być teoretyczny i zaczyna mieć wymiar finansowy, organizacyjny oraz prawny.
Najważniejsze jest jednak to, że podsłuch w firmie rzadko daje oczywiste objawy. Nie ma sygnału ostrzegawczego, który jednoznacznie wskazuje, że w sali konferencyjnej, gabinecie zarządu albo biurze handlowym znajduje się urządzenie rejestrujące dźwięk. Współczesne podsłuchy mogą działać impulsowo, na żądanie, przez GSM, Wi-Fi, zapis lokalny albo jako element urządzenia codziennego użytku. Część z nich nie transmituje danych przez cały czas, a część w ogóle nie nadaje, tylko zapisuje materiał lokalnie. Dlatego firma zwykle nie zauważa samego urządzenia, tylko skutki jego działania.
Usługę warto rozważyć szczególnie wtedy, gdy w firmie regularnie omawia się informacje o dużej wartości: warunki przetargów, negocjacje handlowe, strategie cenowe, sprawy kadrowe, spory wspólników, dane klientów, plany inwestycyjne albo informacje objęte tajemnicą przedsiębiorstwa. W takich sytuacjach koszt pozyskania informacji przez osobę trzecią może być niewielki w porównaniu z potencjalną stratą. Proste urządzenia są dostępne powszechnie, a bardziej zaawansowane systemy mogą być instalowane w sposób, którego osoba bez doświadczenia nie zauważy.
Warto też pamiętać o sytuacjach organizacyjnych podwyższonego ryzyka. Remont biura, prace serwisowe, montaż sieci, wymiana oświetlenia, dostęp firm sprzątających, rotacja pracowników, konflikt ze wspólnikiem, zwolnienie osoby mającej dostęp do danych, reorganizacja spółki, spór z kontrahentem – to wszystko są momenty, w których kontrola bezpieczeństwa pomieszczeń ma realne uzasadnienie. Profesjonalne sprawdzenie biura nie jest wtedy „paranoją”, tylko elementem zarządzania ryzykiem.
Sprawdzenie biura pod kątem podsłuchu – co powinna obejmować profesjonalna usługa
Profesjonalne sprawdzenie biura pod kątem podsłuchunie polega na szybkim przejściu po pomieszczeniach z jednym detektorem. To jest najczęstsze i najbardziej niebezpieczne uproszczenie. W środowisku firmowym mamy do czynienia z dużą liczbą urządzeń elektronicznych, sieci, przewodów, listew zasilających, komputerów, routerów, telefonów, sprzętu konferencyjnego, systemów alarmowych, czujników, kamer monitoringu i urządzeń smart office. Taki poziom nasycenia elektroniką sprawia, że proste wykrywanie sygnału jest niewystarczające. Nie chodzi o to, żeby urządzenie „coś pokazało”, tylko żeby wynik miał sens techniczny.
Prawidłowa usługa powinna obejmować kilka warstw analizy. Pierwszą jest analiza radiowa, czyli sprawdzenie środowiska RF. Jej celem nie jest samo znalezienie sygnału, bo w biurze sygnałów są dziesiątki albo setki. Ważne jest ustalenie, które transmisje mają uzasadnienie, które są typowe dla infrastruktury, a które wymagają dalszej weryfikacji. Podsłuch GSM może pracować w pasmach używanych przez telefony komórkowe, urządzenie Wi-Fi może wyglądać jak zwykły element sieci, a moduł działający impulsowo może ujawnić się tylko przez krótki moment. Bez doświadczenia operatora sama obecność sygnału nie mówi praktycznie nic.
Drugą warstwą jest wykrywanie elektroniki, zwłaszcza przy użyciu wykrywacza złącz nieliniowych, czyli NLJD. To jeden z kluczowych elementów profesjonalnego wykrywania, ponieważ pozwala szukać elektroniki niezależnie od tego, czy urządzenie aktualnie nadaje sygnał. Ma to ogromne znaczenie przy podsłuchach pasywnych, dyktafonach, urządzeniach w trybie uśpienia albo sprzęcie aktywowanym tylko na żądanie. W środowisku firmowym NLJD nie jest jednak magicznym urządzeniem, które samo wskazuje problem. Biuro jest pełne elektroniki, więc kluczowa jest interpretacja odpowiedzi i odróżnienie elementów naturalnych od dodanych.
Trzecią warstwą jest kontrola fizyczna i techniczna pomieszczeń. Obejmuje ona analizę miejsc, w których instalacja ma sens operacyjny: sale konferencyjne, stoły spotkań, gabinety zarządu, recepcję, pomieszczenia negocjacyjne, listwy zasilające, przedłużacze, ładowarki, oprawy oświetleniowe, sufity podwieszane, kratki wentylacyjne, przestrzenie techniczne, zabudowy meblowe i sprzęt audiowizualny. W firmie podsłuch bardzo często nie jest „schowany”, tylko zintegrowany z elementem, który wygląda normalnie. To dlatego sprawdzenie gołym okiem prawie nigdy nie daje pewności.
Czwartą warstwą, często pomijaną, jest kontekst cyfrowy. Jeżeli wyciek dotyczy nie tylko rozmów prowadzonych w pomieszczeniu, ale także dokumentów, poczty, komunikatorów, spotkań online albo plików, samo sprawdzenie sali konferencyjnej może być niewystarczające. W takim przypadku trzeba rozważyć analizę komputerów, telefonów, kont, narzędzi zdalnego dostępu i infrastruktury sieciowej. W praktyce podsłuch w firmie coraz częściej nie jest jednym urządzeniem, ale elementem szerszego systemu pozyskiwania informacji.
Jak wybrać firmę do wykrywania podsłuchów w biurze
Wybór wykonawcy ma ogromne znaczenie, bo wykrywanie podsłuchów jest usługą, której jakości klient często nie jest w stanie ocenić na pierwszy rzut oka. To nie jest naprawa widocznej usterki, gdzie od razu widać efekt. Tutaj największym ryzykiem jest fałszywe poczucie bezpieczeństwa. Firma może usłyszeć, że „nic nie wykryto”, ale jeżeli analiza była powierzchowna, krótka i wykonana bez właściwego sprzętu, taki wynik ma ograniczoną wartość.
Pierwszym kryterium powinna być metodyka. Profesjonalny wykonawca powinien umieć jasno wyjaśnić, co będzie sprawdzane i dlaczego. Jeżeli ktoś mówi wyłącznie o „wykrywaczu podsłuchów”, bez omówienia analizy RF, NLJD, kontroli fizycznej, przestrzeni technicznych, zasilania, trybów pracy urządzeń i ewentualnego kontekstu cyfrowego, to jest sygnał ostrzegawczy. Współczesne urządzenia inwigilacyjne nie zawsze emitują sygnał, więc usługa oparta tylko na prostym detektorze jest zbyt płytka.
Drugim kryterium jest sprzęt. W środowisku firmowym znaczenie mają analizatory widma, wykrywacze złącz nieliniowych, kamery termowizyjne, kamery inspekcyjne i narzędzia do kontroli miejsc trudno dostępnych. Każde z tych narzędzi odpowiada na inny problem. Analizator widma pomaga zrozumieć emisje radiowe. NLJD pozwala szukać elektroniki, która nie nadaje. Termowizja może wskazać nietypowe źródła ciepła. Kamera inspekcyjna pozwala sprawdzić przestrzenie, do których nie da się zajrzeć bez demontażu. Brak takich narzędzi znacząco ogranicza skuteczność usługi.
Trzecim kryterium jest doświadczenie w środowiskach firmowych. Sprawdzenie mieszkania, samochodu i biura to zupełnie różne zadania. Biuro ma więcej elektroniki, większe pomieszczenia, więcej osób, więcej punktów dostępu, więcej infrastruktury i większe ryzyko organizacyjne. Wykonawca musi rozumieć nie tylko technologię, ale także sposób działania firmy: gdzie odbywają się kluczowe rozmowy, które pomieszczenia są wrażliwe, kto ma dostęp, kiedy najlepiej przeprowadzić czynności, jak ograniczyć ryzyko dekonspiracji i jak przygotować raport dla zarządu albo kancelarii.
Czwartym kryterium jest dyskrecja i formalność działania. W przypadku firm bardzo ważne jest, aby czynności były prowadzone w sposób ograniczający obieg informacji. Zbyt szerokie informowanie pracowników o planowanym sprawdzeniu może zniszczyć sens całej usługi. Dlatego poważny wykonawca powinien umieć zaproponować realizację po godzinach, w weekend, przy ograniczonej liczbie osób wtajemniczonych i z jasnym zakresem dokumentacji. Równie ważny jest raport, który nie jest marketingową notatką, ale rzeczowym opisem zakresu, metodyki, obszarów sprawdzonych i ustaleń.
Ile trwa wykrywanie podsłuchów w firmie i dlaczego nie powinno być robione „na szybko”
Czas realizacji jest jednym z najważniejszych czynników wpływających na jakość usługi. Wykrywanie podsłuchów w firmie nie powinno być wykonywane w pośpiechu, ponieważ wiele urządzeń nie działa stale. Podsłuch może aktywować się głosem, wysyłać dane tylko okresowo, pozostawać w uśpieniu albo zapisywać materiał lokalnie bez żadnej transmisji. Krótka kontrola może więc nie uchwycić momentu aktywności urządzenia i prowadzić do błędnego wniosku.
Czas sprawdzenia zależy od wielu czynników: powierzchni biura, liczby pomieszczeń, rodzaju przestrzeni, liczby sal konferencyjnych, dostępu do sufitów podwieszanych i zabudów, liczby listew zasilających, urządzeń elektronicznych, systemów konferencyjnych, stopnia nasycenia siecią Wi-Fi i sprzętem IT oraz od tego, czy w zakres wchodzą także pojazdy, telefony lub komputery. Małe biuro może wymagać kilku godzin pracy, ale większa siedziba, piętro biurowe albo przestrzeń z wieloma pomieszczeniami może wymagać całego dnia albo realizacji etapowej.
Bardzo ważne jest również to, kiedy usługa jest wykonywana. W wielu firmach najlepszym rozwiązaniem są godziny popołudniowe, wieczorne, nocne albo weekendowe. Nie chodzi tylko o wygodę. Po godzinach jest mniej osób na miejscu, łatwiej ograniczyć dekonspirację, można spokojnie sprawdzić sale, gabinety i przestrzenie techniczne, a środowisko radiowe jest często bardziej stabilne. W ciągu dnia analiza może być utrudniona przez ruch pracowników, połączenia, spotkania, telefony, komputery i zmienną aktywność sieciową.
Jeżeli ktoś deklaruje, że duże biuro można rzetelnie sprawdzić w bardzo krótkim czasie, warto zachować ostrożność. Oczywiście część czynności można wykonać sprawnie, ale pełna analiza wymaga metodyki. Trzeba zrozumieć przestrzeń, przeanalizować sygnały, sprawdzić elektronikę, zweryfikować miejsca montażu i udokumentować zakres. Szybkość nie może zastępować skuteczności.
Ile kosztuje wykrywanie podsłuchów w biurze i od czego zależy cena usługi
Cena usługi, jaką jest wykrywanie podsłuchów w biurze i firmie, nie powinna być oceniana wyłącznie przez pryzmat metrażu. Powierzchnia ma znaczenie, ale jest tylko jednym z elementów wyceny. W praktyce dużo ważniejsze jest to, jak skomplikowane jest środowisko, ile pomieszczeń trzeba sprawdzić, jaki jest poziom nasycenia elektroniką oraz czy analiza obejmuje wyłącznie pomieszczenia, czy również telefony, komputery, pojazdy i infrastrukturę sieciową.
Małe biuro z kilkoma pomieszczeniami, ograniczoną liczbą urządzeń i prostym układem technicznym będzie wymagało innego nakładu pracy niż duża siedziba firmy z salami konferencyjnymi, gabinetami zarządu, serwerownią, systemami wideokonferencyjnymi, sufitami podwieszanymi, rozbudowaną instalacją elektryczną i dużą liczbą urządzeń podłączonych do sieci. W pierwszym przypadku analiza może być relatywnie prosta. W drugim wymaga znacznie większej metodyki, czasu i sprzętu.
Na cenę wpływa również zakres raportu. Jeżeli klient potrzebuje jedynie informacji zwrotnej po wykonaniu czynności, zakres dokumentacji może być prostszy. Jeżeli jednak sprawa dotyczy zarządu, wspólników, kancelarii, sporu gospodarczego, podejrzenia nieuczciwej konkurencji albo potencjalnego postępowania sądowego, raport powinien być bardziej szczegółowy. Wtedy znaczenie ma opis metodyki, zakresu czynności, użytego sprzętu, sprawdzonych obszarów, ustaleń oraz zaleceń. Profesjonalny raport nie jest dodatkiem marketingowym, tylko elementem zabezpieczenia interesów firmy.
Image 3: wykrywanie podsłuchów w firmie cena czas trwania i wybór wykonawcy
Istotna jest także pilność realizacji. Audyt planowany z wyprzedzeniem można zorganizować spokojnie, w optymalnym terminie, często po godzinach pracy firmy. Realizacja pilna, natychmiastowa albo nocna wymaga innej organizacji, dostępności zespołu, logistyki i sprzętu. To naturalnie wpływa na koszt. Podobnie jest z lokalizacją, dojazdem, godzinami pracy oraz koniecznością zachowania szczególnej dyskrecji.
Najważniejsze jest jednak to, że zbyt niska cena bardzo często oznacza skrócony czas, ograniczony sprzęt i uproszczoną procedurę. W wykrywaniu podsłuchów tania usługa może być pozorną oszczędnością, bo najdroższy nie jest sam audyt, ale fałszywe poczucie bezpieczeństwa po źle wykonanym sprawdzeniu.
Tanie wykrywanie podsłuchów w firmie – dlaczego może być ryzykowne
W usługach bezpieczeństwa technicznego największym problemem nie jest to, że ktoś nic nie wykryje. Największym problemem jest to, że klient uzna, że sprawa została rzetelnie sprawdzona, podczas gdy w rzeczywistości wykonano jedynie powierzchowną kontrolę. Fałszywe poczucie bezpieczeństwa jest w firmie bardzo niebezpieczne, bo może spowodować, że zarząd przestanie reagować, mimo że realny problem nadal istnieje.
Tanie wykrywanie podsłuchów bardzo często polega na prostym schemacie: szybkie przejście po pomieszczeniach, użycie podstawowego detektora RF, krótka kontrola kilku oczywistych miejsc i informacja, że „nic nie znaleziono”. Taki wynik nie musi oznaczać, że biuro jest bezpieczne. Może oznaczać jedynie, że sprawdzono zbyt mało, zbyt krótko i zbyt prostymi narzędziami.
Współczesne urządzenia podsłuchowe mogą działać w trybie uśpienia, aktywować się głosem, przesyłać dane impulsowo, korzystać z Wi-Fi, GSM albo zapisu lokalnego. Część z nich w momencie sprawdzania nie emituje żadnego sygnału, więc prosty wykrywacz nie ma czego wykryć. Inne urządzenia mogą być ukryte w elementach infrastruktury, takich jak listwy zasilające, oświetlenie, sufity podwieszane, sprzęt konferencyjny albo zabudowy meblowe. W takich przypadkach bez kontroli fizycznej, NLJD, analizy radiowej i doświadczenia operatora wynik jest niepełny.
Dlatego wybierając wykonawcę, nie warto pytać wyłącznie: „ile kosztuje?”. Lepsze pytania brzmią: co dokładnie obejmuje usługa, jakim sprzętem będzie wykonana, ile potrwa, czy obejmie miejsca techniczne, czy będzie raport i czy wykonawca potrafi wyjaśnić ograniczenia metody. Profesjonalna firma nie powinna obiecywać cudów ani twierdzić, że jeden detektor rozwiąże cały problem. Powinna jasno wskazać, że skuteczność wynika z połączenia kilku metod.
Wykrywanie podsłuchów po godzinach – dlaczego w firmach to często najlepsze rozwiązanie
W środowisku firmowym bardzo często najlepszym terminem realizacji są godziny po pracy, wieczory, noce albo weekendy. Nie chodzi wyłącznie o wygodę organizacyjną. W wielu przypadkach wykrywanie podsłuchów po godzinach zwiększa skuteczność i ogranicza ryzyko dekonspiracji.
W ciągu dnia biuro żyje własnym rytmem. Pracownicy prowadzą rozmowy, korzystają z telefonów, komputerów, wideokonferencji, drukarek, routerów, urządzeń Bluetooth i sprzętu konferencyjnego. To powoduje duży poziom zmienności w środowisku radiowym i organizacyjnym. Trudniej spokojnie analizować pomieszczenia, trudniej demontować wybrane elementy, trudniej kontrolować dostęp do sal, gabinetów i przestrzeni technicznych. Dodatkowo im więcej osób wie, że sprawdzenie jest prowadzone, tym większe ryzyko, że informacja dotrze do osoby, która nie powinna jej znać.
Po godzinach sytuacja wygląda inaczej. Można ograniczyć liczbę osób wtajemniczonych, zamknąć dostęp do wybranych pomieszczeń, spokojnie sprawdzić sale konferencyjne, gabinety, recepcję, sekretariat, przestrzenie zarządu, listwy zasilające, oprawy oświetleniowe, sufity podwieszane i urządzenia audiowizualne. Łatwiej też zachować ciągłość pracy i nie dezorganizować działalności firmy.
W praktyce przy sprawach wrażliwych rekomenduje się, aby o audycie wiedziała jak najmniejsza liczba osób. Najczęściej wystarczy właściciel, członek zarządu, pełnomocnik, osoba odpowiedzialna za bezpieczeństwo lub zaufany przedstawiciel administracyjny. Zbyt szerokie informowanie pracowników może zniszczyć sens czynności, szczególnie jeśli podejrzenie dotyczy osoby z wewnątrz organizacji.
Co powinien zawierać raport po wykrywaniu podsłuchów w biurze
Raport po wykrywaniu podsłuchów w firmie powinien być konkretny, rzeczowy i zrozumiały dla osób decyzyjnych. Nie powinien być przesadnie technicznym dokumentem, którego nikt poza specjalistą nie rozumie, ale nie powinien też ograniczać się do jednego zdania: „nie stwierdzono urządzeń”. Dobry raport powinien pokazywać, co zostało sprawdzone, jaką metodyką i jaki jest wynik czynności.
W praktyce raport powinien zawierać datę i miejsce realizacji, zakres sprawdzonych pomieszczeń, opis zastosowanych metod, użyty sprzęt, wskazanie obszarów objętych kontrolą, ustalenia oraz ewentualne zalecenia. Jeżeli sprawdzano salę konferencyjną, gabinet zarządu, recepcję, pomieszczenie spotkań, urządzenia konferencyjne lub przestrzenie techniczne, powinno to wynikać z dokumentacji. Jeżeli w trakcie czynności stwierdzono elementy wymagające dalszej kontroli, również powinny zostać opisane.
Raport ma znaczenie nie tylko techniczne, ale również organizacyjne. Zarząd może wykorzystać go do podjęcia decyzji o dalszych działaniach, zmianie procedur, ograniczeniu dostępu do określonych pomieszczeń, przeprowadzeniu kontroli telefonów lub komputerów albo wprowadzeniu cyklicznych audytów bezpieczeństwa. W niektórych sytuacjach raport może mieć także znaczenie dla kancelarii prawnej, wspólników, ubezpieczyciela lub dalszych działań dowodowych.
Ważne jest jednak uczciwe podejście do wniosków. Profesjonalny raport nie powinien tworzyć złudzenia absolutnej pewności. W technice bezpieczeństwa prawidłowy język jest precyzyjny: wskazuje zakres czynności, metodykę, obszary sprawdzone i ustalenia w ramach przeprowadzonego audytu. Rzetelność polega na dokładności, a nie na składaniu nierealnych obietnic.
Najczęstsze błędy firm przed zleceniem wykrywania podsłuchów
Firmy bardzo często same utrudniają późniejszą analizę, zanim jeszcze skontaktują się ze specjalistą. Pierwszym błędem jest rozmawianie o podejrzeniu w tym samym pomieszczeniu, które może być zagrożone. Jeżeli istnieje realne ryzyko podsłuchu, omawianie planu działania w sali konferencyjnej, gabinecie albo przy telefonach służbowych może ujawnić zamiary osobie, która ma dostęp do informacji. Przy poważnym podejrzeniu rozmowy organizacyjne powinny odbywać się poza potencjalnie zagrożonym środowiskiem.
Drugim błędem jest samodzielne szukanie i przestawianie przedmiotów. Pracownicy zaczynają odłączać listwy, przenosić ładowarki, rozkręcać elementy, wynosić sprzęt, robić zdjęcia i pytać innych, czy coś zauważyli. Takie działania mogą zmienić stan miejsca, uszkodzić ślady, spowodować usunięcie urządzenia albo ostrzec osobę odpowiedzialną za instalację. W sprawach firmowych szczególnie ważne jest zachowanie stanu wyjściowego do czasu analizy.
Trzecim błędem jest informowanie zbyt wielu osób. W firmach obieg informacji bywa bardzo szybki. Jeżeli o planowanym wykrywaniu podsłuchów dowie się kilkanaście osób, trudno mówić o dyskrecji. Nawet jeżeli większość pracowników działa w dobrej wierze, informacja może przypadkowo trafić tam, gdzie nie powinna. Dlatego zakres wiedzy o audycie powinien być ograniczony do minimum.
Czwartym błędem jest skupienie się tylko na pomieszczeniach. Jeżeli wyciek dotyczy dokumentów, poczty, komunikatorów, danych klientów albo spotkań online, problem może znajdować się w komputerach, telefonach, kontach lub narzędziach zdalnego dostępu. Podsłuch w firmie może być fizyczny, cyfrowy albo mieszany. Dobra diagnoza musi uwzględniać ten fakt.
Jak przygotować biuro do sprawdzenia pod kątem podsłuchów
Przygotowanie biura do audytu powinno być proste, ale przemyślane. Najważniejsze jest, aby nie zmieniać środowiska bez konsultacji. Nie należy masowo odłączać urządzeń, przenosić mebli, wymieniać listew, usuwać ładowarek ani porządkować pomieszczeń „pod kontrolę”. To, co dla pracownika wygląda jak zwykłe sprzątanie, z punktu widzenia analizy może oznaczać utratę ważnego kontekstu.
Najlepiej przygotować podstawowe informacje: które pomieszczenia są najważniejsze, gdzie odbywają się rozmowy poufne, kto ma dostęp do biura, czy były ostatnio remonty, serwisy, prace techniczne, zmiany personelu, konflikty, podejrzane zdarzenia albo wycieki informacji. Dobrze jest też wskazać, czy podejrzenie dotyczy konkretnych rozmów, dokumentów, negocjacji, lokalizacji spotkań czy szeroko rozumianej przewagi informacyjnej osoby trzeciej.
W dniu realizacji warto zapewnić dostęp do pomieszczeń, kluczy, przestrzeni technicznych, sal konferencyjnych, gabinetów, urządzeń konferencyjnych i miejsc, które mają znaczenie dla sprawy. Jeżeli audyt ma być wykonany po godzinach, należy wcześniej ustalić kwestie alarmu, ochrony budynku, wejścia do obiektu, obecności osoby decyzyjnej i możliwości czasowego wyłączenia wybranych urządzeń, jeśli będzie to potrzebne.
Dobre przygotowanie nie polega na tym, żeby „ułatwić znalezienie urządzenia”, ale żeby umożliwić przeprowadzenie czynności bez chaosu. Im lepiej zaplanowana realizacja, tym większa wartość analizy i mniejsze ryzyko dekonspiracji.
Audyt bezpieczeństwa informacji w biurze – dlaczego warto myśleć szerzej niż tylko o podsłuchu
Coraz częściej właściwym określeniem dla tego typu działań jest nie tylko wykrywanie podsłuchów, ale audyt bezpieczeństwa informacji. Wynika to z faktu, że realny wyciek danych może pochodzić z wielu źródeł. Podsłuch w sali konferencyjnej jest jednym z możliwych scenariuszy, ale nie jedynym. Równie groźny może być dostęp do służbowego telefonu, zainfekowany komputer, zdalny pulpit, niekontrolowana synchronizacja plików, przejęte konto pocztowe albo lokalizator GPS w pojeździe osoby zarządzającej.
Firmy często oddzielają bezpieczeństwo fizyczne od cyberbezpieczeństwa, ale w praktyce te obszary coraz bardziej się przenikają. Rozmowa prowadzona w gabinecie może zostać przechwycona przez mikrofon w pomieszczeniu, telefon leżący na biurku, laptop z aktywnym zdalnym dostępem albo urządzenie konferencyjne podłączone do sieci. Z punktu widzenia skutków biznesowych nie ma znaczenia, którym kanałem informacja wypłynęła. Znaczenie ma to, że przestała być poufna.
Dlatego dobre podejście do wykrywania podsłuchów w firmie powinno być elastyczne. Jeżeli scenariusz wskazuje na ryzyko fizyczne, analizuje się pomieszczenia. Jeżeli wskazuje na ryzyko cyfrowe, analizuje się urządzenia i konta. Jeżeli wskazuje na lokalizację spotkań i przemieszczanie się osób decyzyjnych, sprawdza się pojazdy. Najskuteczniejsza analiza to taka, która nie szuka jednego urządzenia, tylko wyjaśnia, skąd mogły wypływać informacje.
Wnioski – jak mądrze zlecić wykrywanie podsłuchów w biurze i firmie
Wykrywanie podsłuchów w biurze i firmie to usługa, której nie warto sprowadzać do pytania: „czy ktoś przyjedzie z wykrywaczem?”. Współczesne zagrożenia są zbyt złożone, a środowisko firmowe zbyt nasycone elektroniką, aby jeden prosty test dawał wiarygodną odpowiedź. Rzetelna usługa powinna obejmować metodykę, sprzęt, doświadczenie, dyskrecję, raport i zrozumienie realnego ryzyka biznesowego.
Przed zleceniem warto zwrócić uwagę na to, czy wykonawca potrafi wyjaśnić, jak będzie wyglądała analiza, jakie obszary obejmie, ile może potrwać, od czego zależy cena i jakie są ograniczenia. Warto też pamiętać, że najtańsza oferta nie zawsze oznacza najlepszą decyzję. W bezpieczeństwie informacji koszt błędnej diagnozy może być wielokrotnie wyższy niż koszt profesjonalnego audytu.
Najważniejsze jest jedno: jeżeli firma podejrzewa wyciek informacji, nie należy działać chaotycznie. Trzeba ograniczyć liczbę osób wtajemniczonych, nie omawiać sprawy w potencjalnie zagrożonych pomieszczeniach, nie przestawiać urządzeń i zaplanować analizę w sposób, który pozwoli realnie ocenić sytuację.
📞 Kontakt
Jeśli chcesz zlecić wykrywanie podsłuchów w biurze lub firmie:
📞 +48 786 636 927
Biuro Detektywistyczne Arcanum
Audyt bezpieczeństwa informacji, wykrywanie podsłuchów, analiza pomieszczeń, telefonów, komputerów i pojazdów – pełna dyskrecja.
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa
Biuro Detektywistyczne Arcanum
Spyware na komputerze - objawy, jak działa i jak wykryć program szpiegujący
Spyware
na komputerze objawy – dlaczego zwykłe „wolne działanie” niczego nie
dowodzi
Spyware na komputerze jest jednym z tych zagrożeń, które bardzo łatwo
źle zinterpretować. Użytkownik najczęściej zaczyna od prostych objawów:
komputer działa wolniej, wentylator częściej się uruchamia, system
dłużej się włącza, przeglądarka otwiera dziwne strony albo pojawiają się
nietypowe komunikaty. Problem polega na tym, że z punktu widzenia
analizy bezpieczeństwa takie symptomy są zbyt ogólne, aby traktować je
jako dowód działania programu szpiegującego. Takie same objawy może
powodować uszkodzony dysk, przegrzewanie, zbyt duża liczba programów w
autostarcie, konflikt sterowników, błędna aktualizacja systemu albo
zwykłe zużycie sprzętu.
Realne spyware bardzo często działa znacznie subtelniej. Jego celem
nie jest zauważalne obciążenie komputera, ale długotrwałe utrzymanie
dostępu do danych. Program szpiegujący ma przechwytywać informacje,
obserwować aktywność użytkownika, zapisywać klawisze, robić zrzuty
ekranu, przesyłać pliki albo umożliwiać zdalne wejście na komputer. Im
mniej objawów generuje, tym lepiej spełnia swoją funkcję. Dlatego
najbardziej niebezpieczne przypadki nie wyglądają jak „wirus z filmu”,
który blokuje ekran i pokazuje komunikat. Wyglądają jak normalnie
działający komputer, w którym część aktywności odbywa się poza wiedzą
użytkownika.
W praktyce objawy, które powinny budzić większe zainteresowanie, nie
są pojedynczymi awariami, ale wzorcami. Jeżeli komputer regularnie
nawiązuje połączenia sieciowe w momentach braku aktywności, jeśli
pojawiają się procesy, których pochodzenia nie da się logicznie
wyjaśnić, jeśli w systemie widoczne są nietypowe wpisy autostartu,
zaplanowane zadania, nowe rozszerzenia przeglądarki lub nieznane konta
użytkowników, wtedy mamy podstawę do analizy. Nadal nie jest to dowód,
ale jest to sygnał, że problem może znajdować się głębiej niż zwykła
awaria systemu.
Właśnie dlatego pytanie „czy komputer działa wolno?” jest zbyt słabe.
Lepsze pytanie brzmi: co dokładnie działa inaczej, od kiedy, w jakich
warunkach i czy ta zmiana ma związek z przepływem danych, logowaniem,
plikami, przeglądarką lub siecią. Dopiero taka perspektywa pozwala
odróżnić zwykły problem techniczny od potencjalnego działania
spyware.
Jak
działa spyware na komputerze – keylogger, RAT, zdalny dostęp i
przechwytywanie danych
Żeby zrozumieć, jak wykryć spyware, trzeba najpierw odróżnić kilka
kategorii zagrożeń. Użytkownicy często mówią „wirus”, ale w praktyce
mówimy o różnych typach oprogramowania, które mają inne cele i
zostawiają inne ślady. Spyware to szeroka kategoria narzędzi służących
do pozyskiwania informacji. Może działać jako keylogger, czyli program
rejestrujący naciśnięcia klawiszy. Może działać jako RAT, czyli Remote
Access Trojan, dający zdalny dostęp do systemu. Może też funkcjonować
jako moduł monitorujący przeglądarkę, schowek systemowy, pliki,
aktywność użytkownika, kamerę, mikrofon lub ruch sieciowy.
Keylogger jest jednym z najbardziej klasycznych przykładów. Jego
zadanie polega na rejestrowaniu tego, co użytkownik wpisuje na
klawiaturze. W prostym wariancie zapisuje tekst lokalnie i okresowo go
wysyła. W bardziej zaawansowanym może rozpoznawać konkretne okna,
formularze logowania, strony bankowe, komunikatory albo aplikacje
firmowe. To oznacza, że nie musi zapisywać wszystkiego. Może działać
selektywnie, tylko wtedy, gdy użytkownik wpisuje dane w określonym
programie. Dzięki temu ogranicza ilość danych, zmniejsza aktywność i
jest trudniejszy do zauważenia.
RAT działa inaczej. Jego celem jest utrzymanie zdalnego dostępu do
komputera. Taki program może pozwalać na przeglądanie plików,
uruchamianie poleceń, wykonywanie zrzutów ekranu, włączanie kamery lub
mikrofonu, instalowanie kolejnych komponentów, a czasem nawet pełną
kontrolę urządzenia. Najgroźniejsze w RAT-ach jest to, że często
działają warstwowo. Jeden element odpowiada za utrzymanie obecności w
systemie, drugi za komunikację z serwerem, trzeci za wykonywanie
poleceń, a kolejny za ukrywanie aktywności. Dla użytkownika wszystko
może wyglądać normalnie, ale komputer staje się punktem zdalnego
dostępu.
Trzeci obszar to spyware działające przez przeglądarkę. Wiele osób
nie traktuje rozszerzeń jako poważnego zagrożenia, a to błąd.
Rozszerzenie przeglądarki może mieć dostęp do odwiedzanych stron, treści
formularzy, historii, plików cookies, a w niektórych przypadkach także
do danych wpisywanych na stronach. Jeżeli użytkownik instaluje dodatek
spoza zaufanego źródła albo zgadza się na szerokie uprawnienia,
przeglądarka może stać się najważniejszym punktem inwigilacji. W
realnych sprawach to często właśnie przeglądarka jest bardziej
interesująca niż sam system operacyjny, ponieważ to przez nią użytkownik
loguje się do poczty, bankowości, paneli firmowych i komunikatorów.
Ważne jest też to, że spyware nie zawsze musi być „złośliwym wirusem”
w klasycznym sensie. Czasem problemem jest legalne oprogramowanie do
zdalnego dostępu, monitoringu pracowników albo administracji, użyte bez
wiedzy użytkownika. Programy typu AnyDesk, TeamViewer, Chrome Remote
Desktop, narzędzia MDM, agenci RMM czy firmowe systemy monitoringu mogą
być legalne w określonym kontekście, ale w nieuprawnionym użyciu stają
się narzędziami inwigilacji. Z perspektywy analizy najważniejsze nie
jest więc to, czy program jest „wirusowy”, tylko czy jego obecność i
konfiguracja mają uzasadnienie.
Program
szpiegujący na Windows i macOS – dlaczego system ma znaczenie
Analiza spyware na komputerze zawsze zależy od systemu operacyjnego.
Windows i macOS różnią się architekturą, modelem uprawnień, sposobem
autostartu, logowaniem zdarzeń i typowymi wektorami infekcji. To
powoduje, że nie istnieje jedna uniwersalna metoda sprawdzania
komputera.
W systemie Windows bardzo ważne są mechanizmy utrwalania obecności.
Program szpiegujący nie chce uruchomić się tylko raz. Chce przetrwać
restart komputera, aktualizację i normalne użytkowanie. Dlatego często
wykorzystuje wpisy autostartu, harmonogram zadań, usługi systemowe,
wpisy rejestru, foldery startowe, sterowniki albo procesy uruchamiane z
pozornie zwykłych lokalizacji. Na poziomie użytkownika może to wyglądać
jak „normalny program”, ale z punktu widzenia analizy liczy się ścieżka
pliku, podpis cyfrowy, rodzic procesu, czas utworzenia, powiązane
połączenia sieciowe i zależność z innymi zdarzeniami.
W macOS model jest inny, ale nie oznacza to braku zagrożeń. Istotne
są między innymi LaunchAgents, LaunchDaemons, profile konfiguracyjne,
uprawnienia dostępności, dostęp do nagrywania ekranu, mikrofonu, kamery,
pełnego dostępu do dysku oraz elementy logowania. System Apple mocniej
kontroluje uprawnienia, ale jeśli użytkownik raz nada zbyt szeroki
dostęp aplikacji, może ona działać bardzo skutecznie. Szczególnie
istotne są uprawnienia Accessibility oraz Screen Recording, ponieważ
pozwalają monitorować interakcje użytkownika lub obraz ekranu. W
praktyce nie trzeba „łamać” systemu, aby uzyskać bardzo dużo danych.
Wystarczy przekonać użytkownika do udzielenia uprawnień.
W obu systemach kluczowe znaczenie ma kontekst. Sam fakt istnienia
narzędzia zdalnego dostępu nie jest jeszcze dowodem. Sam proces w
autostarcie też nie jest dowodem. Sam ruch sieciowy również nie
wystarcza. Dopiero połączenie tych elementów tworzy obraz: kiedy program
się pojawił, kto go uruchomił, jakie ma uprawnienia, dokąd się łączy,
czy jest podpisany, czy jego lokalizacja ma sens, czy jest widoczny dla
użytkownika i czy istnieje logiczne uzasadnienie jego działania.
Jak
spyware utrzymuje się w systemie – autostart, usługi, harmonogram zadań
i ukryte procesy
Jednym z najważniejszych pytań w analizie programu szpiegującego jest
to, jak utrzymuje on obecność w systemie. Jednorazowo uruchomiona
aplikacja jest mniej groźna niż komponent, który automatycznie wraca po
każdym restarcie. Mechanizmy trwałości są więc jednym z podstawowych
obszarów badania.
W Windows szczególnie istotny jest Harmonogram zadań. To narzędzie
administracyjne, które legalnie służy do uruchamiania programów według
określonych warunków: po starcie systemu, po zalogowaniu użytkownika, o
konkretnej godzinie, przy określonym zdarzeniu systemowym. Dla
administratora to normalne narzędzie. Dla spyware to wygodny sposób
ukrycia automatycznego uruchamiania. Podejrzane zadanie nie zawsze ma
dziwną nazwę. Często nazywa się podobnie do komponentów systemowych,
korzysta z niepozornej ścieżki i uruchamia plik z katalogu użytkownika
albo tymczasowego.
Drugim obszarem są usługi systemowe. Usługa działa w tle i może
startować razem z systemem, często bez widocznego okna. Jeżeli program
szpiegujący działa jako usługa, użytkownik może nie zauważyć niczego
poza ogólnym obciążeniem. W analizie istotne są nazwa usługi, opis,
ścieżka pliku wykonywalnego, konto, na którym działa, podpis cyfrowy i
data instalacji. Fałszywe poczucie bezpieczeństwa daje fakt, że coś
„wygląda systemowo”. Wiele złośliwych komponentów celowo używa nazw
przypominających legalne elementy Windows.
Trzecim mechanizmem są wpisy autostartu i rejestru. To klasyczny
obszar, ale nadal ważny. Program może uruchamiać się przez klucze Run,
foldery startowe, skróty, zadania logowania albo zależności od innych
aplikacji. W bardziej zaawansowanych przypadkach może wykorzystywać DLL
hijacking, czyli podszycie się pod bibliotekę ładowaną przez legalny
program, albo uruchamianie przez skrypty PowerShell. Z perspektywy
użytkownika to niemal niewidoczne, ale z perspektywy analizy zostawia
charakterystyczne ślady.
W macOS analogiczną rolę pełnią między innymi LaunchAgents i
LaunchDaemons. To mechanizmy pozwalające uruchamiać procesy w tle. Dla
legalnych aplikacji są normalne, ale dla spyware również bardzo
użyteczne. Jeżeli użytkownik nie wie, które pliki powinny się tam
znajdować, bardzo łatwo przeoczy podejrzany komponent.
Wniosek jest prosty: wykrywanie spyware nie polega na przeglądaniu
ikon na pulpicie. Polega na analizie mechanizmów trwałości, czyli
miejsc, dzięki którym program może działać mimo restartu, zmiany
użytkownika czy zamknięcia widocznej aplikacji.
Spyware
a ruch sieciowy – dlaczego połączenia wychodzące są kluczowe
Każdy program szpiegujący, który ma przekazywać dane na zewnątrz,
musi w pewnym momencie skomunikować się z innym systemem. Może to być
serwer C2, panel administracyjny, chmura, konto pocztowe, zaszyfrowany
kanał HTTPS albo infrastruktura legalnej usługi wykorzystana w
niewłaściwy sposób. Dlatego analiza ruchu sieciowego jest jednym z
najważniejszych etapów badania.
Problem polega na tym, że współczesny komputer cały czas komunikuje
się z siecią. System operacyjny, przeglądarka, komunikatory, chmury,
aktualizacje, programy biurowe, antywirus, synchronizacja plików —
wszystko generuje ruch. Sam fakt połączenia nie jest podejrzany.
Podejrzany może być wzorzec: regularne połączenia do nieznanych domen,
transmisja w momentach bez aktywności, komunikacja z adresami o słabej
reputacji, nietypowe użycie portów, częste zapytania DNS, połączenia
zestawiane po uruchomieniu konkretnego procesu.
W praktyce spyware bardzo często korzysta z portu 443, czyli HTTPS,
ponieważ taki ruch wygląda jak normalne połączenie internetowe. Treść
transmisji jest szyfrowana, więc analiza nie polega na prostym
„podejrzeniu danych”, tylko na ocenie metadanych: dokąd, kiedy, jak
często, przez jaki proces i w jakim kontekście. To wymaga korelacji
danych systemowych i sieciowych.
Jeszcze trudniejszy scenariusz pojawia się wtedy, gdy program
szpiegujący korzysta z legalnych usług jako pośredników. Dane mogą być
przesyłane przez popularne chmury, komunikatory, API albo serwisy, które
nie budzą od razu podejrzeń. W takim modelu blokowanie „dziwnej domeny”
nie wystarcza, bo komunikacja może wyglądać jak normalna aktywność
użytkownika.
Dlatego realna analiza ruchu sieciowego nie polega na tym, że
„sprawdzamy, czy coś się łączy”. Polega na ustaleniu, czy dany proces ma
prawo łączyć się z danym miejscem, w danym czasie, z daną
częstotliwością i w danym kontekście pracy użytkownika.
Jak
wykryć program szpiegujący na komputerze – od czego naprawdę zaczyna się
analiza
Wykrywanie programu szpiegującego na komputerze nie zaczyna się od
uruchomienia jednego skanera antywirusowego. To jest częsty błąd,
ponieważ antywirus może wykryć znane próbki malware, ale nie zawsze
rozpozna narzędzie zdalnego dostępu, źle skonfigurowane legalne
oprogramowanie, podejrzane rozszerzenie przeglądarki albo komponent
działający pod nazwą przypominającą proces systemowy. Profesjonalna
analiza zaczyna się od ustalenia, jakie dane mogły zostać naruszone i
jaki mechanizm miałby sens w danej sytuacji. Inaczej bada się
podejrzenie keyloggera, inaczej zdalnego dostępu, inaczej przejęcia
konta, a jeszcze inaczej monitoring pracownika lub komputera
domowego.
Pierwszym krokiem jest zawsze korelacja objawów z faktami
technicznymi. Jeżeli ktoś zna treść dokumentów, których nie wysyłano,
analizuje się dostęp do plików, synchronizację chmurową, historię otwarć
i ewentualny zdalny dostęp. Jeżeli ktoś zna hasła albo treści wpisywane
w formularzach, większe znaczenie ma keylogger, przeglądarka,
rozszerzenia i menedżer haseł. Jeżeli ktoś wie, co użytkownik robił na
ekranie, trzeba analizować zrzuty ekranu, dostępność, narzędzia zdalnej
administracji i uprawnienia do nagrywania ekranu. Taki sposób myślenia
jest ważny, bo bez niego użytkownik zaczyna „szukać wirusa”, a nie
źródła wycieku.
Dopiero po tym przechodzi się do techniki: procesy, autostart,
usługi, zaplanowane zadania, rozszerzenia przeglądarek, połączenia
sieciowe, konta użytkowników, uprawnienia aplikacji, logi systemowe i
historia instalacji. Każdy z tych elementów sam w sobie rzadko daje
prostą odpowiedź. Dopiero ich zestawienie pokazuje, czy komputer
zachowuje się normalnie, czy w tle działa mechanizm pozyskiwania
danych.
Podejrzane
procesy i autostart – gdzie spyware najczęściej zostawia ślady
Jednym z najważniejszych miejsc analizy jest lista procesów oraz
mechanizmy uruchamiania programów wraz z systemem. W praktyce jednak
samo otwarcie Menedżera zadań i szukanie „dziwnej nazwy” jest
niewystarczające. Wiele procesów systemowych ma skomplikowane nazwy, a
wiele programów szpiegujących celowo przybiera nazwy neutralne lub
podobne do legalnych komponentów. Podejrzany nie musi być proces o
dziwnej nazwie. Podejrzany może być proces uruchomiony z nietypowej
lokalizacji, bez podpisu cyfrowego, z dziwnym rodzicem procesu albo z
zachowaniem, które nie pasuje do deklarowanej funkcji.
W systemie Windows bardzo duże znaczenie mają wpisy autostartu,
usługi i Harmonogram zadań. Program szpiegujący rzadko chce działać
tylko do najbliższego restartu. Musi mieć mechanizm trwałości. Może
uruchamiać się po zalogowaniu użytkownika, po starcie systemu, o
konkretnej godzinie albo po wykryciu określonego zdarzenia. Dlatego
analiza powinna obejmować nie tylko to, co aktualnie działa, ale również
to, co system będzie próbował uruchomić później. Czasami najbardziej
istotny ślad nie znajduje się w aktywnym procesie, ale w zadaniu, które
uruchamia komponent dopiero co kilka godzin.
W macOS analogicznie ważne są elementy logowania, profile
konfiguracji, LaunchAgents i LaunchDaemons. To tam mogą znajdować się
mechanizmy odpowiedzialne za uruchamianie aplikacji monitorujących.
Dodatkowo w macOS szczególne znaczenie mają nadane uprawnienia:
Accessibility, Screen Recording, Full Disk Access, dostęp do mikrofonu i
kamery. Aplikacja z takimi uprawnieniami może obserwować znacznie
więcej, niż sugeruje jej nazwa. Właśnie dlatego w analizie nie wystarczy
sprawdzić, „czy jest wirus”. Trzeba odpowiedzieć, które aplikacje mają
realny dostęp do danych i czy ten dostęp jest uzasadniony.
Jak
sprawdzić rozszerzenia przeglądarki – najczęściej pomijany punkt
inwigilacji
Bardzo często największe ryzyko nie znajduje się w systemie
operacyjnym, tylko w przeglądarce. To przez przeglądarkę użytkownik
korzysta z poczty, bankowości, paneli administracyjnych, komunikatorów,
narzędzi firmowych, dysków chmurowych i mediów społecznościowych.
Rozszerzenie przeglądarki z szerokimi uprawnieniami może widzieć
historię odwiedzanych stron, treści formularzy, aktywność użytkownika, a
czasem modyfikować zawartość stron. Dla osoby atakującej jest to bardzo
atrakcyjny punkt dostępu, bo nie wymaga pełnego przejęcia systemu.
Problem polega na tym, że użytkownicy instalują rozszerzenia bez
analizy uprawnień. Dodatek do pobierania filmów, konwersji plików,
tłumaczenia stron, blokowania reklam albo „poprawy produktywności” może
żądać dostępu do wszystkich stron. Taki komunikat często jest
ignorowany, a w praktyce oznacza, że rozszerzenie może obserwować bardzo
szeroki zakres aktywności. Jeżeli później właściciel rozszerzenia zmieni
kod, sprzeda projekt albo doda złośliwy komponent, użytkownik może nawet
nie zauważyć zmiany.
W analizie przeglądarki istotne jest sprawdzenie listy rozszerzeń,
ich źródła, uprawnień, dat instalacji, aktywności oraz tego, czy
występują w kilku przeglądarkach jednocześnie. Ważna jest też
synchronizacja konta przeglądarki. Jeśli użytkownik korzysta z Chrome,
Edge, Firefox lub Safari z włączoną synchronizacją, problem może wracać
po reinstalacji lub przenosić się między komputerami. To dokładnie ten
sam mechanizm, który przy telefonach widzieliśmy w kontekście Google i
Apple ID: problem nie zawsze siedzi lokalnie w urządzeniu, czasem jest
przenoszony przez konto.
Kamera
i mikrofon w laptopie – czy komputer może podsłuchiwać i nagrywać
użytkownika
Pytanie o kamerę i mikrofon w laptopie jest bardzo częste, ale wymaga
precyzji. Tak, komputer może zostać wykorzystany do nagrywania dźwięku
lub obrazu, ale nie oznacza to, że każda aktywność kamery lub mikrofonu
jest dowodem inwigilacji. Współczesne systemy coraz lepiej sygnalizują
użycie tych zasobów, ale nadal istnieją scenariusze, w których
użytkownik nie rozumie, która aplikacja korzysta z mikrofonu, kiedy i
dlaczego.
Na Windows analizuje się uprawnienia aplikacji do mikrofonu i kamery,
historię użycia, procesy powiązane z komunikatorami, przeglądarką i
narzędziami zdalnego dostępu. Na macOS bardzo ważne są ustawienia
Prywatności i bezpieczeństwa, zwłaszcza dostęp do mikrofonu, kamery,
nagrywania ekranu oraz Accessibility. W praktyce aplikacja, która ma
dostęp do nagrywania ekranu i mikrofonu, może zebrać bardzo dużo
informacji nawet bez klasycznego „podsłuchu”.
Trzeba też pamiętać o narzędziach zdalnej administracji. Programy do
pomocy technicznej, pracy zdalnej czy zarządzania urządzeniami mogą być
całkowicie legalne, ale jeżeli zostały zainstalowane bez zgody
użytkownika albo pozostawione po jednorazowej sesji, mogą stanowić
realne ryzyko. W analizie nie wystarczy więc pytanie, czy kamera „się
świeci”. Ważniejsze jest, czy istnieje aplikacja, która ma uprawnienia,
mechanizm autostartu i możliwość zdalnego połączenia.
Ruch
sieciowy i serwery C2 – jak spyware komunikuje się ze światem
zewnętrznym
Jeżeli spyware ma przesyłać dane, musi komunikować się z zewnętrzną
infrastrukturą. Może to być klasyczny serwer C2, czyli Command and
Control, panel operatora, usługa chmurowa, konto pocztowe, komunikator
albo API legalnej platformy. W nowoczesnych przypadkach coraz rzadziej
wygląda to jak oczywiste połączenie do „podejrzanego serwera”. Często
ruch odbywa się po HTTPS, czyli wygląda jak zwykła komunikacja
internetowa.
Dlatego analiza ruchu sieciowego polega na interpretacji metadanych,
a nie na prostym odczytaniu treści. Trzeba ustalić, który proces
nawiązuje połączenie, dokąd, jak często, w jakich momentach i czy ma to
związek z aktywnością użytkownika. Podejrzane mogą być krótkie,
regularne połączenia do nieznanych domen, transmisja danych po
zamknięciu aplikacji, komunikacja procesu, który nie powinien używać
internetu, albo aktywność sieciowa w momentach, gdy komputer nie jest
używany.
Bardzo trudne są przypadki, w których spyware korzysta z legalnych
usług. Jeżeli dane są wysyłane przez popularną chmurę, komunikator lub
infrastrukturę dużego dostawcy, sama domena nie musi wyglądać
podejrzanie. Wtedy znaczenie ma korelacja: czy dany proces powinien
korzystać z tej usługi, czy transmisja występuje po określonych
zdarzeniach, czy pojawia się po uruchomieniu konkretnej aplikacji, czy
odpowiada rzeczywistemu zachowaniu użytkownika. To poziom, którego nie
zapewnia zwykłe „sprawdzenie internetu”.
Najczęstsze
błędy użytkowników – reset, antywirus i fałszywe poczucie
bezpieczeństwa
Najczęstszą reakcją użytkownika jest zainstalowanie antywirusa,
uruchomienie skanowania, a potem uznanie, że skoro nic nie znaleziono,
komputer jest bezpieczny. To zbyt daleko idący wniosek. Antywirus jest
ważnym elementem bezpieczeństwa, ale nie jest pełną analizą śledczą.
Może nie wykryć legalnego narzędzia użytego w niewłaściwy sposób, nie
zinterpretuje kontekstu, nie wyjaśni, kto miał dostęp do konta, nie
oceni sensu ruchu sieciowego i nie odpowie, czy konfiguracja systemu ma
uzasadnienie.
Drugim błędem jest szybki reset lub reinstalacja systemu. Z punktu
widzenia komfortu może to wydawać się rozsądne, ale z punktu widzenia
analizy niszczy ślady. Usuwane są logi, historia procesów, część
artefaktów, daty instalacji, pliki tymczasowe i elementy, które mogłyby
pomóc ustalić, co faktycznie się wydarzyło. Co gorsza, jeżeli problem
dotyczy konta, synchronizacji przeglądarki, chmury albo narzędzia
zdalnego dostępu przypisanego do konta, reset nie rozwiązuje problemu.
Po zalogowaniu część ustawień i rozszerzeń może wrócić.
Trzecim błędem jest chaotyczne usuwanie „podejrzanych” plików.
Użytkownik kasuje coś, czego nie zna, a potem nie da się już sprawdzić,
czym to było, kiedy powstało, z czym się łączyło i jaką pełniło funkcję.
W sprawach, w których analiza ma mieć wartość dowodową lub procesową,
takie działanie może być bardzo szkodliwe.
Kiedy
potrzebna jest profesjonalna analiza komputera
Profesjonalna analiza jest potrzebna wtedy, gdy problem dotyczy
danych wrażliwych, firmy, konfliktu osobistego, sprawy rozwodowej, sporu
biznesowego albo sytuacji, w której ktoś posiada informacje, których nie
powinien mieć. W takich przypadkach nie chodzi wyłącznie o „usunięcie
wirusa”. Chodzi o ustalenie mechanizmu dostępu, zakresu naruszenia i
możliwych konsekwencji.
Analiza powinna odpowiedzieć na kilka pytań: czy na komputerze
działało oprogramowanie szpiegujące, czy był zdalny dostęp, czy dane
były przesyłane na zewnątrz, czy problem dotyczył systemu, przeglądarki,
konta czy chmury, od kiedy trwała aktywność i jaki mógł być zakres
ujawnionych informacji. Bez takich odpowiedzi użytkownik może usunąć
objaw, ale nie rozumie przyczyny.
W praktyce sprawdza się system, konta, logi, autostart, usługi,
harmonogram zadań, rozszerzenia przeglądarek, uprawnienia aplikacji,
historię instalacji, aktywność sieciową i narzędzia zdalnego dostępu.
Dopiero takie podejście pozwala odróżnić zwykły problem techniczny od
realnego incydentu bezpieczeństwa.
Wnioski –
spyware na komputerze to nie zawsze „wirus”
Najważniejszy wniosek jest taki, że spyware na komputerze nie zawsze
wygląda jak klasyczny wirus. Może być keyloggerem, RAT-em, rozszerzeniem
przeglądarki, legalnym narzędziem zdalnego dostępu, źle nadanym
uprawnieniem, profilem konfiguracji, mechanizmem synchronizacji albo
elementem szerszego systemu inwigilacji. Dlatego wykrywanie nie polega
na jednym skanowaniu, ale na analizie tego, jak komputer działa, z czym
się łączy, jakie procesy startują, jakie aplikacje mają uprawnienia i
czy istnieje logiczne uzasadnienie dla ich obecności.
Najbardziej niebezpieczne przypadki to te, które nie generują
oczywistych objawów. Komputer może działać normalnie, a mimo to dane
mogą być przechwytywane przez przeglądarkę, konto, narzędzie zdalne albo
proces działający w tle. Z tego powodu brak alarmu antywirusa nie jest
równoznaczny z brakiem problemu.
Jeżeli pojawiają się realne przesłanki, potrzebna jest analiza, która
obejmuje cały ekosystem: komputer, konta, przeglądarki, chmurę, ruch
sieciowy i uprawnienia aplikacji. Dopiero wtedy można mówić o rzetelnej
ocenie bezpieczeństwa.
📞 Kontakt
Jeśli chcesz sprawdzić komputer pod kątem spyware, zdalnego dostępu
lub programu szpiegującego:
📞 +48 786 636 927
📩 kontakt@detektyw-arcanum.com
Biuro Detektywistyczne Arcanum
Analiza komputerów, telefonów i środowiska cyfrowego – pełna
dyskrecja
det. Piotr Nowak
specjalista ds. wykrywania podsłuchów i cyberbezpieczeństwa