24/7 Darmowa konsultacja | Licencjonowany detektyw

Znalazłem podsłuch lub GPS w samochodzie. Co zrobić i jak zabezpieczyć dowód?

Znalezienie niewielkiego urządzenia przyczepionego pod samochodem, schowanego pod tapicerką albo wpiętego w instalację elektryczną zwykle wywołuje jeden odruch: wyjąć je i sprawdzić, co to jest. Jeżeli istnieje jednak podejrzenie, że mamy do czynienia z lokalizatorem GPS, podsłuchem albo innym urządzeniem służącym do monitorowania pojazdu, właśnie ten pierwszy moment może zdecydować o późniejszej wartości dowodowej znaleziska.
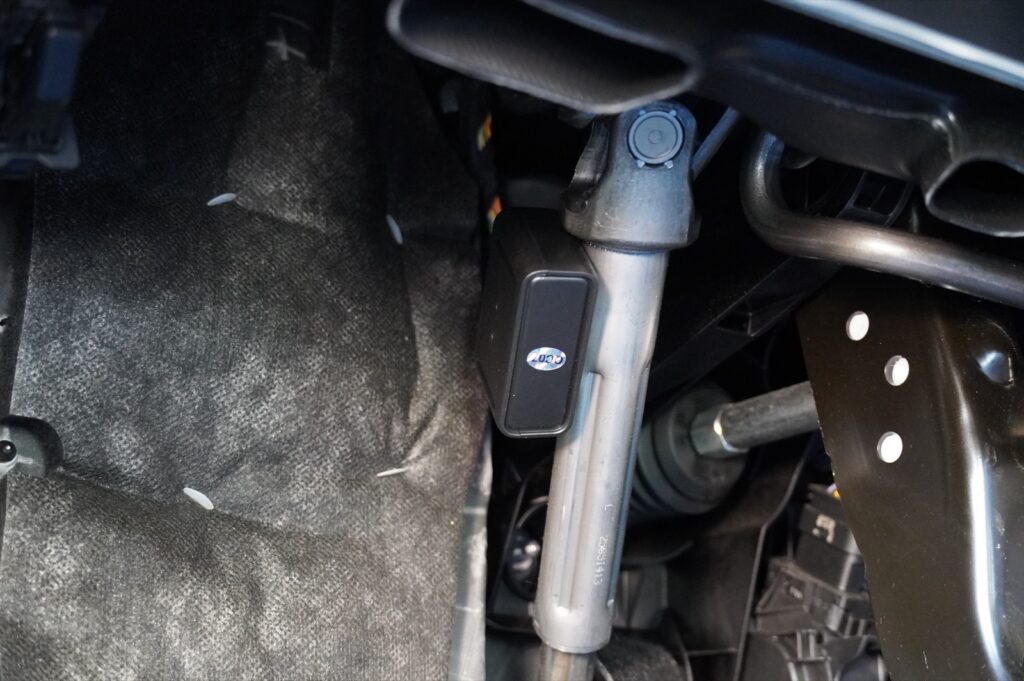
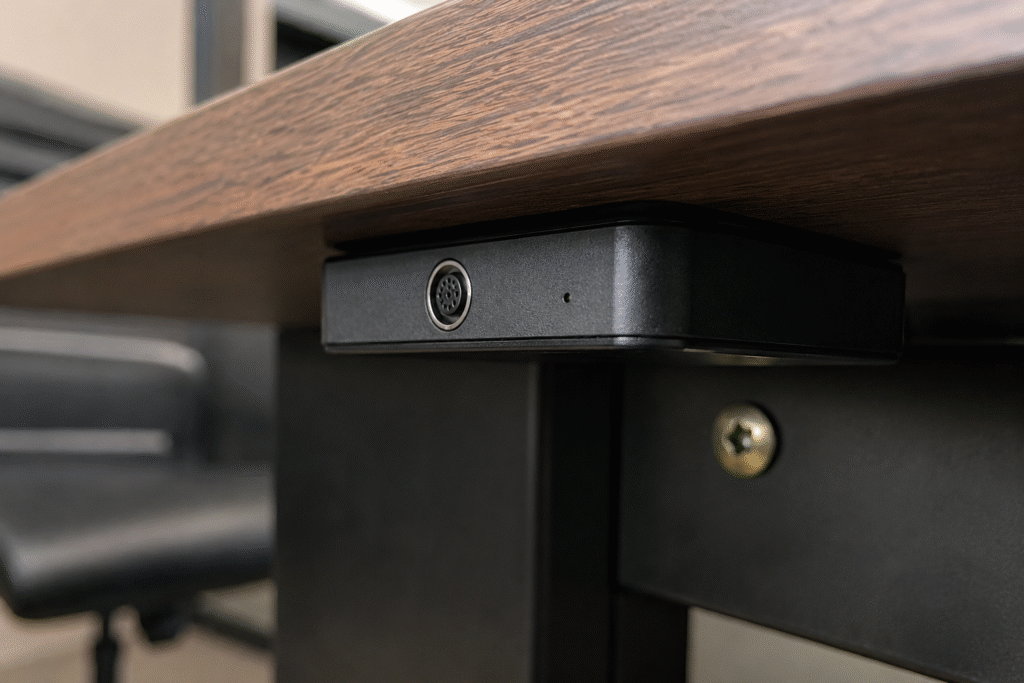
Znaleziony lokalizator GPS w samochodzie

Na obudowie mogą znajdować się odciski palców, materiał biologiczny pozostawiony podczas montażu, zabrudzenia związane z miejscem instalacji, numery seryjne, karta SIM czy inne informacje pozwalające ustalić pochodzenie urządzenia. Z kolei w jego pamięci lub konfiguracji mogą znajdować się dane techniczne dotyczące sposobu działania. Nieumiejętne wyjęcie, wyczyszczenie, rozkręcenie czy nawet wielokrotne przekładanie urządzenia z ręki do ręki może część tych informacji bezpowrotnie zniszczyć.

Dlatego po znalezieniu podejrzanego sprzętu najważniejsze jest nie to, żeby natychmiast dowiedzieć się, „co jest w środku”, lecz żeby zachować stan, w jakim urządzenie zostało ujawnione, i dobrze go udokumentować.

Najpierw upewnij się, że to rzeczywiście obce urządzenie

Nie każde nietypowe pudełko pod samochodem jest lokalizatorem zamontowanym przez osobę trzecią. W nowoczesnych pojazdach można znaleźć fabryczne moduły telematyczne, systemy alarmowe, urządzenia flotowe, zabezpieczenia antykradzieżowe, rejestratory przebiegu czy elementy dołożone wcześniej przez serwis, leasingodawcę lub poprzedniego właściciela.

Podejrzenie powinny wzbudzić przede wszystkim urządzenia umieszczone w sposób sugerujący szybki i dyskretny montaż, na przykład niewielki moduł przyczepiony magnesem do elementu podwozia, pudełko ukryte za tapicerką bez związku z fabryczną instalacją albo przewody prowadzone inaczej niż pozostała wiązka samochodu.

Jeżeli nie wiadomo, czym jest element, nie warto od razu go demontować. Lepiej najpierw zrobić dokumentację i ustalić jego funkcję. W praktyce podczas profesjonalnego sprawdzenia samochodu pod kątem GPS znaczenie ma nie tylko samo odnalezienie urządzenia, ale również miejsce montażu, sposób zasilania i rodzaj transmisji.

Zrób zdjęcia zanim cokolwiek ruszysz

Jeżeli urządzenie jest dostępne i nie ma potrzeby natychmiastowego usunięcia go ze względów bezpieczeństwa, najlepiej zostawić je na miejscu do czasu wykonania dokumentacji.

Zdjęcia powinny pokazywać najpierw szerszy kontekst, czyli gdzie urządzenie znajduje się w pojeździe, a dopiero później szczegóły. Dobrze mieć fotografię całego fragmentu podwozia lub wnętrza, następnie zbliżenie miejsca montażu oraz zdjęcia urządzenia, przewodów, mocowania i widocznych oznaczeń.

Warto również zanotować:

  • datę i godzinę znalezienia,
  • dokładne miejsce w samochodzie,
  • kto urządzenie znalazł,
  • czy było przyczepione magnesem, przyklejone lub podłączone przewodami,
  • czy widoczne były diody lub inne oznaki pracy,
  • czy samochód w tym czasie był używany.

Taka dokumentacja może później mieć większą wartość niż fotografia samego urządzenia leżącego już na stole.

Nie czyść, nie rozkręcaj i nie wyjmuj karty SIM

Jeżeli urządzenie ma potencjalnie znaczenie dowodowe, nie powinno się go czyścić ani otwierać „z ciekawości”. Szczególnie nie należy przecierać obudowy ręcznikiem, chusteczką czy środkiem czyszczącym.

Na powierzchni mogą znajdować się ślady pozostawione przez osobę montującą urządzenie. Polska Policja w materiałach dotyczących zabezpieczania śladów biologicznych podkreśla znaczenie unikania kontaminacji i właściwego pakowania materiału, a także fakt, że mikroorganizmy, wilgoć i nieprawidłowe przechowywanie mogą pogorszyć stan śladów.

Nie warto również samodzielnie wyjmować karty SIM, karty pamięci ani odkręcać obudowy. Można w ten sposób pozostawić własne ślady, uszkodzić plomby, zmienić stan urządzenia albo utrudnić późniejsze ustalenie, w jakiej konfiguracji zostało znalezione.

Jeżeli numer seryjny, IMEI albo inne oznaczenie jest widoczne bez manipulowania sprzętem, można je sfotografować. Jeżeli wymaga to rozbierania urządzenia, lepiej pozostawić tę czynność osobie, która będzie prowadzić dalszą analizę.

Jak dotykać urządzenia, jeśli trzeba je zdjąć?

Najlepiej jak najmniej.

Jeżeli istnieje możliwość przyjazdu Policji albo specjalisty i urządzenie można bezpiecznie pozostawić na miejscu, nie ma potrzeby samodzielnego zdejmowania go.

Jeżeli jednak trzeba je przenieść, warto użyć nowych rękawiczek jednorazowych i ograniczyć kontakt z powierzchnią do absolutnego minimum. Rękawiczki chronią przede wszystkim przed nanoszeniem własnego materiału biologicznego, ale nie dają prawa do swobodnego manipulowania przedmiotem. Nadal można nimi rozmazać lub uszkodzić istniejące ślady.

Urządzenia nie należy przekazywać kolejnym osobom „żeby zobaczyły, co to jest”. Każda dodatkowa osoba zwiększa ryzyko kontaminacji.

Papierowa koperta, nie szczelny woreczek foliowy

To szczególnie ważne, jeśli urządzenie może później zostać poddane badaniu pod kątem śladów biologicznych.

Po udokumentowaniu miejsca znalezienia suche urządzenie najlepiej umieścić w czystej papierowej kopercie, papierowej torbie albo odpowiednim kartonowym opakowaniu. Nie należy bez potrzeby zamykać go bezpośrednio w szczelnym woreczku foliowym.

Powód jest prosty. Plastik ogranicza wymianę powietrza i zatrzymuje wilgoć. W takich warunkach mogą rozwijać się bakterie i pleśń, co przy materiale biologicznym może doprowadzić do degradacji DNA. National Institute of Justice zaleca dla materiału biologicznego opakowania papierowe i wskazuje, że wilgotnego materiału nie powinno się długotrwale przechowywać w plastiku ze względu na rozwój pleśni i pogorszenie wartości dowodowej.

Podobne zasady stosuje się w polskiej kryminalistyce. Szkoła Policji w Pile wskazuje na papierowe koperty, papierowe torby lub pudełka kartonowe oraz konieczność ochrony materiału genetycznego przed wilgocią, temperaturą i mikroorganizmami.

Jeżeli urządzenie jest wilgotne lub mokre, nie powinno się go po prostu szczelnie pakować i odkładać. Nie należy jednak również suszyć go suszarką, grzejnikiem czy innym źródłem ciepła. W takiej sytuacji najlepiej ograniczyć manipulowanie i przekazać je do profesjonalnego zabezpieczenia.

Opisz i zapieczętuj opakowanie

Sama koperta to jeszcze nie pełne zabezpieczenie.

Na opakowaniu warto wpisać datę i godzinę znalezienia, miejsce w pojeździe, dane osoby zabezpieczającej oraz krótki opis przedmiotu. Jeżeli koperta zostaje zaklejona, dobrze podpisać się również w miejscu zamknięcia w taki sposób, aby późniejsze otwarcie było widoczne.

W profesjonalnym postępowaniu ważna jest ciągłość informacji o tym, kto miał dostęp do przedmiotu. National Institute of Justice zwraca uwagę, że integralność dowodu zależy nie tylko od jego fizycznego zabezpieczenia, ale również od dokumentacji dotyczącej przejęcia i przechowywania.

Jeżeli urządzenie zostanie później przekazane Policji, detektywowi, prawnikowi albo laboratorium, dobrze zapisać również datę i osobę, której zostało przekazane.

Co jeśli lokalizator nadal działa?

Tu pojawia się drugi problem, który trzeba oddzielić od ochrony śladów biologicznych.

Papierowa koperta chroni przed częścią problemów związanych z przechowywaniem materiału biologicznego, ale nie blokuje komunikacji radiowej. Jeżeli urządzenie jest aktywne i korzysta z GSM, LTE, Wi-Fi lub Bluetooth, nadal może próbować łączyć się z siecią.
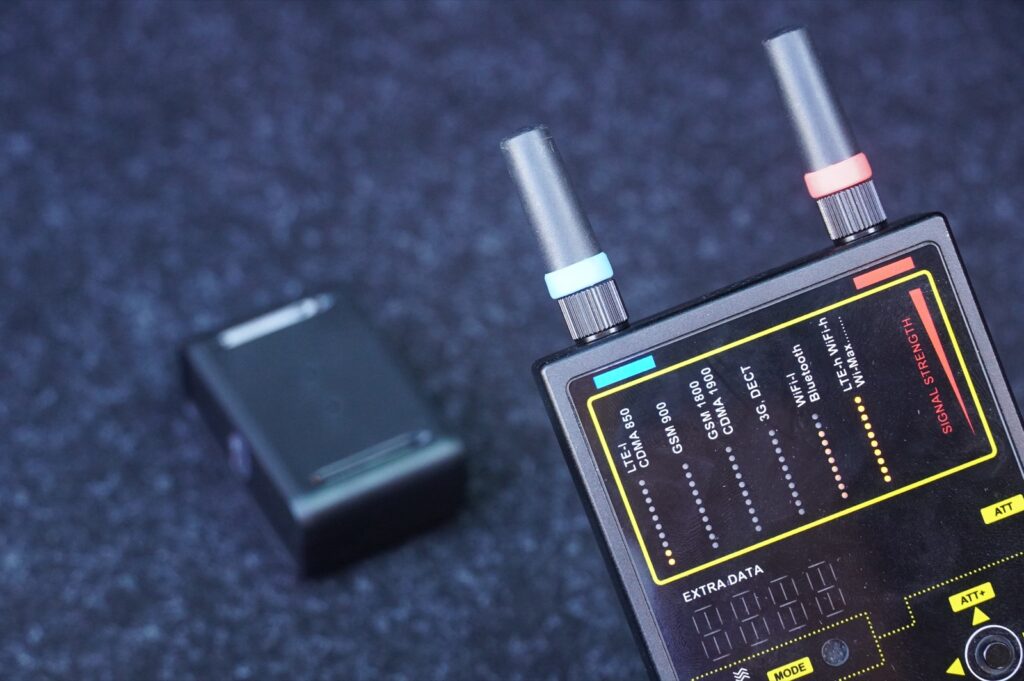
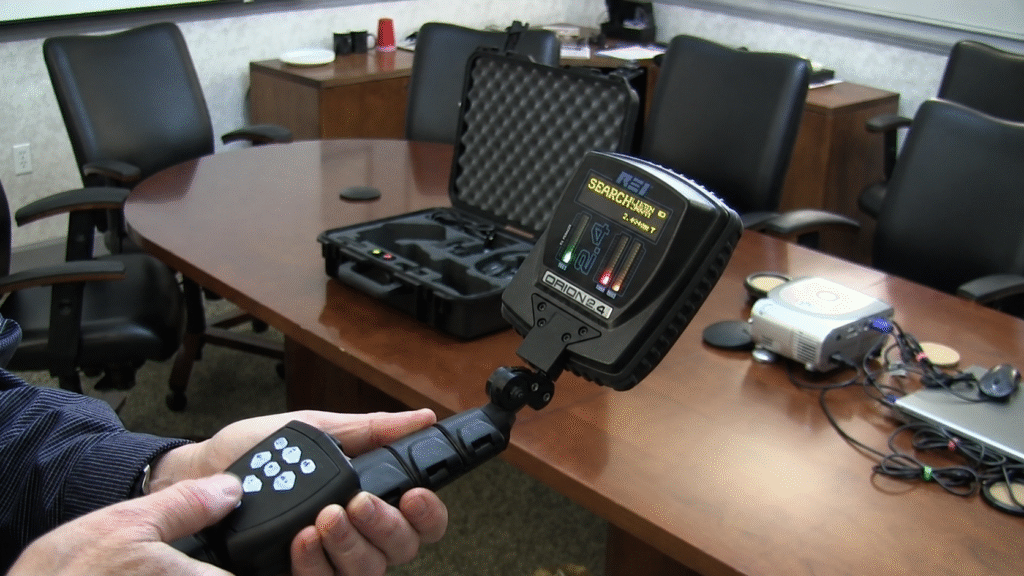
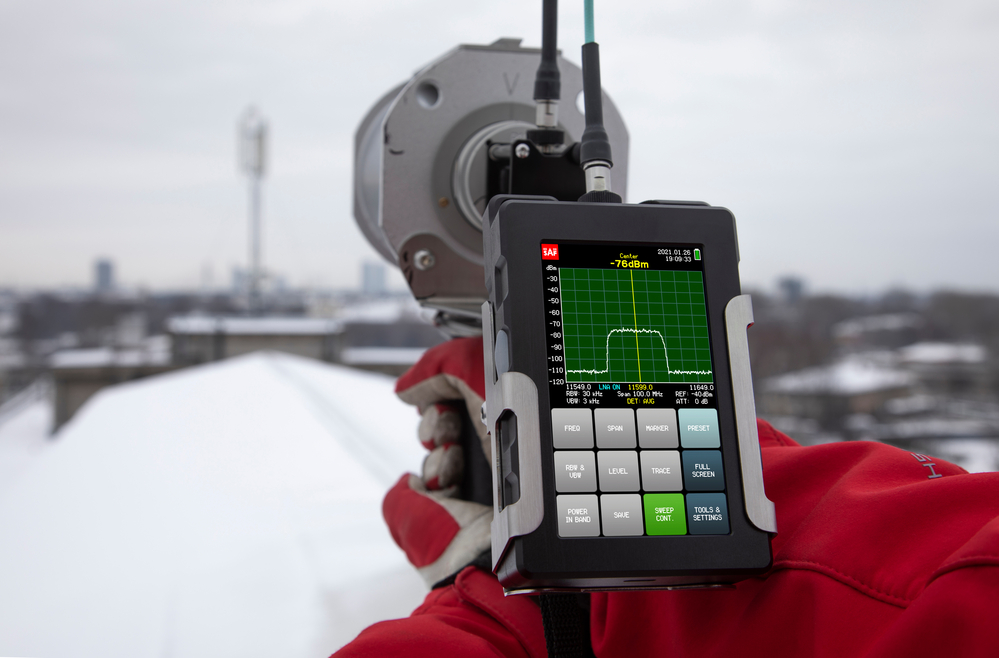
Wykrywacz częstotliwości radiowych

W informatyce śledczej urządzenia zdolne do komunikacji radiowej mogą być izolowane za pomocą odpowiednich pojemników lub worków ekranujących typu Faraday. INTERPOL wskazuje jednak, że odcięcie urządzenia od sieci może wpływać na jego pracę, między innymi zwiększać zużycie baterii, dlatego sposób zabezpieczenia aktywnego urządzenia powinien być dobrany świadomie.

Jeżeli sprawa ma znaczenie dowodowe, nie polecałbym eksperymentowania z wyłączaniem urządzenia, wyjmowaniem SIM czy własnoręcznym wykonywaniem improwizowanej klatki Faradaya. Najlepiej skonsultować sposób dalszego zabezpieczenia z Policją lub osobą, która będzie prowadzić analizę.

W praktyce ochrona biologicznych śladów i zabezpieczenie danych cyfrowych to dwa różne zagadnienia i czasami wymagają dwóch różnych sposobów postępowania.

Czy należy od razu usunąć GPS z samochodu?

Nie zawsze.

Jeżeli urządzenie nie stwarza bezpośredniego zagrożenia i planowane jest zgłoszenie sprawy albo profesjonalne oględziny, warto najpierw zadbać o dokumentację. Zdjęcie lokalizatora bez wcześniejszego udokumentowania jego położenia może pozbawić sprawę części ważnego kontekstu.

Z drugiej strony bezpieczeństwo właściciela samochodu jest ważniejsze niż idealne zabezpieczenie materiału. Jeżeli istnieje realna obawa przed stalkingiem, przemocą, groźbami albo śledzeniem w celu wyrządzenia szkody, priorytetem powinno być bezpieczeństwo i kontakt z Policją.

Warto też pamiętać, że nie każde urządzenie jest zamontowane bezprawnie. Inna będzie sytuacja w prywatnym samochodzie należącym wyłącznie do jednej osoby, inna w pojeździe służbowym, leasingowanym, należącym do firmy czy używanym przez kilka osób. Sam fakt znalezienia lokalizatora nie przesądza jeszcze o popełnieniu przestępstwa.

Co można później ustalić z lokalizatora?

To zależy od konstrukcji urządzenia.

Niektóre lokalizatory są bardzo proste i zawierają jedynie moduł GPS, modem komórkowy, kartę SIM i baterię. Inne mają pamięć wewnętrzną, własny numer IMEI, identyfikator urządzenia, kartę pamięci albo dostęp do panelu internetowego producenta.

Analiza może pozwolić ustalić producenta, model, sposób komunikacji, rodzaj zastosowanej karty SIM, sposób zasilania i charakter pracy urządzenia. Nie należy jednak zakładać, że sam numer IMEI albo karta SIM od razu wskażą osobę, która lokalizator zamontowała. Dane abonenta czy historia transmisji nie są publicznym rejestrem dostępnym dla każdego.

Warto natomiast zabezpieczyć wszystkie widoczne oznaczenia i zachować sam przedmiot w niezmienionym stanie. Dopiero wtedy można ocenić, jakie dalsze badania mają sens.

A jeśli urządzenie jest podsłuchem, a nie GPS-em?

Procedura pierwszych czynności jest bardzo podobna: dokumentacja miejsca, ograniczenie manipulacji, zabezpieczenie powierzchni i zachowanie informacji o tym, gdzie urządzenie było zamontowane.

Różnica pojawia się później. Podsłuch może posiadać mikrofon, pamięć, kartę SIM lub moduł transmisji radiowej. Czasem rejestruje dźwięk lokalnie, a czasem przesyła go na bieżąco.

Jeżeli w urządzeniu znajduje się pamięć, nie należy podłączać go do własnego komputera „żeby zobaczyć, co nagrało”. System operacyjny może zmienić metadane albo utworzyć dodatkowe pliki, a osoba bez doświadczenia może przypadkowo usunąć lub nadpisać dane.

Kiedy warto zawiadomić Policję?

Jeżeli znalezienie urządzenia łączy się z nękaniem, groźbami, przemocą, uporczywym śledzeniem albo innymi zachowaniami mogącymi mieć charakter przestępczy, warto rozważyć zgłoszenie sprawy Policji.

Szczególnie istotne jest to wtedy, gdy urządzenie może stanowić jeden z elementów większej sytuacji, na przykład ktoś zna miejsca pobytu osoby mimo zmiany codziennych tras, pojawia się w tych samych miejscach, wysyła groźby albo wykorzystuje informacje o przemieszczaniu się do wywierania presji.

Przy zgłoszeniu znacznie lepiej mieć już dokumentację miejsca znalezienia, zdjęcia i zabezpieczony przedmiot niż samą relację: „znalazłem coś pod samochodem i wyrzuciłem”.

Najczęstsze błędy po znalezieniu lokalizatora

Najczęściej spotykany błąd to natychmiastowe zdjęcie urządzenia, przyniesienie go do domu i rozpoczęcie samodzielnego rozbierania. Po kilku godzinach przedmiot był już dotykany przez kilka osób, przetarty, otwarty i sfotografowany dopiero na stole.

Drugim problemem jest próba „sprawdzenia, czy działa” poprzez wkładanie karty SIM do telefonu, podłączanie urządzenia do komputera albo ładowarki. Takie czynności mogą zmienić stan danych albo sposób pracy urządzenia.

Trzeci błąd to wyrzucenie sprzętu po zrobieniu jednego zdjęcia. Nawet jeżeli w danym momencie właściciel samochodu nie chce prowadzić sprawy dalej, sytuacja może się później zmienić. Sam przedmiot może wtedy mieć znacznie większą wartość niż fotografia.

Jak powinna wyglądać rozsądna kolejność działań?

Jeżeli nie ma bezpośredniego zagrożenia, najbezpieczniejsza kolejność wygląda zwykle tak:

  1. Nie dotykaj urządzenia bez potrzeby.
  2. Zrób zdjęcia miejsca montażu i całego otoczenia.
  3. Zapisz datę, godzinę i okoliczności znalezienia.
  4. Jeżeli sprawa jest poważna, skontaktuj się z Policją lub specjalistą przed demontażem.
  5. Jeśli urządzenie musi zostać zdjęte, użyj nowych rękawiczek i ogranicz kontakt do minimum.
  6. Nie czyść, nie rozkręcaj i nie wyjmuj SIM ani pamięci.
  7. Suche urządzenie zabezpiecz w czystej papierowej kopercie lub kartonowym opakowaniu.
  8. Opisz i zaklej opakowanie.
  9. Jeżeli urządzenie jest aktywne radiowo, sposób jego izolacji ustal z osobą prowadzącą dalszą analizę.

To nie jest skomplikowana procedura, ale zachowanie tych kilku zasad może zdecydować o tym, czy później pozostanie materiał nadający się do dalszego badania.

Najczęściej zadawane pytania

Czy po znalezieniu GPS-u mam go od razu wyjąć?

Jeżeli nie ma bezpośredniego zagrożenia, lepiej najpierw udokumentować urządzenie dokładnie w miejscu montażu. Przy sprawie mogącej mieć znaczenie prawne warto przed demontażem skonsultować się z Policją lub specjalistą.

Czy mogę wziąć lokalizator do ręki?

Jeżeli nie jest to konieczne, lepiej go nie dotykać. Jeśli trzeba go zabezpieczyć, użyj nowych rękawiczek i ogranicz kontakt do minimum.

W co zapakować znaleziony lokalizator?

Jeżeli urządzenie jest suche i może być badane pod kątem śladów biologicznych, dobrym rozwiązaniem jest czysta papierowa koperta, papierowa torba albo kartonowe opakowanie. Szczelny plastik może zatrzymywać wilgoć i sprzyjać degradacji materiału biologicznego.

Czy papierowa koperta zablokuje sygnał GPS lub GSM?

Nie. Papier chroni fizycznie przedmiot i jest właściwy z punktu widzenia wielu śladów biologicznych, ale nie izoluje urządzenia od sieci komórkowej czy Bluetooth. Aktywne urządzenie może wymagać odrębnego zabezpieczenia radiowego.

Czy można ustalić, kto kupił albo używał lokalizatora?

Czasami analiza urządzenia może dostarczyć informacji pozwalających prowadzić dalsze ustalenia, ale sam numer seryjny, IMEI czy karta SIM nie gwarantują wskazania osoby odpowiedzialnej za montaż.

Czy raport detektywa może być później przydatny?

Tak, szczególnie gdy zawiera dokumentację fotograficzną, dokładne miejsce ujawnienia, opis urządzenia i przebieg kontroli. Arcanum wykonuje kontrole samochodów z dokumentacją i raportem obejmującym ustalenia techniczne.

Znalazłeś urządzenie? Najważniejsze jest to, co zrobisz w pierwszych minutach

Samo znalezienie lokalizatora GPS albo podsłuchu może być bardzo istotne, ale jego wartość zależy również od sposobu dalszego postępowania. Najlepszym działaniem nie jest natychmiastowe rozkręcanie urządzenia ani próba samodzielnego ustalenia, kto je kupił.

Najpierw trzeba zachować miejsce ujawnienia, zrobić dobrą dokumentację i nie zniszczyć śladów. Jeżeli urządzenie zostaje zabezpieczone, suchy przedmiot powinien trafić do czystego papierowego opakowania, a nie szczelnego plastiku, jeżeli chcemy chronić potencjalny materiał biologiczny. Dopiero później można przejść do analizy technicznej i ustalania pochodzenia sprzętu.

Biuro Detektywistyczne Arcanum wykonuje sprawdzenie samochodów pod kątem lokalizatorów GPS i innych urządzeń śledzących na terenie całej Polski. Kontrola może obejmować inspekcję pojazdu, analizę transmisji, identyfikację znalezionego urządzenia oraz przygotowanie dokumentacji z wykonanych czynności.
Jak znaleźć kogoś po numerze telefonu? Co naprawdę można ustalić

Numer telefonu bywa jedyną informacją, jaką mamy o drugiej osobie. Ktoś zadzwonił, napisał wiadomość, wystawił ogłoszenie, kontakt urwał się po transakcji albo po latach pozostał tylko stary numer. Naturalne pytanie brzmi wtedy: czy po numerze telefonu da się ustalić, kto za nim stoi?

Czasami tak. Nie dlatego jednak, że istnieje jedna baza, do której wpisujemy numer i otrzymujemy imię, nazwisko, adres oraz aktualną lokalizację właściciela. W praktyce numer telefonu jest punktem wyjścia do dalszych ustaleń. Jeżeli dana osoba używała go publicznie, pozostawiła z nim powiązane ogłoszenia, profile, dane firmowe albo inne ślady w internecie, można niekiedy dojść do bardzo konkretnych informacji. W innych przypadkach numer nie prowadzi praktycznie do niczego.

Trzeba też od razu rozdzielić dwie rzeczy: ustalenie, do kogo może należeć numer, oraz namierzenie miejsca, w którym obecnie znajduje się telefon. To nie jest to samo.

Co można znaleźć po numerze telefonu?

Najwięcej zależy od tego, jak numer był wcześniej używany. Numer przedsiębiorcy, przedstawiciela handlowego czy osoby regularnie publikującej ogłoszenia pozostawia zwykle więcej publicznych śladów niż prywatny numer używany wyłącznie do rozmów z rodziną.

W zależności od konkretnego przypadku numer może prowadzić do imienia lub nazwiska, nazwy firmy, dawnych i aktualnych ogłoszeń, profili społecznościowych, stron internetowych, komentarzy, ofert sprzedaży albo innych publicznych materiałów. Czasami pozwala również ustalić miejscowość, branżę lub środowisko związane z użytkownikiem numeru.

Nie oznacza to jednak, że każda informacja znaleziona przy danym numerze jest aktualna albo prawdziwa. Numer mógł zmienić właściciela, zostać przeniesiony do innego operatora, wcześniej należeć do firmy albo zostać podany przez kogoś błędnie.

Dlatego samo znalezienie nazwiska obok numeru to jeszcze nie koniec ustaleń. Najważniejsza jest weryfikacja, czy dane rzeczywiście dotyczą osoby, której szukamy.

Najprostszy krok: sprawdzenie numeru w wyszukiwarce

Wbrew pozorom zwykła wyszukiwarka jest często jednym z najbardziej użytecznych narzędzi. Google samo udostępnia w aplikacji Telefon funkcję odwrotnego wyszukiwania nieznanego numeru, która w praktyce otwiera wyszukiwarkę z wpisanym numerem. Ma to pomóc sprawdzić publiczne informacje dotyczące dzwoniącego.

Warto sprawdzić kilka zapisów tego samego numeru, na przykład:

  • z prefiksem +48,
  • bez prefiksu,
  • ze spacjami i bez spacji,
  • numer wpisany w cudzysłowie, aby wyszukiwarka szukała dokładnego ciągu cyfr.

To prosta czynność, ale może ujawnić starsze ogłoszenie, wizytówkę, stronę firmy, forum albo dokument, którego użytkownik numeru dawno już nie kojarzy z tym telefonem.

Google oferuje nawet użytkownikom narzędzie pozwalające sprawdzić, czy ich własny numer telefonu pojawia się w wynikach wyszukiwania, co dobrze pokazuje, że numery rzeczywiście mogą pozostawać publicznie widoczne na różnych stronach internetowych.

Ogłoszenia potrafią powiedzieć bardzo dużo

Numer telefonu przez lata może pojawiać się w różnych miejscach. Sprzedaż samochodu, wynajem mieszkania, działalność usługowa, oferta pracy czy sprzedaż przedmiotów może zostawić ślad, który po czasie nadal jest dostępny w wynikach wyszukiwania albo archiwalnych materiałach.

Jedno ogłoszenie może niewiele znaczyć. Kilka ogłoszeń dotyczących tej samej miejscowości, podobnych przedmiotów albo tego samego profilu sprzedażowego zaczyna już tworzyć pewien obraz.

W praktyce właśnie takie powiązania bywają bardziej wartościowe niż strony deklarujące, że po wpisaniu numeru „natychmiast znajdą właściciela”.

Trzeba jednak uważać na daty. Ogłoszenie sprzed sześciu lat nie potwierdza automatycznie, że numer nadal należy do tej samej osoby.

Czy po numerze telefonu można znaleźć kogoś na Facebooku lub w mediach społecznościowych?

Czasami numer prowadzi do konta w serwisie społecznościowym lub komunikatorze, ale zależy to od ustawień prywatności użytkownika oraz aktualnych zasad konkretnej platformy.

Niektóre osoby przez lata używają tego samego numeru do rejestracji kont, kontaktów z klientami i komunikatorów. Jeżeli część tych informacji jest publiczna, może powstać połączenie pomiędzy numerem a profilem.

Nie należy jednak traktować zdjęcia lub nazwy widocznej w komunikatorze jako pewnego dowodu tożsamości. Nazwę można wpisać dowolnie, zdjęcie może przedstawiać inną osobę, a numer mógł wcześniej należeć do kogoś innego.

To może być wskazówka, ale nie zawsze potwierdzenie.

Aplikacje typu „kto dzwonił” też mają ograniczenia

Istnieje wiele serwisów i aplikacji opisujących numery telefonów. Część z nich wykorzystuje zgłoszenia użytkowników, publiczne źródła albo własne bazy identyfikacji połączeń.

Google także korzysta z różnych sygnałów, aby oznaczać numery firmowe lub potencjalny spam, ale samo zaznacza, że system Caller ID służy przede wszystkim rozpoznawaniu firm oraz podejrzanych połączeń.

Jeżeli przy numerze pojawia się nazwa przedsiębiorstwa, może to być cenna informacja. Gorzej, gdy serwis pokazuje imię osoby prywatnej. Taki wpis może pochodzić z danych społecznościowych, starej książki kontaktów albo zgłoszenia innego użytkownika.

Dlatego profesjonalne ustalenie nie powinno kończyć się zdaniem: „aplikacja pokazała Jan Kowalski, więc numer należy do Jana Kowalskiego”.

Taką informację trzeba potwierdzić w innych, niezależnych źródłach.

Czy można ustalić imię i nazwisko właściciela numeru?

Tak, w części spraw jest to możliwe, ale nie ma gwarancji.

Najłatwiejsze są sytuacje, w których numer był publicznie wykorzystywany. Jeżeli prowadzi do strony firmowej, ogłoszeń, profilu zawodowego, działalności gospodarczej albo kilku niezależnych źródeł wskazujących tę samą osobę, ustalenie może być stosunkowo proste.

Trudniej jest przy numerach używanych prywatnie, kartach prepaid, numerach niedawno aktywowanych albo numerach, których właściciel świadomie ogranicza swoją obecność w internecie.

W takich przypadkach sam numer może być niewystarczający i potrzebne są inne informacje: przybliżony wiek, miejscowość, pseudonim, adres e-mail, okoliczności kontaktu albo dane dotyczące sprawy.

Im więcej zgodnych elementów, tym większa możliwość prawidłowej identyfikacji.

Czy po numerze telefonu można znaleźć adres?

Samo posiadanie numeru nie daje automatycznego dostępu do prywatnego adresu właściciela.

Adres może jednak pojawić się publicznie razem z numerem, na przykład przy działalności gospodarczej, ofercie usługowej, ogłoszeniu lub innym materiale pozostawionym w internecie. W takim przypadku nie jest to „odczytanie adresu z numeru telefonu”, lecz znalezienie publicznego źródła łączącego te informacje.

Jeżeli chodzi o aktualne miejsce zamieszkania osoby prywatnej, sytuacja jest znacznie bardziej złożona. Numer telefonu może być jednym z punktów wyjścia, ale zwykle potrzebne są dalsze ustalenia i potwierdzenie informacji w innych źródłach.

Czy można zlokalizować kogoś po numerze telefonu?

To jeden z największych mitów związanych z tym tematem.

Zwykła osoba nie może wpisać numeru telefonu do strony internetowej i zobaczyć na mapie, gdzie znajduje się jego właściciel.

Telefon rzeczywiście komunikuje się z siecią operatora, a współczesne urządzenia posiadają GPS. Nie oznacza to jednak, że informacje o ich położeniu są publicznie dostępne.

Dostęp do danych telekomunikacyjnych operatora odbywa się na podstawie odpowiednich uprawnień i procedur. Z kolei lokalizacja GPS może być udostępniana właścicielowi urządzenia lub innym osobom za pośrednictwem odpowiednich usług, ale wymaga konfiguracji i dostępu do takiego systemu.

Dlatego strony obiecujące „lokalizację dowolnego telefonu po numerze” należy traktować bardzo ostrożnie. W najlepszym razie mogą próbować nakłonić właściciela telefonu do świadomego udostępnienia lokalizacji. W gorszym przypadku służą do zbierania danych, pobierania opłat albo wprowadzania użytkownika w błąd.

Numer telefonu a lokalizacja telefonu to dwie różne sprawy

To rozróżnienie jest szczególnie ważne.

Jeżeli ustalimy, że numer należy prawdopodobnie do konkretnej osoby z Poznania, nie oznacza to, że wiemy, gdzie ta osoba znajduje się w tej chwili. Mogła być w Warszawie, za granicą albo zmienić miejsce zamieszkania kilka miesięcy wcześniej.

Podobnie numer kierunkowy czy dane operatora nie wskazują obecnej lokalizacji użytkownika telefonu.

Identyfikacja właściciela numeru jest zagadnieniem informacyjnym. Bieżące położenie urządzenia to zagadnienie techniczne i telekomunikacyjne.

Mieszanie tych dwóch rzeczy jest jednym z powodów, dla których w internecie pojawia się tak wiele błędnych porad dotyczących „namierzania po numerze”.

Czy detektyw może znaleźć osobę po numerze telefonu?

Numer telefonu może być bardzo dobrym początkiem sprawy detektywistycznej, ale prywatny detektyw również nie posiada magicznej wyszukiwarki pokazującej wszystkie dane abonenta.

Profesjonalne ustalenia polegają na analizie wielu źródeł i powiązań. Numer może zostać zestawiony z informacjami przekazanymi przez klienta, publicznymi materiałami, aktywnością w internecie, danymi dotyczącymi działalności gospodarczej, wcześniejszymi miejscami pobytu oraz innymi informacjami uzyskanymi legalnie podczas prowadzenia sprawy.

W przypadku poszukiwania osoby sama identyfikacja właściciela numeru często jest dopiero pierwszym krokiem. Kolejnym może być ustalenie, czy podane informacje są nadal aktualne oraz czy osoba rzeczywiście przebywa w ustalonym miejscu.

Biuro Detektywistyczne Arcanum prowadzi poszukiwanie osób i ustalanie miejsca pobytu na terenie całej Polski. W ramach takich spraw wykorzystywana jest analiza informacji, powiązań oraz, jeżeli wymaga tego sytuacja, dalsze czynności pozwalające potwierdzić ustalenia.

Kiedy numer telefonu daje naprawdę dobry punkt zaczepienia?

Najlepsze efekty daje numer, który był aktywnie używany przez dłuższy czas i pojawiał się w różnych kontekstach. Im więcej publicznych śladów powstało wokół niego, tym większa szansa na ustalenie właściciela.

Znacznie trudniejsze są numery używane krótko, numery wykorzystywane wyłącznie prywatnie, nowe karty SIM oraz sytuacje, w których osoba celowo ogranicza informacje o sobie.

Warto też pamiętać, że sam numer może być sfałszowany podczas połączenia. Technika określana jako spoofing Caller ID pozwala sprawić, że na ekranie telefonu pojawi się numer inny niż rzeczywisty numer osoby dzwoniącej. Jeżeli sprawa dotyczy oszustwa lub gróźb telefonicznych, nie należy więc automatycznie zakładać, że numer widoczny w historii połączeń rzeczywiście należał do sprawcy.

Jakich stron lepiej unikać?

Największą ostrożność powinny wzbudzić serwisy obiecujące natychmiastowe podanie pełnego nazwiska, adresu i aktualnej pozycji telefonu tylko po wpisaniu numeru.

Jeżeli strona po kilku animacjach „skanowania sieci GSM” pokazuje komunikat, że lokalizacja została znaleziona, ale trzeba zapłacić albo podać własne dane, nie oznacza to, że serwis rzeczywiście zlokalizował telefon.

Nie istnieje publiczny dostęp do infrastruktury operatorów pozwalający dowolnemu użytkownikowi śledzić abonenta w czasie rzeczywistym.

Warto również uważać z podawaniem własnego numeru telefonu, adresu e-mail i danych karty płatniczej przypadkowym usługom typu reverse lookup. Czasami próbując znaleźć informacje o kimś innym, użytkownik sam przekazuje znacznie więcej informacji o sobie.

Co zrobić, gdy numer telefonu jest jedynym śladem?

Najpierw warto zachować wszystkie informacje związane z kontaktem: numer, daty połączeń, SMS-y, wiadomości, nazwę profilu, treść ogłoszenia lub miejsce, w którym numer został znaleziony. Sam kontekst potrafi być równie ważny jak cyfry.

Następnie należy sprawdzić publiczne źródła i ocenić, czy znalezione informacje wzajemnie się potwierdzają. Jeżeli jedna strona wskazuje nazwisko, druga tę samą miejscowość, a trzecia ten sam numer przy działalności gospodarczej, powstaje znacznie mocniejsze powiązanie niż pojedynczy wpis w przypadkowej bazie.

Jeżeli sprawa ma znaczenie prawne, dotyczy oszustwa, dłużnika, zerwanego kontaktu, osoby poszukiwanej albo trzeba potwierdzić aktualne miejsce pobytu, sensowniejsze może być przeprowadzenie pełniejszych ustaleń zamiast dalszego przeszukiwania kolejnych „wyszukiwarek numerów”.

Najczęściej zadawane pytania

Jak znaleźć kogoś po numerze telefonu?

Najpierw warto sprawdzić numer w wyszukiwarce i publicznych źródłach. Numer może prowadzić do ogłoszeń, strony firmy, profilu, komentarzy albo innych informacji. Wyniki trzeba jednak zweryfikować, ponieważ numer mógł zmienić właściciela lub dane mogą być nieaktualne.

Czy można znaleźć kogoś po numerze telefonu za darmo?

Część podstawowych ustaleń można wykonać samodzielnie, korzystając z publicznych wyników wyszukiwania i legalnie dostępnych informacji. Nie istnieje jednak darmowa publiczna baza pokazująca pełne dane każdego właściciela telefonu.

Jak sprawdzić, do kogo należy numer telefonu?

Jeżeli numer jest publicznie związany z firmą, ogłoszeniem lub profilem, znalezienie właściciela może być stosunkowo łatwe. W przypadku prywatnego numeru nie zawsze będzie to możliwe bez dodatkowych informacji.

Czy można sprawdzić imię i nazwisko po numerze telefonu?

Czasami tak, jeśli istnieją publiczne materiały łączące numer z konkretną osobą. Sama informacja z jednej niezweryfikowanej bazy nie powinna być traktowana jako pewne ustalenie.

Czy można znaleźć adres po numerze telefonu?

Nie istnieje publiczna baza, która automatycznie poda prywatny adres właściciela numeru. Adres może jednak występować w publicznych źródłach powiązanych z numerem, szczególnie przy działalności gospodarczej lub wcześniejszych ogłoszeniach.

Czy można namierzyć telefon po samym numerze?

Nie w sposób przedstawiany przez internetowe „lokalizatory numerów”. Bieżąca lokalizacja telefonu nie jest publiczną informacją dostępną każdej osobie znającej numer.

Czy detektyw może ustalić właściciela numeru?

W uzasadnionej sprawie numer telefonu może być jednym z elementów pozwalających na identyfikację osoby. Detektyw nie ma jednak automatycznego dostępu do tajnych danych operatora. Ustalenia wymagają analizy dostępnych informacji i ich weryfikacji.

Jak znaleźć osobę po numerze telefonu: najważniejszy wniosek

Numer telefonu może prowadzić do konkretnej osoby, ale jego wartość zależy od tego, jakie ślady właściciel pozostawił wcześniej. Czasami wystarczy kilka minut, aby znaleźć działalność gospodarczą lub stare ogłoszenie. Innym razem nawet rozbudowana analiza nie pozwoli wiarygodnie wskazać właściciela.

Największym błędem jest wiara w jeden wynik. Prawidłowe ustalenie polega na łączeniu kilku niezależnych informacji i sprawdzaniu, czy rzeczywiście dotyczą tej samej osoby.

Jeżeli numer jest jedynym śladem w ważnej sprawie, Biuro Detektywistyczne Arcanum prowadzi ustalenia i poszukiwania osób na terenie całej Polski.

Jak znaleźć autora opinii w Google? Czy da się ustalić, kto ją napisał?

Negatywna opinia w Google nie zawsze pochodzi od niezadowolonego klienta. Czasem firma podejrzewa byłego pracownika, konkurenta, skonfliktowanego kontrahenta albo osobę, która nigdy nie korzystała z jej usług. Problem zaczyna się wtedy, gdy profil autora nie mówi prawie nic: zdjęcie jest przypadkowe, nazwa wygląda jak pseudonim, a treść opinii zawiera zarzuty mogące szkodzić reputacji firmy.

Czy w takiej sytuacji można sprawdzić, kto naprawdę napisał opinię? Czasami tak, ale nie istnieje przycisk ani wyszukiwarka, która po kliknięciu pokaże właścicielowi firmy imię, nazwisko, adres e-mail czy adres IP autora. Identyfikacja zwykle polega na analizie informacji pozostawionych publicznie przez konto, treści samej opinii, historii aktywności użytkownika i danych, które firma już posiada w związku z obsługą klientów. W trudniejszych sprawach potrzebne są dalsze ustalenia albo formalna droga prawna.

Czy opinia w Google jest anonimowa?

Nie do końca. Google informuje wprost, że opinie w Mapach Google są publiczne i nie można publikować ich całkowicie anonimowo. Przy opinii widoczna jest nazwa profilu autora, a w zależności od ustawień również zdjęcie i inne publiczne aktywności. Z profilu można niekiedy zobaczyć wcześniejsze opinie, zdjęcia i inne materiały publikowane przez danego użytkownika.

To jednak nie oznacza, że nazwa widoczna przy opinii musi być prawdziwym imieniem i nazwiskiem. Google umożliwia części użytkowników posługiwanie się w Mapach i wyszukiwarce niestandardową nazwą i zdjęciem. W praktyce właściciel firmy może więc widzieć profil podpisany pseudonimem lub nazwą, która sama w sobie nie pozwala ustalić konkretnej osoby.

Dlatego warto rozróżnić dwie rzeczy. Google może posiadać więcej informacji związanych z kontem, ale osoba oglądająca opinię widzi tylko dane udostępnione publicznie.

Od czego zacząć, gdy chcemy ustalić autora opinii?

Najpierw od zabezpieczenia tego, co jest dostępne w tej chwili. Opinie można edytować lub usuwać, użytkownik może również zmienić nazwę i zdjęcie profilu. Jeżeli sprawa jest poważna, warto zachować zrzuty ekranu całej opinii, nazwy autora, zdjęcia profilowego, daty publikacji, oceny, adresu profilu oraz widocznej historii aktywności.

Nie chodzi o samo „zrobienie screena”. Ważne jest zachowanie kontekstu. Jeżeli później okaże się, że profil zmienił nazwę albo opinia została usunięta, materiał dokumentujący pierwotny stan może być znacznie bardziej wartościowy niż samo przepisanie jej treści.

W przypadku firm dobrze jest równolegle zachować wiadomości, reklamacje i inne kontakty z okresu poprzedzającego publikację opinii. Czasami właśnie chronologia pozwala zawęzić krąg osób znacznie szybciej niż sam profil Google.

Profil autora potrafi powiedzieć więcej niż jego nazwa

Najczęstszym błędem jest skupienie się wyłącznie na nazwie użytkownika. Tymczasem więcej informacji może dać cały wzorzec aktywności konta.

Jeżeli profil jest publiczny, warto sprawdzić, jakie miejsca autor wcześniej oceniał, w jakich miejscowościach publikował, jakie zdjęcia dodawał i czy pojawiają się tam charakterystyczne powiązania. Google wskazuje, że publiczne treści użytkownika mogą obejmować między innymi opinie, zdjęcia, filmy i inne elementy profilu.

Przykładowo użytkownik może wystawić opinię firmie w Krakowie, ale jego pozostałe recenzje dotyczą regularnie niewielkiej miejscowości pod Wrocławiem. Może oceniać konkretne lokale znajdujące się blisko siebie albo publikować zdjęcia pozwalające określić środowisko, w którym się porusza. Sam taki fakt niczego jeszcze nie dowodzi, ale w połączeniu z innymi informacjami może stać się istotną wskazówką.

Podobnie wygląda analiza nazwy i zdjęcia profilowego. Ten sam pseudonim, fotografia albo charakterystyczny sposób podpisywania konta może występować również na innych publicznie dostępnych stronach. Ważne jest jednak, aby nie kończyć ustalenia na pierwszym podobieństwie. Dwa konta o tej samej nazwie nie muszą należeć do tej samej osoby.

Sama treść opinii często zawiera najlepsze wskazówki

W praktyce jedna z najbardziej wartościowych części analizy zaczyna się od przeczytania opinii nie pod kątem tego, czy jest prawdziwa, ale jakie informacje musiał posiadać jej autor.

Jeżeli ktoś opisuje konkretny dzień, rozmowę z określonym pracownikiem, przedmiot zamówienia, wartość usługi, etap reklamacji albo zdarzenie, które dotyczyło tylko niewielkiej liczby klientów, krąg możliwych autorów szybko się zawęża.

Czasami autor sam ujawnia znacznie więcej, niż zamierzał. Pisze na przykład, że „czekał trzy tygodnie”, „rozmawiał z właścicielem w poniedziałek”, „odbierał samochód po godzinie 17” albo „nie otrzymał zwrotu zaliczki”. Takie szczegóły można porównać z dokumentacją firmy, oczywiście w zakresie informacji, które przedsiębiorca już legalnie posiada.

Istotny może być również sposób pisania. Charakterystyczne zwroty, powtarzające się błędy językowe czy określenia używane wcześniej w korespondencji są wskazówkami, ale nie powinny być traktowane jako samodzielny dowód autorstwa. Analiza językowa ma sens dopiero wtedy, gdy potwierdza inne ustalenia.

Porównanie opinii z danymi firmy

Jeżeli recenzent twierdzi, że był klientem, firma zazwyczaj dysponuje jakimś śladem obsługi: zamówieniem, rezerwacją, korespondencją, fakturą, reklamacją albo zapisem kontaktu.

Brak takiego śladu również może mieć znaczenie, ale trzeba zachować ostrożność. Klient mógł korzystać z usługi pod innymi danymi, towarzyszyć osobie zamawiającej usługę albo opisywać zdarzenie sprzed okresu objętego aktualnym systemem firmy.

Znacznie ciekawsza jest sytuacja, gdy opinia zawiera szczegóły pozwalające wskazać konkretną transakcję, a opisane okoliczności odpowiadają jednej osobie. Nadal nie oznacza to automatycznie, że ustalenie autora jest zakończone, ale pojawia się konkretny kierunek dalszej weryfikacji.

Fałszywa opinia, konkurencja albo były pracownik

Szczególnej uwagi wymagają opinie publikowane przez osoby, które prawdopodobnie nigdy nie były klientami.

Google zabrania między innymi publikowania opinii nieopartych na rzeczywistych doświadczeniach, tworzenia treści z wielu kont przez jedną osobę, manipulowania ocenami oraz publikowania treści dotyczących konkurencyjnej firmy w celu podważenia jej reputacji. Konflikt interesów może dotyczyć także obecnych lub byłych pracowników oraz innych powiązań zawodowych.

Jeżeli więc kilka kont w krótkim czasie wystawia podobne oceny, używa zbliżonego języka albo atakuje tę samą firmę po konkretnym sporze, warto analizować je jako całość, a nie jako niezależne zdarzenia.

Czas publikacji, podobieństwo sformułowań, miejsca oceniane przez poszczególne profile oraz ich wcześniejsza aktywność mogą ujawnić powiązania niewidoczne przy oglądaniu pojedynczej opinii.

Czy można sprawdzić adres e-mail albo IP autora opinii?

Nie z poziomu Google Maps.

Właściciel firmy nie otrzymuje wraz z opinią adresu e-mail, numeru telefonu ani adresu IP osoby, która ją opublikowała. Nie ma też legalnej usługi Google pozwalającej przedsiębiorcy wpisać profil recenzenta i pobrać dane właściciela konta.

Logo Google

Google może posiadać określone dane związane z kontem i jego aktywnością, ale ich udostępnianie podlega procedurom prawnym. Firma opisuje osobne mechanizmy obsługi żądań organów państwowych oraz formalnych wniosków o dane w postępowaniach cywilnych. Zakres możliwych do uzyskania informacji zależy od podstawy prawnej, rodzaju postępowania i tego, jakie dane są jeszcze dostępne.

Dlatego obietnice w rodzaju „ustalimy IP każdego autora opinii Google” powinny wzbudzać ostrożność. Detektyw nie posiada specjalnego dostępu do serwerów Google i nie może legalnie pobrać niepublicznych danych konta tylko dlatego, że prowadzi sprawę na zlecenie klienta.

Co może ustalić prywatny detektyw?

W tego rodzaju sprawach praca detektywa polega przede wszystkim na łączeniu informacji, które osobno wydają się mało istotne. Analizuje się publiczny profil, historię aktywności, powiązania, chronologię, treść opinii oraz informacje przekazane przez klienta. W zależności od sytuacji mogą dochodzić inne legalne źródła oraz czynności pozwalające potwierdzić lub wykluczyć określoną osobę.

Największa różnica między przypadkowym „szukaniem w Google” a profesjonalnym ustaleniem polega na weryfikacji. Znalezienie profilu na Facebooku o takim samym pseudonimie jeszcze niczego nie przesądza. Potrzebny jest ciąg zgodnych informacji, który pozwala ocenić, czy rzeczywiście chodzi o tę samą osobę.

W sprawach biznesowych istotna jest też dokumentacja. Jeżeli ustalenia mają później trafić do prawnika albo być wykorzystane w postępowaniu, liczy się nie tylko odpowiedź na pytanie „kto to był”, ale również możliwość pokazania, na jakiej podstawie doszliśmy do takiego wniosku.

Biuro Detektywistyczne Arcanum prowadzi również niestandardowe sprawy dla firm oraz zajmuje się zbieraniem dowodów w sprawach gospodarczych i karnych na terenie całej Polski.

Czy Google usunie fałszywą opinię?

Może, jeżeli opinia narusza zasady Google. Sama negatywna ocena albo fakt, że przedsiębiorca nie zgadza się z jej treścią, nie wystarczą.

Google wyraźnie zaznacza, że do usunięcia kwalifikują się opinie naruszające zasady, na przykład spam, fałszywe zaangażowanie, treści obraźliwe, podszywanie się, nieuprawnione publikowanie danych osobowych albo inne zabronione treści. Jeżeli Google po pierwszym zgłoszeniu uzna, że opinia nie narusza zasad, właściciel profilu firmy może obecnie skorzystać z jednorazowego odwołania w narzędziu zarządzania opiniami.

Ważne jest więc, aby zgłoszenie opierało się na konkretnym naruszeniu zasad, a nie na stwierdzeniu „ta opinia jest dla nas krzywdząca”.

Jeżeli istnieją podstawy, by sądzić, że konto nie opisuje rzeczywistego doświadczenia, pochodzi od konkurencji, publikuje seryjnie fałszywe recenzje albo zawiera bezpodstawne oskarżenia o nieuczciwe lub przestępcze działania, warto dokładnie wskazać, na czym polega problem. Zasady Google wprost obejmują takie przypadki.

Czego nie robić po otrzymaniu podejrzanej opinii?

Najgorszym rozwiązaniem jest publiczne oskarżenie przypadkowej osoby tylko dlatego, że „wszystko do niej pasuje”. Profil może zostać błędnie powiązany, a publiczne ujawnianie danych innej osoby może stworzyć kolejny problem zamiast rozwiązać pierwszy.

Nie warto również rozpoczynać publicznej kłótni z recenzentem. Z punktu widzenia późniejszego ustalania faktów znacznie lepiej najpierw zabezpieczyć opinię, profil i dostępne materiały, a dopiero później zdecydować o odpowiedzi, zgłoszeniu do Google lub dalszych krokach.

Podobnie należy unikać „odbijania” negatywnej opinii sztucznymi pozytywnymi recenzjami. Google traktuje kupowane i fikcyjne opinie jako manipulowanie ocenami i może nałożyć ograniczenia również na sam profil firmy.

Jak w praktyce wygląda ustalanie autora opinii Google?

Najczęściej nie ma jednego przełomowego elementu. Rezultat powstaje z kilku drobnych ustaleń.

Profil wskazuje pewien obszar geograficzny. Treść opinii pasuje do konkretnej reklamacji. Autor używa nazwy, którą posługuje się również w innym miejscu. Publikacja następuje kilka godzin po konflikcie z klientem albo byłym pracownikiem. Inne opinie profilu pokazują jego powiązania z określonym środowiskiem lub branżą.

Każdy z tych elementów oddzielnie może być przypadkiem. Jeżeli jednak zaczynają prowadzić do tej samej osoby, można przejść do dalszej weryfikacji.

W innych sprawach profil jest niemal pusty, nazwa przypadkowa, nie ma wcześniejszych opinii ani zdjęć, a tekst jest bardzo ogólny. Wtedy możliwości identyfikacji na podstawie źródeł otwartych są znacznie mniejsze.

Nie każdą opinię da się przypisać do konkretnej osoby. Profesjonalne podejście polega również na tym, aby uczciwie powiedzieć klientowi, kiedy zgromadzone informacje nie pozwalają na wiarygodne wskazanie autora.

Najczęściej zadawane pytania

Jak sprawdzić, kto napisał opinię w Google?

Najpierw należy przeanalizować publiczny profil autora, jego wcześniejsze opinie, zdjęcia, miejsca aktywności oraz treść samej recenzji. Następnie można zestawić te informacje z okolicznościami znanymi firmie. Sama nazwa profilu zazwyczaj nie wystarcza.

Czy można znaleźć autora opinii Google po pseudonimie?

Czasami. Jeżeli dana osoba korzysta z tego samego pseudonimu w innych publicznych serwisach, może to stworzyć kierunek identyfikacji. Zbieżność samej nazwy nie jest jednak wystarczającym potwierdzeniem tożsamości.

Czy właściciel firmy widzi e-mail osoby wystawiającej opinię?

Nie. Publiczna opinia nie pokazuje przedsiębiorcy adresu e-mail, numeru telefonu ani adresu IP autora.

Czy detektyw może ustalić autora fałszywej opinii?

W wielu przypadkach można przeprowadzić ustalenia na podstawie publicznych informacji, treści opinii, powiązań oraz materiałów klienta. Skuteczność zależy jednak od ilości śladów pozostawionych przez autora. Nie ma legalnej metody gwarantującej identyfikację każdego konta.

Czy Google poda dane autora opinii?

Nie na zwykłą prośbę właściciela firmy. Dostęp do niepublicznych danych użytkownika wymaga odpowiedniej procedury prawnej, a zakres ewentualnie udostępnianych informacji zależy od konkretnej sprawy i obowiązujących przepisów.

Czy można usunąć opinię osoby, która nigdy nie była klientem?

Można ją zgłosić, jeżeli istnieją podstawy do uznania, że nie opisuje rzeczywistego doświadczenia lub narusza inne zasady Google. Ostateczną decyzję o usunięciu podejmuje Google.

Podsumowanie

Ustalenie autora opinii w Google jest możliwe w części przypadków, ale zwykle nie polega na zdobyciu jednego ukrytego danych z konta. Najwięcej informacji daje połączenie analizy profilu, historii aktywności, treści recenzji, jej czasu publikacji oraz okoliczności znanych firmie.

Jeżeli autor pozostawił wystarczająco dużo publicznych śladów, kolejne informacje mogą prowadzić do konkretnej osoby. Jeżeli konto jest świeże, pozbawione historii i używa przypadkowej nazwy, możliwości są znacznie bardziej ograniczone i czasem potrzebna jest formalna droga prawna.

W sprawach, w których opinia może być elementem działania konkurencji, konfliktu z byłym pracownikiem, pomówienia lub celowego szkodzenia reputacji firmy, warto przede wszystkim zachować materiał i dopiero potem podejmować dalsze kroki.

Czy ktoś korzysta z mojego Wi-Fi? Jak sprawdzić router i podłączone urządzenia

Nieznane urządzenie na liście klientów routera potrafi wzbudzić spory niepokój. Szczególnie wtedy, gdy wcześniej pojawiły się podejrzenia dotyczące dostępu do prywatnych danych, kamer, telefonu albo innych urządzeń w domu czy biurze.

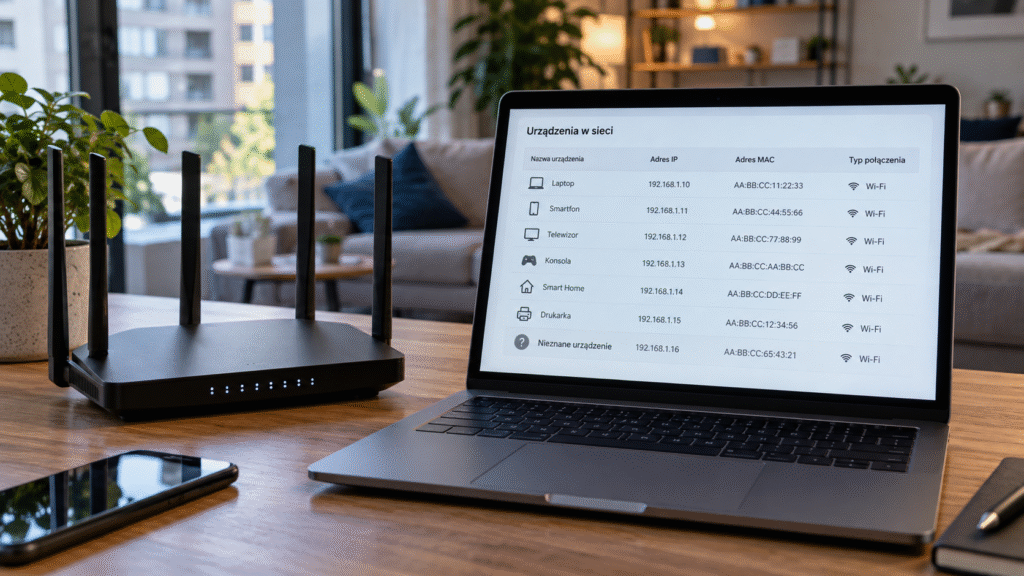
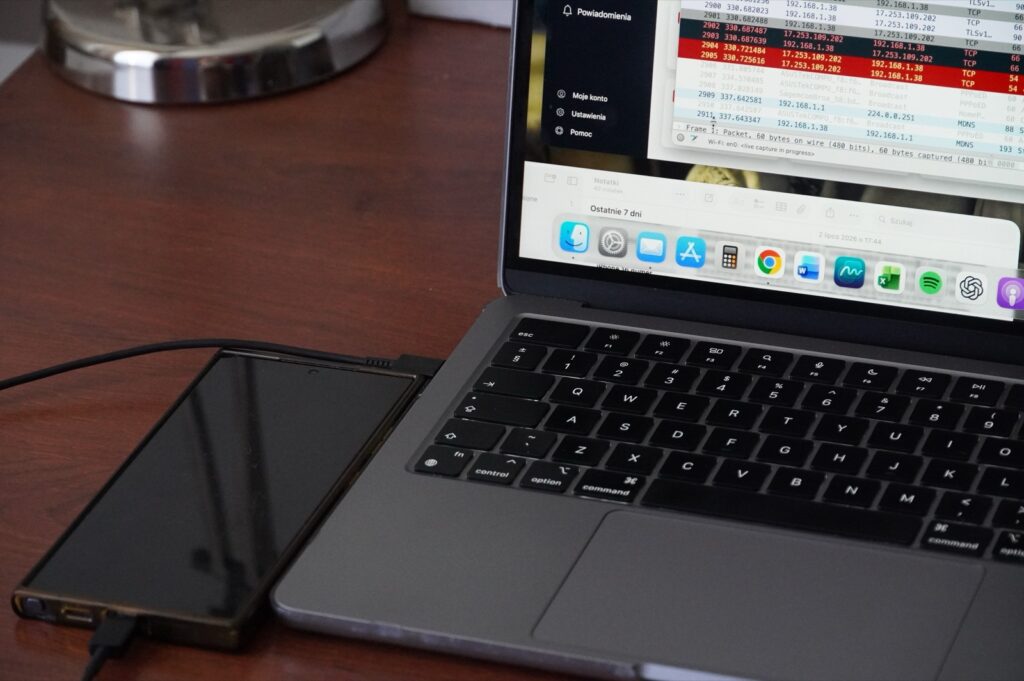
Laptop podłączony do routera oraz menu routera

Problem polega na tym, że sama lista wyświetlana przez router często jest źle interpretowana. Pozycja o nazwie „Unknown”, nierozpoznany adres MAC albo urządzenie opisane nazwą producenta układu sieciowego nie oznaczają jeszcze, że ktoś włamał się do Wi-Fi.

Nowoczesna sieć domowa potrafi zawierać kilkanaście lub kilkadziesiąt urządzeń. Telefony, telewizory, drukarki, zegarki, odkurzacze, kamery, głośniki, dekodery, wzmacniacze Wi-Fi i urządzenia smart home nie zawsze przedstawiają się routerowi nazwą, którą znamy z obudowy.

Do tego dochodzi randomizacja adresów MAC stosowana przez współczesne telefony i komputery. Ten sam iPhone może więc nie pojawić się w routerze pod sprzętowym adresem zapisanym na urządzeniu.

Dlatego pytanie „kto korzysta z mojego Wi-Fi?” powinno prowadzić do identyfikacji urządzeń, a nie do automatycznego uznawania każdego nierozpoznanego wpisu za intruza.

Co właściwie pokazuje router?

Najpierw trzeba ustalić, jaką listę oglądamy.

Interfejsy routerów używają różnych nazw:

  • Connected devices
  • Clients
  • Wireless clients
  • DHCP clients
  • Attached devices
  • Network map

Nie zawsze są to dokładnie te same informacje.

Lista klientów Wi-Fi może pokazywać urządzenia aktualnie połączone radiowo z punktem dostępowym. Lista DHCP może natomiast zawierać urządzenie, które dostało adres IP wcześniej, ale w chwili sprawdzania nie jest już aktywnie połączone.

To ważna różnica.

Jeżeli telefon był w domu godzinę wcześniej, router może nadal przechowywać jego dzierżawę DHCP. Taki wpis nie oznacza, że urządzenie nadal znajduje się w sieci.

W bardziej rozbudowanych routerach można również sprawdzić czas ostatniej aktywności, rodzaj połączenia, poziom sygnału, przydzielony adres IP i czasem nazwę urządzenia.

Najbardziej wartościowa jest więc nie sama liczba pozycji na liście, lecz zestaw informacji o każdej z nich.

Jak sprawdzić urządzenia podłączone do Wi-Fi?

Najlepiej korzystać bezpośrednio z panelu administracyjnego routera albo oficjalnej aplikacji producenta.

Adres panelu zależy od modelu i konfiguracji. W sieciach domowych często jest to lokalny adres bramy sieciowej. Nie ma sensu zgadywać go na podstawie poradnika znalezionego w Internecie, ponieważ konkretny router może mieć inną konfigurację.

Po zalogowaniu należy znaleźć sekcję pokazującą urządzenia podłączone do sieci.

Dla każdej pozycji warto zanotować:

  • nazwę urządzenia lub hostname,
  • adres IP,
  • adres MAC,
  • połączenie Wi-Fi lub Ethernet,
  • pasmo 2,4 GHz, 5 GHz albo 6 GHz, jeżeli router to pokazuje,
  • poziom sygnału,
  • czas połączenia lub ostatnią aktywność.

Nie należy jeszcze niczego blokować.

Najpierw trzeba spróbować przypisać wpisy do rzeczywistych urządzeń.

Zacznij od inwentaryzacji własnego sprzętu

To znacznie skuteczniejsze niż szukanie „podejrzanego MAC-a”.

W typowym domu do routera mogą być podłączone nie tylko telefony i komputery. Często działają tam również telewizory, dekodery, konsole, drukarki, roboty sprzątające, kamery, urządzenia alarmowe, inteligentne gniazdka, żarówki, głośniki czy sterowniki ogrzewania.

Niektóre mogą pracować wyłącznie w paśmie 2,4 GHz i być praktycznie niewidoczne dla użytkownika na co dzień.

Dobrą metodą jest kontrolowane wyłączanie własnych urządzeń i obserwowanie zmian w panelu routera.

Wyłączamy telewizor z zasilania i sprawdzamy, który klient zniknął. Następnie drukarkę, kamerę, dekoder czy urządzenia smart home.

W ten sposób budujemy rzeczywistą mapę sieci.

Jeżeli po wyłączeniu wszystkich znanych urządzeń nadal pozostaje aktywny klient Wi-Fi, którego nie potrafimy wyjaśnić, dopiero wtedy wpis staje się interesujący.

Adres MAC nie jest już cyfrową tablicą rejestracyjną urządzenia

Przez lata adres MAC był bardzo przydatny do identyfikacji sprzętu. Pierwsza część adresu często wskazywała producenta interfejsu sieciowego.

Dzisiaj trzeba podchodzić do tego ostrożniej.

iPhone, iPad, Mac i inne urządzenia Apple mogą używać prywatnych adresów Wi-Fi zamiast sprzętowego MAC. W aktualnych systemach Apple dostępne są tryby adresu wyłączonego, stałego prywatnego lub rotowanego. W określonych konfiguracjach adres może się okresowo zmieniać.

Android również od wielu wersji wykorzystuje randomizację MAC. Google wskazuje, że na urządzeniach z Androidem 10 i nowszym użytkownik może zobaczyć zarówno sprzętowy adres MAC, jak i randomizowany adres używany dla konkretnej sieci Wi-Fi.

Ma to praktyczną konsekwencję.

Jeżeli w panelu routera widzimy adres MAC, którego nie znajdujemy w ustawieniach sprzętowych telefonu, nie oznacza to automatycznie, że jest to inne urządzenie.

Może to być ten sam telefon korzystający z prywatnego adresu Wi-Fi.

Dlaczego router pokazuje „Unknown”?

Router próbuje często przypisać nazwę na podstawie informacji dostarczanych przez klienta, adresu MAC lub własnej bazy producentów.

Jeżeli takich danych nie posiada, wyświetla ogólną nazwę:

„Unknown”, „Android”, „Device”, ciąg znaków albo sam adres MAC.

To normalne.

Szczególnie urządzenia IoT potrafią przedstawiać się bardzo mało czytelnie.

Nazwa producenta również może wprowadzać w błąd. Kamera, telewizor albo urządzenie smart home może korzystać z modułu Wi-Fi produkowanego przez zupełnie inną firmę niż producent widoczny na obudowie.

Dlatego identyfikacja urządzenia wyłącznie na podstawie nazwy producenta chipsetu jest niewystarczająca.

Co rzeczywiście powinno wzbudzić większą uwagę?

Znacznie bardziej interesujący jest klient, który:

pozostaje aktualnie połączony, nie odpowiada żadnemu znanemu urządzeniu, pojawia się ponownie mimo kontroli sprzętu i ma parametry wskazujące, że znajduje się w pobliżu.

Jeżeli router pokazuje poziom sygnału, może to być dodatkowa wskazówka. Bardzo mocny sygnał sugeruje urządzenie znajdujące się stosunkowo blisko punktu dostępowego, choć nie pozwala określić dokładnego miejsca.

Warto również obserwować zachowanie wpisu.

Czy jest aktywny przez całą dobę?

Czy pojawia się tylko w określonych godzinach?

Czy znika po odłączeniu konkretnego elementu wyposażenia?

Czy przesyła dane?

To daje więcej informacji niż sama nazwa klienta.

Nieznane urządzenie w Wi-Fi nie musi być podsłuchem

To ważne szczególnie przy kontrolach kontrinwigilacyjnych.

Kamera IP, rejestrator, miniaturowy moduł Wi-Fi czy inne urządzenie inwigilacyjne rzeczywiście mogą korzystać z lokalnej sieci.

Ale samo znalezienie nierozpoznanego klienta nie pozwala powiedzieć:

„to jest podsłuch”.

Najpierw trzeba zlokalizować jego źródło.

W profesjonalnym audycie można połączyć informacje z routera z analizą środowiska radiowego. Jeżeli podejrzane urządzenie komunikuje się przez Wi-Fi, kierunkowa analiza sygnału może pomóc ustalić, z której części pomieszczenia pochodzi emisja.

Podczas kontroli pomieszczeń Arcanum analizowane są między innymi transmisje Wi-Fi i Bluetooth, urządzenia elektroniczne oraz inne źródła sygnałów radiowych.

Czy osoba podłączona do mojego Wi-Fi może czytać moje wiadomości?

Nie działa to tak prosto.

Fakt, że obce urządzenie znajduje się w tej samej sieci lokalnej, nie oznacza automatycznie możliwości czytania WhatsAppa, poczty czy stron bankowych.

Biuro Detektywistyczne Arcanum, prywatny detektyw i wykrywanie podsłuchów

Duża część współczesnej komunikacji internetowej wykorzystuje szyfrowanie, a komunikatory takie jak WhatsApp czy Signal dodatkowo stosują szyfrowanie end-to-end.

Obecność w tej samej sieci zwiększa jednak powierzchnię ataku.

Obce urządzenie może próbować komunikować się z innymi urządzeniami lokalnymi, szukać źle zabezpieczonych usług, drukarek, kamer, dysków sieciowych czy urządzeń IoT.

Dlatego nierozpoznanego klienta nie należy ignorować, ale nie należy również przedstawiać go jako dowodu, że ktoś „widzi wszystko, co robimy w Internecie”.

To technicznie dwie różne rzeczy.

Samo sprawdzenie klientów Wi-Fi to za mało

Jeżeli istnieje podejrzenie ingerencji w sieć, trzeba sprawdzić również konfigurację routera.

I właśnie tutaj często znajdują się bardziej istotne informacje niż na samej liście klientów.

Hasło administratora

Hasło do Wi-Fi i hasło administratora routera to dwie różne rzeczy.

Pierwsze pozwala dołączyć do sieci.

Drugie pozwala zmieniać jej konfigurację.

Jeżeli ktoś zna hasło administratora routera, potencjalnie może zmieniać ustawienia sieci, nawet jeżeli wszystkie urządzenia korzystają z silnego hasła Wi-Fi.

FTC zaleca zmianę zarówno domyślnego hasła sieci bezprzewodowej, jak i danych administracyjnych routera.

Zdalne zarządzanie

W wielu routerach panel administracyjny może być dostępny również od strony Internetu.

Jeżeli użytkownik z tej funkcji nie korzysta, warto sprawdzić, czy jest wyłączona. FTC i aktualne zalecenia dotyczące bezpieczeństwa routerów wskazują ograniczenie zdalnej administracji jako jeden z podstawowych elementów ochrony.

W routerach dostarczonych przez operatora część mechanizmów zdalnego zarządzania może być jednak wykorzystywana legalnie do obsługi i aktualizacji urządzenia. Nie należy więc wyłączać nieznanej funkcji w ciemno bez ustalenia, za co odpowiada.

Sprawdź DNS

DNS odpowiada między innymi za tłumaczenie nazw domen na adresy sieciowe.

Jeżeli ustawienia DNS w routerze zostały zmodyfikowane przez nieuprawnioną osobę, ruch użytkowników może być kierowany poprzez wskazane przez nią serwery DNS.

Nie oznacza to automatycznie możliwości odszyfrowania zaszyfrowanej komunikacji, ale nieautoryzowana zmiana DNS jest ważnym sygnałem ingerencji w konfigurację.

Trzeba ustalić, czy router używa DNS operatora, ustawień automatycznych czy adresów skonfigurowanych ręcznie.

Jeżeli widzimy ręcznie wpisane serwery, których nikt z użytkowników nie konfigurował, warto wyjaśnić ich pochodzenie.

Przekierowania portów, DMZ i UPnP

W ustawieniach routera warto sprawdzić również reguły przekierowania portów.

Przekierowanie portu nie jest samo w sobie czymś podejrzanym. Może być potrzebne do niektórych kamer, serwerów, systemów automatyki czy innych usług.

Istotne jest pytanie:

czy użytkownik wie, dlaczego dana reguła istnieje i do którego urządzenia prowadzi?

Podobnie należy podchodzić do DMZ.

Jeżeli konkretne urządzenie zostało wystawione do Internetu bez wiedzy właściciela, wymaga to wyjaśnienia.

UPnP pozwala urządzeniom i programom automatycznie tworzyć część konfiguracji sieciowej. Jest wygodny, ale jeśli nie jest potrzebny, zalecenia bezpieczeństwa sugerują jego wyłączenie. FTC rekomenduje również wyłączenie nieużywanych funkcji WPS i zdalnego zarządzania.

Aktualizacja firmware routera ma znaczenie

Router to komputer pracujący całą dobę.

Posiada system operacyjny, usługi sieciowe i oprogramowanie, w którym również mogą występować podatności.

Dlatego aktualność firmware jest jednym z podstawowych elementów kontroli.

Nowoczesne urządzenia często aktualizują się automatycznie. Starsze modele mogą wymagać ręcznej aktualizacji albo być już całkowicie poza wsparciem producenta.

NIST podkreśla znaczenie bezpieczeństwa routerów konsumenckich właśnie dlatego, że stanowią one centralny element łączący komputery, telefony i urządzenia IoT z Internetem. NIST

Jeżeli router od kilku lat nie otrzymuje aktualizacji bezpieczeństwa, warto sprawdzić, czy producent nadal go wspiera.

WPA2 czy WPA3?

Sieć bezprzewodowa powinna korzystać ze współczesnego szyfrowania.

W praktyce będzie to WPA2 lub WPA3, zależnie od możliwości routera i podłączanych urządzeń. NIST wskazuje WPA2/WPA3 jako właściwe zabezpieczenia dla współczesnych sieci bezprzewodowych.

WEP i stare WPA nie powinny być traktowane jako wystarczające zabezpieczenie współczesnej sieci.

Hasło powinno być długie i unikalne.

Nie powinno również być tym samym hasłem, którego używamy do poczty, banku czy innych kont.

Co zrobić po znalezieniu nierozpoznanego urządzenia?

Jeżeli sytuacja ma znaczenie dowodowe lub istnieje konkretne podejrzenie inwigilacji, najpierw warto udokumentować stan sieci.

Zapisujemy lub wykonujemy zrzuty ekranu:

  • adresu MAC,
  • adresu IP,
  • nazwy klienta,
  • czasu aktywności,
  • siły sygnału,
  • ilości przesłanych danych,
  • ustawień routera związanych z urządzeniem.

Dopiero później podejmujemy działania.

Jeżeli celem jest przede wszystkim zabezpieczenie sieci, można zmienić hasło administratora routera i hasło Wi-Fi, zastosować WPA2 lub WPA3, zaktualizować firmware i ponownie podłączać własne urządzenia.

Jeżeli istnieje podejrzenie przejęcia samego routera, rozwiązaniem może być przywrócenie ustawień fabrycznych i skonfigurowanie urządzenia od początku. Nie należy jednak automatycznie przywracać starego pliku konfiguracji, jeżeli nie mamy pewności, że jest prawidłowy.

Przy sprawie mogącej mieć znaczenie dowodowe reset powinien być ostatnim etapem, ponieważ usuwa konfigurację i część informacji, które mogłyby pomóc ustalić, co się wydarzyło.

Osobna sieć dla urządzeń smart home ma sens

Urządzenia IoT stanowią dzisiaj znaczną część domowej sieci.

Kamery, telewizory, głośniki, odkurzacze czy inteligentne gniazdka często nie wymagają dostępu do komputerów i telefonów znajdujących się w głównej sieci.

Jeżeli router umożliwia stworzenie odseparowanej sieci dla gości lub urządzeń IoT, warto z tego korzystać.

NIST zaleca rozważenie segmentacji urządzeń smart home, a FTC rekomenduje stosowanie osobnej sieci dla gości.

To ogranicza sytuację, w której słabo zabezpieczone urządzenie IoT staje się punktem dostępu do reszty domowej infrastruktury.

Kiedy sama kontrola routera nie wystarczy?

Jeżeli nierozpoznanego urządzenia nie można zidentyfikować albo równolegle istnieją inne przesłanki wskazujące na inwigilację, należy rozszerzyć analizę.

Wykrywanie podsłuchu w komputerze

Lista klientów routera odpowiada tylko na jedno pytanie:

jakie urządzenia router widzi w swojej sieci?

Nie wykryje rejestratora zapisującego dane lokalnie.

Nie wykryje urządzenia korzystającego z własnej karty SIM.

Nie pokaże sprzętu działającego w zupełnie innej sieci Wi-Fi.

Nie wykluczy też problemu znajdującego się bezpośrednio w telefonie lub komputerze.

Dlatego podczas profesjonalnego audytu informacje z sieci zestawia się z analizą urządzeń i, jeżeli wymaga tego sytuacja, z kontrolą środowiska radiowego.

Arcanum w ramach audytów technicznych i cyfrowych analizuje urządzenia oraz sieci, a w kontrolach pomieszczeń wykorzystuje również analizę transmisji Wi-Fi i Bluetooth.

Najczęściej zadawane pytania

Jak sprawdzić, kto jest podłączony do mojego Wi-Fi?

Najpewniejszym źródłem jest panel administracyjny routera lub oficjalna aplikacja producenta. Należy znaleźć listę klientów Wi-Fi lub podłączonych urządzeń i porównać ją z własnym sprzętem.

Czy „Unknown device” oznacza włamanie do Wi-Fi?

Nie. Router może nie znać nazwy urządzenia, a telefony i komputery mogą korzystać z prywatnych adresów MAC. Nieznany wpis trzeba najpierw zidentyfikować.

Czy adres MAC pozwala jednoznacznie rozpoznać urządzenie?

Nie zawsze. Apple, Android i inne współczesne systemy mogą używać prywatnych lub randomizowanych adresów MAC.

Czy ktoś podłączony do mojego Wi-Fi może czytać WhatsAppa?

Samo połączenie z tą samą siecią nie daje automatycznie dostępu do zaszyfrowanych wiadomości. Obce urządzenie w sieci nadal stanowi jednak zagrożenie i powinno zostać zidentyfikowane.

Czy zmiana hasła Wi-Fi wyrzuci obce urządzenie?

Po zmianie klucza urządzenia korzystające ze starego hasła stracą możliwość ponownego połączenia. Trzeba jednak zabezpieczyć również konto administratora routera, ponieważ osoba mająca dostęp administracyjny może zmieniać konfigurację.

Czy warto zresetować router?

Tak, jeśli istnieją konkretne przesłanki wskazujące na przejęcie konfiguracji. Jeżeli sprawa może mieć znaczenie dowodowe, przed resetem warto jednak zachować ustawienia, logi i informacje o podejrzanych urządzeniach.

Czy aplikacja do skanowania Wi-Fi wystarczy?

Może pomóc zobaczyć część urządzeń dostępnych w lokalnej sieci, ale panel routera daje zwykle więcej informacji o klientach Wi-Fi, dzierżawach adresów i konfiguracji samego urządzenia.

Router jako element kontroli bezpieczeństwa

Router jest jednym z najważniejszych urządzeń w mieszkaniu lub biurze, ponieważ przez niego komunikują się telefony, komputery, kamery i urządzenia smart home.

Podczas kontroli nie wystarczy jednak znaleźć jednego nierozpoznanego adresu MAC.

Trzeba ustalić, czy urządzenie jest aktualnie aktywne, gdzie się znajduje, z czym można je powiązać i czy konfiguracja routera nie została zmieniona.

W praktyce szczególnie istotne są:

  • aktywne urządzenia,
  • konto administratora,
  • ustawienia DNS,
  • zdalne zarządzanie,
  • przekierowania portów i DMZ,
  • WPS i UPnP,
  • wersja firmware,
  • sposób zabezpieczenia Wi-Fi.

Jeżeli kontrola sieci jest częścią szerszego podejrzenia inwigilacji, powinna zostać zestawiona ze sprawdzeniem pomieszczeń, telefonów i komputerów.

Biuro Detektywistyczne Arcanum realizuje audyty techniczne i cyfrowe na terenie całej Polski.

Najważniejsze jest jedno: nieznane urządzenie w routerze jest informacją do sprawdzenia, a nie gotowym dowodem włamania. Dopiero jego identyfikacja i analiza konfiguracji sieci pozwalają stwierdzić, czy rzeczywiście istnieje problem.

Jak wykryć keylogger na komputerze? Objawy, rodzaje i sposoby sprawdzenia

Keylogger kojarzy się najczęściej z niewielkim programem, który zapisuje wszystko, co użytkownik wpisuje na klawiaturze. W praktyce mechanizm może być znacznie bardziej złożony, a samo przeglądanie listy zainstalowanych aplikacji nie wystarczy, aby go wykluczyć.

Analiza komputera pod kątem podsłuchu

Keylogger może działać jako samodzielny program, element większego pakietu malware, moduł narzędzia zdalnego dostępu albo urządzenie fizycznie podłączone pomiędzy klawiaturą a komputerem. Niektóre rozwiązania przechwytują wyłącznie naciśnięcia klawiszy. Inne łączą tę funkcję z wykonywaniem zrzutów ekranu, kopiowaniem zawartości schowka, zbieraniem danych przeglądarki lub przesyłaniem informacji poza komputer.

MITRE ATT&CK klasyfikuje keylogging jako technikę przechwytywania danych wejściowych i wskazuje, że może być wykorzystywany przede wszystkim do zdobywania danych uwierzytelniających oraz innych informacji wpisywanych przez użytkownika. Technika może występować w systemach Windows, macOS i Linux.

Najważniejsze jest jednak jedno: keylogger nie musi powodować wyraźnych objawów.

Komputer może działać normalnie, klawiatura może zachowywać się prawidłowo, a użytkownik nie musi widzieć żadnego podejrzanego okna.

Dlatego pytanie „jak wykryć keylogger?” wymaga połączenia kilku metod.

Co dokładnie robi keylogger?

Klasyczny keylogger rejestruje klawisze naciskane przez użytkownika.

Jeżeli wpisujemy:

  • login do poczty,
  • hasło,
  • treść wiadomości,
  • nazwę klienta,
  • fragment dokumentu,
  • adres strony,

oprogramowanie przechwytujące wejście może próbować zapisać te informacje.

Nie oznacza to jednak, że keylogger automatycznie widzi wszystko, co znajduje się na komputerze.

Jeżeli hasło zostało automatycznie uzupełnione przez menedżera haseł i użytkownik go nie wpisuje, klasyczny mechanizm rejestrujący wyłącznie klawiaturę może go nie przechwycić. Złośliwe oprogramowanie może jednak posiadać również inne moduły, na przykład przechwytywanie schowka, ekranu czy danych przeglądarki.

Dlatego podczas analizy nie należy traktować określenia „keylogger” jako nazwy jednego konkretnego programu.

W praktyce jest to funkcja przechwytywania danych wpisywanych przez użytkownika, która może być częścią znacznie większego narzędzia.

Keylogger programowy i sprzętowy to dwie różne rzeczy

Podstawowy podział obejmuje keyloggery programowe i sprzętowe.

Keylogger programowy

Działa wewnątrz systemu operacyjnego.

Może uruchamiać się razem z komputerem, działać jako proces w tle, usługa, komponent innego programu albo część złośliwego oprogramowania.

Technicznie przechwytywanie klawiszy może odbywać się na różne sposoby. MITRE opisuje między innymi przechwytywanie zdarzeń klawiatury za pośrednictwem interfejsów systemowych, odczyt danych wejściowych oraz wykorzystanie sterowników lub modyfikacji systemowych.

Dla użytkownika ważniejszy od konkretnej metody jest skutek: program może działać bez widocznego okna i zbierać informacje w tle.

Keylogger sprzętowy

Nie musi instalować żadnego programu w systemie.

Może występować jako fizyczne urządzenie umieszczone pomiędzy przewodową klawiaturą a portem komputera albo jako zmodyfikowany element sprzętu.

W takim przypadku skanowanie systemu programem antywirusowym może nie wykazać samego urządzenia, ponieważ rejestrowanie odbywa się poza systemem operacyjnym.

Dlatego przy poważnym podejrzeniu należy sprawdzić także fizyczne połączenia komputera, szczególnie gdy ktoś miał dostęp do stanowiska pracy.

Czy keylogger powoduje jakieś objawy?

Czasami tak, ale nie istnieje jeden charakterystyczny objaw.

Podejrzenie mogą wzbudzić na przykład nieznane procesy, nowe programy uruchamiane razem z systemem, nieoczekiwane alerty programu zabezpieczającego albo aktywność sieciowa aplikacji, której użytkownik nie rozpoznaje.

Komputer może również działać wolniej albo wykazywać większe obciążenie procesora, ale są to bardzo słabe wskaźniki.

Dokładnie takie same objawy powodują:

aktualizacje systemu, synchronizacja chmury, program antywirusowy, przeglądarka z wieloma kartami, aplikacje działające w tle albo zwykły problem techniczny.

Dlatego:

wolny komputer nie jest dowodem na keylogger.

Podobnie pojedynczy nieznany proces nie powinien być automatycznie uznawany za malware.

Znacznie ważniejsza jest kombinacja kilku elementów i możliwość wyjaśnienia, do czego dany program służy.

Jak sprawdzić keylogger w Windows?

W Windows pierwszym etapem może być kontrola programów uruchamianych automatycznie.

Microsoft umożliwia zarządzanie aplikacjami startowymi zarówno w Ustawieniach, jak i w Menedżerze zadań. Nie wszystkie mechanizmy trwałego uruchamiania programu są tam widoczne, ale lista startowa jest dobrym miejscem do rozpoczęcia podstawowej kontroli.

Warto zwrócić uwagę na programy:

których użytkownik nie instalował, których producenta nie potrafi ustalić albo których funkcja jest całkowicie niejasna.

Nie oznacza to jednak, że należy od razu je usuwać.

Legalne sterowniki, aplikacje producenta komputera, programy drukarek czy narzędzia aktualizacyjne mogą mieć nazwy, których przeciętny użytkownik nigdy wcześniej nie widział.

Drugim etapem jest sprawdzenie Zabezpieczeń Windows.

Microsoft Defender umożliwia wykonanie szybkiego, pełnego, niestandardowego, a także skanowania offline. Wariant offline uruchamia badanie po ponownym uruchomieniu komputera, zanim zwykły Windows zostanie w pełni załadowany, co utrudnia części złośliwego oprogramowania ukrywanie się podczas skanowania.

Warto również sprawdzić Historię ochrony. Microsoft zapisuje tam wykrycia malware, potencjalnie niechcianych aplikacji i działania podjęte przez Defendera. Historia ta nie jest jednak archiwum bezterminowym. Microsoft wskazuje obecnie, że zdarzenia w tym widoku są przechowywane przez około dwa tygodnie.

Brak wpisu w historii nie oznacza więc automatycznie, że komputer nigdy nie był zainfekowany.

Menedżer zadań nie daje pełnej odpowiedzi

Popularna rada brzmi:

„Otwórz Menedżer zadań i poszukaj keyloggera”.

Problem polega na tym, że złośliwy proces nie musi nazywać się keylogger.exe.

Może używać nazwy przypominającej legalną usługę, być częścią innego programu albo uruchamiać dodatkowe komponenty tylko w określonych warunkach.

Z drugiej strony wiele legalnych procesów systemowych posiada mało zrozumiałe nazwy.

Dlatego samo przeglądanie Menedżera zadań ma ograniczoną wartość, jeżeli użytkownik nie potrafi dalej zweryfikować:

lokalizacji pliku, producenta, podpisu cyfrowego, sposobu uruchamiania oraz powiązania z innymi elementami systemu.

To jeden z powodów, dla których profesjonalna analiza komputera nie ogranicza się do oglądania aktualnie uruchomionych procesów.

Jak sprawdzić keylogger na Macu?

macOS posiada funkcję szczególnie istotną przy tym rodzaju zagrożenia: Input Monitoring, czyli monitorowanie wejścia.

Apple wyjaśnia, że aplikacje posiadające odpowiednie uprawnienie mogą monitorować klawiaturę, mysz lub gładzik nawet podczas korzystania z innych aplikacji. Użytkownik może sprawdzić, którym programom taki dostęp został przyznany, w ustawieniach Prywatność i ochrona.

Nie oznacza to, że każda aplikacja znajdująca się na tej liście jest keyloggerem.

Legalne narzędzia do skrótów klawiaturowych, automatyzacji, zarządzania urządzeniami wejściowymi czy pracy zdalnej również mogą potrzebować podobnego dostępu.

Problemem jest przede wszystkim aplikacja:

której użytkownik nie zna, której nie pamięta z instalacji albo która nie powinna według swojej funkcji monitorować klawiatury.

Na Macu warto również sprawdzić elementy uruchamiane podczas logowania i działające w tle.

Apple od macOS 13 rozbudowało widoczność takich komponentów. System obejmuje między innymi login items, launch agents i launch daemons, czyli mechanizmy umożliwiające programom oraz ich pomocniczym komponentom uruchamianie się wraz z systemem lub pracę w tle.

Ponownie sama obecność takiego komponentu nie jest dowodem zagrożenia. Wiele legalnych aplikacji wykorzystuje te mechanizmy.

Dlaczego antywirus może nie wystarczyć?

Program antywirusowy jest jednym z najważniejszych elementów kontroli, ale nie powinien być traktowany jako ostateczny test.

Jeżeli Defender albo inne renomowane rozwiązanie wykryje konkretny keylogger lub malware, jest to bardzo istotna informacja.

Znacznie trudniej interpretować wynik negatywny.

Brak wykrycia oznacza przede wszystkim, że używane narzędzie nie zidentyfikowało znanego zagrożenia podczas danego badania.

Nie daje to automatycznej gwarancji, że:

  • system nie został zmodyfikowany,
  • nie działa legalny program użyty bez zgody,
  • nie istnieje urządzenie sprzętowe,
  • nie występuje komponent, którego aktualny silnik nie rozpoznaje jako zagrożenia.

Microsoft sam rozróżnia malware od potencjalnie niechcianych aplikacji, które mogą wykonywać działania niepożądane przez użytkownika, mimo że nie zawsze są klasyfikowane identycznie jak złośliwe oprogramowanie.

Dlatego prawidłowa kontrola łączy skanowanie z analizą konfiguracji.

Keylogger może być częścią narzędzia zdalnego dostępu

Keylogger nie zawsze działa samodzielnie.

Może być jedną z funkcji bardziej rozbudowanego malware umożliwiającego również wykonywanie zrzutów ekranu, kopiowanie dokumentów, obserwowanie aktywności użytkownika czy zdalne sterowanie komputerem.

W takiej sytuacji skupienie się tylko na klawiaturze może prowadzić do przeoczenia znacznie większego problemu.

Dlatego jeśli oprócz podejrzenia przechwytywania haseł występują również nieznane programy zdalnego sterowania, nietypowe sesje albo aktywność sieciowa, warto przeanalizować cały komputer.

Szerzej opisaliśmy ten scenariusz w artykule jak sprawdzić, czy ktoś ma zdalny dostęp do komputera. Artykuł omawia między innymi legalne narzędzia zdalnej pomocy, RAT-y, ruch sieciowy, autostart i inne mechanizmy kontroli.

Keylogger a kamera i mikrofon

Sam keylogger nie musi mieć dostępu do kamery ani mikrofonu.

To osobne funkcje.

Złośliwy program może jednak posiadać kilka modułów jednocześnie. Jeden rejestruje klawiaturę, drugi wykonuje zrzuty ekranu, kolejny wykorzystuje mikrofon.

Dlatego pytanie:

„Czy ktoś zna moje hasło?”

prowadzi do innego kierunku analizy niż:

„Czy ktoś zna rozmowy prowadzone przy laptopie?”

W drugim przypadku keylogger sam w sobie nie wystarczy do wyjaśnienia sytuacji.

Temat dostępu do kamery i innych sensorów szerzej opisujemy w artykule czy kamera w laptopie może szpiegować.

Jak sprawdzić keylogger sprzętowy?

W tym przypadku podstawą jest kontrola fizyczna.

Jeżeli używana jest zewnętrzna klawiatura przewodowa, należy sprawdzić całą drogę przewodu pomiędzy klawiaturą a komputerem.

Szczególną uwagę zwracają dodatkowe adaptery, przejściówki, niewielkie moduły USB albo elementy, których użytkownik wcześniej nie widział.

W komputerze stacjonarnym warto również sprawdzić tylne porty, które często pozostają poza polem widzenia użytkownika.

Nie każdy adapter jest oczywiście keyloggerem. Może to być legalna przejściówka, odbiornik klawiatury bezprzewodowej albo urządzenie firmowe.

Liczy się możliwość wyjaśnienia jego funkcji.

W przypadku laptopa z wbudowaną klawiaturą klasyczne zewnętrzne urządzenie montowane pomiędzy klawiaturą a portem USB nie będzie oczywiście takim samym scenariuszem, dlatego większego znaczenia nabiera analiza systemowa.

Co zrobić, jeśli podejrzewasz keylogger?

Najważniejsze jest ustalenie, czy sytuacja może mieć znaczenie dowodowe.

Jeżeli komputer jest związany ze sprawą prywatną, biznesową albo podejrzeniem celowej inwigilacji, natychmiastowe usuwanie nieznanych programów może nie być najlepszym pierwszym działaniem.

Usunięcie aplikacji, reinstalacja systemu albo wyczyszczenie dysku może zniszczyć informacje pozwalające później ustalić:

co było zainstalowane, kiedy się pojawiło, jak było uruchamiane i czy mogło komunikować się z zewnętrzną infrastrukturą.

Jeżeli podejrzenie jest poważne, warto również unikać wpisywania na takim komputerze nowych haseł.

Zmiana hasła do poczty na komputerze, który rzeczywiście rejestruje klawiaturę, może spowodować, że nowe hasło również zostanie przechwycone.

Bezpieczniej wykonać zmianę z innego, zaufanego urządzenia po ustaleniu zakresu problemu.

Co z hasłami do banku i poczty?

Jeżeli zostanie potwierdzony keylogger albo inne oprogramowanie przechwytujące dane wejściowe, trzeba przyjąć, że informacje wpisywane na urządzeniu mogły zostać ujawnione.

Zakres zależy oczywiście od czasu działania i funkcji programu.

Priorytetem powinny być wtedy konta szczególnie istotne:

poczta elektroniczna, bankowość, konto Google lub Apple, konta firmowe, media społecznościowe i menedżer haseł.

Zmiany powinny być wykonywane z zaufanego urządzenia.

Warto również włączyć uwierzytelnianie wieloskładnikowe tam, gdzie jest dostępne, oraz sprawdzić aktywne sesje i urządzenia zalogowane do najważniejszych kont.

Najczęstszy błąd: szukanie jednego procesu o nazwie „keylogger”

Złośliwe oprogramowanie zwykle nie informuje użytkownika o swojej funkcji.

Dlatego poradniki polegające na wyszukiwaniu jednej konkretnej nazwy procesu mają ograniczoną wartość.

Znacznie skuteczniejsze jest podejście warstwowe:

najpierw sprawdzamy system zabezpieczeń i historię wykryć, następnie autostart i elementy działające w tle, uprawnienia systemowe, aplikacje, konta, ruch sieciowy i fizyczne połączenia sprzętowe.

Dopiero połączenie tych informacji pozwala wyciągać bardziej wiarygodne wnioski.

Najczęściej zadawane pytania

Czy keylogger jest widoczny w Menedżerze zadań?

Może być widoczny jako proces, ale nie musi mieć nazwy sugerującej jego prawdziwą funkcję. Niektóre mechanizmy mogą również działać jako część innego procesu lub usługi. Sam Menedżer zadań nie wystarcza do wykluczenia keyloggera.

Czy Windows Defender wykrywa keyloggery?

Microsoft Defender może wykrywać wiele znanych rodzajów malware i umożliwia wykonywanie kilku rodzajów skanowania, w tym skanowania offline. Negatywny wynik nie jest jednak absolutną gwarancją braku każdego możliwego mechanizmu przechwytywania danych.

Czy keylogger może działać bez Internetu?

Tak. Samo rejestrowanie klawiszy nie wymaga stałego połączenia z Internetem. Dane mogą być zapisywane lokalnie i później odzyskane albo wysłane dopiero po nawiązaniu połączenia.

Czy keylogger może przechwycić hasło?

Tak. Jednym z głównych zastosowań keyloggingu jest przechwytywanie danych wpisywanych przez użytkownika, w tym danych uwierzytelniających.

Czy Mac może mieć keylogger?

Tak. MITRE uwzględnia macOS jako jedną z platform, na których występuje keylogging. macOS posiada także specjalne ustawienie Input Monitoring pozwalające sprawdzić aplikacje mające możliwość monitorowania urządzeń wejściowych.

Czy keylogger może być urządzeniem fizycznym?

Tak. Istnieją rozwiązania sprzętowe rejestrujące dane z klawiatury bez klasycznej aplikacji działającej w systemie. Dlatego w określonych sytuacjach potrzebna jest również kontrola fizycznych połączeń komputera.

Czy reinstalacja systemu usuwa keylogger?

Może usunąć część programowych zagrożeń, ale nie powinna być pierwszym działaniem, jeśli ważne jest ustalenie, co znajdowało się na komputerze. Nie rozwiąże też problemu urządzenia sprzętowego podłączonego zewnętrznie.

Profesjonalne sprawdzanie komputera pod kątem keyloggera

W praktyce najważniejsze jest nie samo stwierdzenie, że „antywirus niczego nie znalazł”, ale sprawdzenie kilku niezależnych obszarów systemu.

Analiza może obejmować między innymi:

  • programy i procesy,
  • autostart i usługi,
  • aplikacje działające w tle,
  • uprawnienia systemowe,
  • narzędzia zdalnego dostępu,
  • profile i konta użytkowników,
  • ruch sieciowy,
  • historię zabezpieczeń,
  • fizyczne urządzenia podłączone do komputera.

Biuro Detektywistyczne Arcanum wykonuje kontrole telefonów i komputerów pod kątem inwigilacji na terenie całej Polski. Zakres kontroli dobierany jest do konkretnego przypadku i rodzaju podejrzeń.

Po zakończeniu analizy klient otrzymuje omówienie ustaleń, a wykonane czynności mogą zostać opisane w raporcie.

Najważniejszy wniosek: keylogger nie musi być widoczny jako osobna aplikacja i nie zawsze powoduje zauważalne objawy. Rzetelna kontrola wymaga sprawdzenia systemu, uprawnień, mechanizmów uruchamiania, zabezpieczeń oraz, w odpowiednich przypadkach, również samego sprzętu.

Czy można podsłuchiwać telefon bez instalowania aplikacji? Jak to działa i co sprawdzić

Podejrzenie, że ktoś ma dostęp do telefonu, bardzo często zaczyna się od konkretnej sytuacji. Były partner zna treść prywatnej rozmowy. Ktoś wie, gdzie użytkownik przebywał. Osoba trzecia zna fragment korespondencji z komunikatora albo informacje, które znajdowały się wyłącznie w telefonie.

Pierwsza myśl jest zwykle prosta: na telefonie musi być zainstalowana aplikacja szpiegująca.

Użytkownik zaczyna więc przeglądać listę aplikacji. Nie znajduje niczego podejrzanego i pojawia się kolejne pytanie: skoro nie ma żadnego programu szpiegującego, czy ktoś nadal może mieć dostęp do telefonu?

Odpowiedź brzmi: tak, w określonych sytuacjach dostęp do części danych jest możliwy bez instalowania klasycznej aplikacji szpiegującej na kontrolowanym telefonie.

Nie oznacza to jednak, że można w prosty sposób, bez żadnego mechanizmu działającego na urządzeniu, zdalnie włączyć mikrofon dowolnego telefonu i słuchać jego otoczenia.

To dwie zupełnie różne sytuacje.

Ktoś może mieć dostęp do wiadomości poprzez powiązany komputer. Może korzystać z sesji konta Google lub Apple. Może nadal otrzymywać lokalizację, którą kiedyś udostępniono. Komunikator może być aktywny na drugim urządzeniu. Dane mogą synchronizować się z chmurą.

W żadnym z tych przypadków nie musi istnieć charakterystyczna aplikacja z nazwą, ikoną i widocznym wpisem na ekranie telefonu.

Dlatego profesjonalne sprawdzanie telefonu nie powinno zaczynać się od pytania:

„Czy jest tutaj aplikacja szpiegująca?”

Znacznie ważniejsze pytanie brzmi:

„Do jakich konkretnie informacji osoba trzecia mogła uzyskać dostęp i gdzie te informacje były dostępne?”

Dopiero odpowiedź na to pytanie pozwala prawidłowo ustalić kierunek kontroli.

Co właściwie oznacza „podsłuch telefonu”?

Określenie „podsłuchiwany telefon” jest bardzo szerokie i w praktyce używa się go do opisania wielu zupełnie różnych sytuacji.

Dla jednej osoby podsłuch oznacza, że ktoś czyta jej WhatsAppa.

Dla innej, że były partner zna jej aktualną lokalizację.

Ktoś inny podejrzewa, że telefon nagrywa rozmowy prowadzone w pomieszczeniu.

Jeszcze inna osoba zauważa, że prywatne zdjęcia albo dokumenty są dostępne na komputerze, do którego nie powinna mieć dostępu osoba trzecia.

Technicznie każdy z tych przypadków może mieć inne źródło.

Dostęp do korespondencji może wynikać z urządzenia połączonego z komunikatorem. Lokalizacja może być nadal udostępniana przez legalną funkcję systemu. Zdjęcia mogą synchronizować się z kontem. Dopiero podejrzenie potajemnego wykorzystania mikrofonu prowadzi nas w kierunku aplikacji posiadającej odpowiednie uprawnienia, złośliwego oprogramowania, mechanizmu zarządzania urządzeniem albo znacznie bardziej zaawansowanego ataku.

Dlatego pierwszym etapem jest zawsze zdefiniowanie rodzaju informacji, która mogła wyciec.

Dostęp do konta może wyglądać jak przejęcie telefonu

Współczesny smartfon nie jest samodzielnym urządzeniem przechowującym wszystkie dane wyłącznie we własnej pamięci.

Telefon współpracuje z kontem Google lub Apple, chmurą, komputerami, tabletami, komunikatorami, pocztą, usługami lokalizacyjnymi i kopiami zapasowymi.

Jeżeli ktoś uzyska dostęp do jednego z tych elementów, właściciel może odnieść wrażenie, że przejęty został sam telefon.

Dobrym przykładem jest konto Google.

Google umożliwia sprawdzenie urządzeń i sesji, które obecnie lub niedawno korzystały z konta. Właściciel może zobaczyć telefony, komputery i inne urządzenia oraz wylogować te, których nie rozpoznaje. Jednocześnie Google zaznacza, że jedno urządzenie może utworzyć kilka sesji, dlatego sam nierozpoznany wpis nie jest jeszcze dowodem włamania.

Podobny mechanizm funkcjonuje w ekosystemie Apple. Użytkownik może sprawdzić urządzenia powiązane z kontem, a na iPhonie dostępna jest również funkcja Kontrola bezpieczeństwa, czyli Safety Check, która pomaga przejrzeć udostępnianie danych, dostęp aplikacji i urządzenia powiązane z kontem Apple.

W praktyce oznacza to, że na telefonie może nie być żadnej podejrzanej aplikacji, a osoba trzecia nadal może posiadać dostęp do określonych danych poprzez konto albo wcześniej autoryzowane urządzenie.

Telefon nie zawsze jest miejscem, w którym znajduje się problem

To jedna z najważniejszych zasad podczas analizy.

Jeżeli ktoś czyta prywatne wiadomości, użytkownik intuicyjnie zaczyna szukać problemu na telefonie.

Tymczasem źródło może znajdować się na komputerze.

Jeżeli to samo konto jest zalogowane na laptopie używanym wcześniej wspólnie z partnerem, część danych może być dostępna właśnie tam.

Podobna sytuacja może dotyczyć tabletu, starego telefonu albo komputera, o którym właściciel dawno zapomniał.

Dlatego sprawdzanie wyłącznie telefonu może prowadzić do błędnego wniosku:

„Telefon jest czysty, więc nikt nie ma dostępu do danych.”

Telefon może być czysty, ale konto już niekoniecznie.

WhatsApp na drugim urządzeniu

Bardzo konkretnym przykładem są urządzenia połączone z WhatsAppem.

WhatsApp pozwala korzystać z tego samego konta na dodatkowych urządzeniach, takich jak komputer, tablet czy telefon pomocniczy. Każde połączone urządzenie komunikuje się z usługą niezależnie, przy zachowaniu szyfrowania wiadomości.

Z punktu widzenia bezpieczeństwa ma to duże znaczenie.

Jeżeli ktoś wcześniej miał dostęp do odblokowanego telefonu i połączył swoje urządzenie z kontem, późniejsze czytanie wiadomości nie wymaga instalowania klasycznego spyware.

Problemem nie jest wtedy złamanie szyfrowania WhatsAppa.

Problem polega na tym, że dodatkowe urządzenie zostało wcześniej autoryzowane jako urządzenie uprawnione do korzystania z konta.

Dlatego w przypadku podejrzenia dostępu do WhatsAppa należy sprawdzić sekcję połączonych urządzeń.

Sama lista aplikacji zainstalowanych w Androidzie lub iPhonie tego nie pokaże.

Signal działa według podobnej zasady

Podobny mechanizm posiada Signal.

Signal umożliwia połączenie z głównym telefonem dodatkowych urządzeń, w tym komputerów, tabletów i innych telefonów. Użytkownik może w każdej chwili przejrzeć listę urządzeń połączonych i usunąć te, których nie rozpoznaje.

Także tutaj szyfrowanie komunikacji nie rozwiązuje problemu, jeśli dodatkowe urządzenie zostało wcześniej legalnie autoryzowane.

To pokazuje szerszą zasadę:

szyfrowanie chroni dane podczas transmisji, ale nie zastępuje kontroli nad urządzeniami, które są uprawnione do ich odczytywania.

Fizyczny dostęp do telefonu jest jednym z najważniejszych czynników ryzyka

W praktyce bardzo często przecenia się zaawansowane ataki zdalne, a niedocenia najprostszego scenariusza.

Ktoś zna kod blokady telefonu.

Partnerzy przez lata korzystali ze swoich urządzeń. Jedna osoba znała kod drugiej. Telefon został na kilka godzin w domu. Ktoś miał możliwość używania go bez obecności właściciela.

Taka sytuacja może być znacznie ważniejsza niż szybkie rozładowywanie baterii czy pojedynczy nietypowy komunikat systemowy.

Osoba posiadająca fizyczny dostęp do odblokowanego urządzenia może sprawdzić komunikatory, konta, ustawienia lokalizacji i inne dane dostępne użytkownikowi. W określonych sytuacjach może również zmienić konfigurację albo powiązać dodatkowe urządzenie.

Dlatego podczas kontroli warto ustalić:

kto znał kod blokady telefonu i kiedy urządzenie mogło znajdować się poza kontrolą właściciela.

To nie dowodzi inwigilacji, ale istotnie zmienia ocenę możliwych scenariuszy.

Ktoś zna moją lokalizację. Czy mam spyware?

Niekoniecznie.

To jeden z najczęstszych przypadków, w których normalne funkcje telefonu są interpretowane jako program szpiegujący.

Lokalizacja może zostać udostępniona drugiej osobie świadomie, na przykład podczas związku, wspólnej podróży albo korzystania z rodzinnych funkcji systemu.

Problem zaczyna się wtedy, gdy użytkownik zapomina, że udostępnianie nadal jest aktywne.

Informacja o położeniu może być również dostępna poprzez konto, aplikację map, komunikator, funkcje rodzinne albo inne usługi.

Dlatego osoba, która dokładnie wie, gdzie znajduje się użytkownik, nie musi automatycznie korzystać ze spyware.

Najpierw należy sprawdzić legalne mechanizmy udostępniania lokalizacji.

Dopiero jeżeli nie wyjaśniają sytuacji, warto analizować bardziej zaawansowane możliwości.

Dostęp do zdjęć i dokumentów również może pochodzić z chmury

Podobnie wygląda sytuacja ze zdjęciami.

Jeżeli fotografia wykonana telefonem automatycznie synchronizuje się z kontem, może pojawić się na innym urządzeniu zalogowanym do tego samego ekosystemu.

Właściciel telefonu może wtedy uznać, że ktoś „wyciągnął zdjęcie z telefonu”.

Technicznie nie musiał tego robić.

Mógł uzyskać je z synchronizowanego konta.

Ta sama zasada może dotyczyć kontaktów, kalendarza, notatek, poczty czy dokumentów.

Dlatego przy podejrzeniu wycieku konkretnego rodzaju informacji należy sprawdzić, gdzie dana informacja jest synchronizowana, zamiast ograniczać kontrolę do pamięci smartfona.

Czy można zdalnie włączyć mikrofon bez instalowania aplikacji?

Tutaj odpowiedź wymaga większej ostrożności.

Jeżeli mówimy o normalnych aplikacjach, zarówno Android, jak i iPhone posiadają mechanizmy kontroli dostępu do mikrofonu i kamery.

Na iPhonie aplikacje muszą żądać dostępu do tych funkcji, a użytkownik może później przejrzeć uprawnienia w ustawieniach prywatności. System wyświetla również wskaźnik podczas używania mikrofonu lub aparatu.

Android posiada Panel prywatności, który pozwala sprawdzić, które aplikacje korzystały między innymi z mikrofonu, kamery i lokalizacji oraz kiedy taki dostęp miał miejsce.

Jeżeli więc zwykła aplikacja korzysta z mikrofonu, istnieją mechanizmy pozwalające przynajmniej częściowo prześledzić jej zachowanie.

Nie oznacza to jednak, że każdy możliwy mechanizm inwigilacji musi być widoczny jako zwyczajna aplikacja znajdująca się na ekranie.

Mogą istnieć aplikacje próbujące ukryć swoją obecność, nadużywać rozszerzonych uprawnień albo działać jako element zarządzania urządzeniem.

Istnieją również bardzo zaawansowane ataki wykorzystujące podatności systemów operacyjnych.

Są to jednak inne scenariusze niż dostęp do konta czy połączonego komunikatora.

Czy istnieje podsłuch telefonu bez kliknięcia i bez instalacji przez użytkownika?

Tak, technicznie istnieją ataki, w których ofiara nie musi świadomie instalować programu, otwierać pliku czy klikać podejrzanego linku.

Takie ataki są często określane jako zero-click.

Nie oznacza to jednak, że powinny być pierwszym podejrzeniem przy każdym nietypowym zachowaniu telefonu.

Apple posiada oddzielny system powiadamiania użytkowników, których według swoich analiz uznaje za potencjalne cele zaawansowanego komercyjnego spyware. Producent podkreśla jednocześnie, że zdecydowana większość użytkowników nigdy nie stanie się celem tego rodzaju ataków.

To bardzo ważna proporcja.

Zaawansowane spyware istnieje i nie powinno się go bagatelizować. Nie należy jednak traktować go jako domyślnego wyjaśnienia sytuacji, w której były partner zna lokalizację albo fragment rozmowy na WhatsAppie.

W większości takich przypadków najpierw należy wykluczyć znacznie prostsze możliwości: dostęp do konta, urządzenie połączone, fizyczny dostęp do telefonu albo aktywne udostępnianie informacji.

Zielona lub pomarańczowa kropka. Czy to oznacza podsłuch?

Nie.

Na iPhonie pomarańczowy wskaźnik oznacza używanie mikrofonu przez aplikację. Zielony informuje o korzystaniu z aparatu albo aparatu i mikrofonu.

Jeżeli użytkownik właśnie prowadzi rozmowę telefoniczną, wysyła wiadomość głosową, nagrywa film albo korzysta z wideokonferencji, pojawienie się wskaźnika jest normalne.

Sam wskaźnik nie mówi, dlaczego mikrofon został użyty.

Dopiero sytuacja, w której pojawia się on regularnie bez logicznej przyczyny, powinna skłonić do dokładniejszej kontroli.

Na Androidzie podobną rolę może pełnić Panel prywatności, w którym można sprawdzić historię dostępu aplikacji do mikrofonu i kamery.

Wskaźnik jest informacją do analizy, a nie dowodem na inwigilację.

Czy brak podejrzanej aplikacji oznacza, że telefon jest bezpieczny?

Nie.

To jeden z głównych powodów, dla których nie należy sprowadzać kontroli telefonu do przeglądania ikon.

Poza aplikacjami trzeba sprawdzić między innymi konta, aktywne sesje, urządzenia połączone, uprawnienia, profile zarządzania, udostępnianie lokalizacji i konfigurację sieciową.

Zgrywanie danych z telefonu do analizy dowodowej

W przypadku Androida warto również zwrócić uwagę na Google Play Protect. System sprawdza aplikacje pod kątem potencjalnie szkodliwego działania, także programy pochodzące z innych źródeł niż Google Play, i może ostrzegać, dezaktywować lub usuwać wykryte zagrożenia.

Nie jest to jednak narzędzie dające stuprocentową odpowiedź na pytanie o bezpieczeństwo telefonu.

To jeden element kontroli.

Profile zarządzania i nietypowe uprawnienia

Kolejnym obszarem wymagającym uwagi są mechanizmy zarządzania urządzeniem.

Profile MDM są całkowicie normalnym rozwiązaniem w telefonach służbowych. Firma może za ich pomocą zarządzać urządzeniem, stosować polityki bezpieczeństwa, instalować konfiguracje i kontrolować sposób korzystania ze sprzętu.

Sama obecność MDM nie oznacza więc inwigilacji.

Inaczej należy ocenić sytuację, gdy podobna konfiguracja znajduje się na prywatnym telefonie, a właściciel nie wie, skąd się tam wzięła.

Na Androidzie istotne mogą być również aplikacje posiadające rozszerzone uprawnienia, dostęp do usług ułatwień dostępu, uprawnienia administratora urządzenia, profile służbowe czy nietypowy VPN.

Właśnie dlatego stwierdzenie:

„Nie mam żadnej dziwnej aplikacji”

jest niewystarczające.

A co z kodami „sprawdzającymi podsłuch”?

To jeden z najbardziej rozpowszechnionych mitów internetowych.

W mediach społecznościowych można znaleźć filmy pokazujące kod wpisywany w aplikacji telefonu, który rzekomo ma natychmiast powiedzieć, czy ktoś podsłuchuje urządzenie.

Najczęściej takie kody dotyczą funkcji operatora, na przykład przekazywania połączeń.

Przekierowanie połączenia nie jest jednak równoznaczne z potajemnym słuchaniem rozmowy.

Jeżeli połączenie jest kierowane na inny numer zgodnie z konfiguracją usługi, mamy do czynienia z funkcją telekomunikacyjną, a nie automatycznie ze spyware.

Dlatego numer wyświetlony po wpisaniu kodu nie jest sam w sobie dowodem na podsłuch telefonu.

Bateria, temperatura i spowolnienie telefonu

Szybsze zużywanie baterii, nagrzewanie się smartfona czy chwilowe spowolnienie systemu mogą wystąpić przy działającym w tle oprogramowaniu.

Problem polega na tym, że dokładnie takie same objawy powodują dziesiątki normalnych czynników.

Aktualizacja systemu, synchronizacja zdjęć, słaby zasięg, nawigacja, streaming, zużyta bateria, intensywna aplikacja społecznościowa czy tworzenie kopii zapasowej również mogą powodować zwiększony pobór energii.

Dlatego objawy tego rodzaju nie powinny być analizowane w oderwaniu od innych informacji.

Szerzej opisaliśmy je w artykule jak sprawdzić, czy telefon jest podsłuchiwany, który omawia zarówno rzeczywiste sygnały ostrzegawcze, jak i częste fałszywe alarmy.

Nowy artykuł odpowiada na inne pytanie: co zrobić, gdy nie znaleziono aplikacji, a mimo to istnieją konkretne przesłanki wskazujące na dostęp do danych?

Czy zmiana hasła wystarczy?

To zależy od źródła problemu.

Jeżeli ktoś posiada nieautoryzowany dostęp do konta, zmiana hasła jest ważna, ale powinna być połączona z przeglądem aktywnych urządzeń i sesji.

Warto również sprawdzić sposób odzyskiwania konta oraz włączyć uwierzytelnianie dwuskładnikowe, jeżeli wcześniej nie było aktywne.

Jeżeli natomiast problem znajduje się bezpośrednio na urządzeniu, zmiana hasła do konta może nie rozwiązać wszystkiego.

Dlatego przed wykonaniem kolejnych kroków trzeba ustalić, czy zagrożenie dotyczy:

konta, telefonu, komunikatora, drugiego urządzenia czy kilku elementów jednocześnie.

Czy reset telefonu rozwiązuje problem?

Reset do ustawień fabrycznych może być skutecznym działaniem w określonych przypadkach, ale nie powinien być automatycznie pierwszym krokiem.

Jeżeli chcemy ustalić, co działo się na urządzeniu, reset może usunąć informacje przydatne podczas analizy.

Co więcej, reset telefonu nie zmienia automatycznie bezpieczeństwa całego ekosystemu.

Jeżeli źródłem problemu jest przejęte konto, aktywna sesja na innym urządzeniu albo dostęp do komunikatora, samo wyczyszczenie telefonu może nie rozwiązać właściwej przyczyny.

Po ponownym zalogowaniu użytkownik może znaleźć się dokładnie w tym samym środowisku.

Dlatego jeśli sytuacja może mieć znaczenie dowodowe, najpierw warto przeprowadzić kontrolę, a dopiero później podejmować działania, które usuwają dane.

Co sprawdzić w pierwszej kolejności?

Nie istnieje jedna lista właściwa dla każdego przypadku.

Zakres powinien wynikać z tego, co osoba trzecia rzeczywiście wie.

Jeżeli zna treść wiadomości, sprawdzamy komunikatory, urządzenia połączone i konta.

Jeżeli zna lokalizację, zaczynamy od udostępniania lokalizacji i usług powiązanych z kontem.

Jeżeli ma dostęp do zdjęć lub dokumentów, analizujemy chmurę, urządzenia zalogowane do konta i synchronizację.

Jeżeli pojawia się podejrzenie używania mikrofonu, wtedy znaczenia nabierają uprawnienia aplikacji, historia dostępu, konfiguracja telefonu, profile zarządzania i inne mechanizmy działające bezpośrednio na urządzeniu.

Jeżeli osoba trzecia zna informacje z kilku różnych kategorii jednocześnie, zakres należy rozszerzyć na cały ekosystem.

Informacja, która wyciekła, powinna wskazywać miejsce, którego szukamy. Nie odwrotnie.

iPhone. Od czego zacząć?

W przypadku iPhone’a warto najpierw sprawdzić konto Apple i urządzenia powiązane.

Następnie należy przejrzeć udostępnianie informacji oraz uprawnienia aplikacji do mikrofonu, aparatu i lokalizacji.

System iOS pozwala użytkownikowi sprawdzić, które aplikacje żądały dostępu do sprzętowych funkcji telefonu, i odebrać takie uprawnienia.

Istotna może być także funkcja Kontrola bezpieczeństwa.

Jeżeli na urządzeniu znajduje się nierozpoznany profil zarządzania lub konfiguracji, również należy ustalić jego pochodzenie.

Nie wolno przy tym zapominać o innych urządzeniach Apple. Jeżeli użytkownik korzysta z Maca lub iPada, analiza samego iPhone’a może nie wystarczyć.

Android. Od czego zacząć?

Android występuje na urządzeniach wielu producentów, dlatego nazwy ustawień i ich rozmieszczenie mogą się różnić.

Podstawowa logika pozostaje jednak podobna.

Najpierw warto sprawdzić konto Google oraz urządzenia i aktywne sesje. Następnie uprawnienia aplikacji i Panel prywatności.

Biuro Detektywistyczne Arcanum, prywatny detektyw i wykrywanie podsłuchów

Google pozwala zobaczyć, które aplikacje korzystały z mikrofonu, kamery i innych chronionych funkcji oraz kiedy taki dostęp występował.

Warto również zweryfikować Play Protect, aplikacje instalowane spoza oficjalnego sklepu, usługi ułatwień dostępu, administratorów urządzenia, profile służbowe, VPN i inne nietypowe konfiguracje.

Dla osób szczególnie narażonych na ukierunkowane ataki Google oferuje również Program ochrony zaawansowanej, który zwiększa ochronę konta i urządzeń oraz ogranicza niektóre potencjalnie niebezpieczne mechanizmy.

Profesjonalne sprawdzanie telefonu to nie uruchomienie jednego programu

To istotne z punktu widzenia klienta.

Nie istnieje jeden przycisk pozwalający stwierdzić:

„telefon jest bezpieczny”

albo:

„telefon jest podsłuchiwany”.

Kontrola powinna wynikać z konkretnego scenariusza.

W zależności od sytuacji analizowane mogą być:

  • konta Google lub Apple i urządzenia powiązane,
  • aktywne sesje,
  • komunikatory i urządzenia połączone,
  • aplikacje oraz ich uprawnienia,
  • dostęp do mikrofonu, kamery i lokalizacji,
  • profile MDM i konfiguracji,
  • VPN i ustawienia sieciowe,
  • aplikacje administrujące urządzeniem,
  • mechanizmy udostępniania danych,
  • oznaki nietypowej modyfikacji systemu.

Biuro Detektywistyczne Arcanum prowadzi sprawdzanie telefonów i komputerów pod kątem inwigilacji. Kontrola obejmuje analizę urządzeń pod kątem między innymi aplikacji szpiegujących, złośliwego oprogramowania i innych form nieuprawnionego dostępu.

Najczęściej zadawane pytania

Czy można podsłuchiwać telefon bez instalowania aplikacji?

Dostęp do części danych może odbywać się bez instalowania klasycznej aplikacji szpiegującej na telefonie. Przykładem może być dostęp do konta, urządzenie połączone z komunikatorem albo aktywne udostępnianie lokalizacji. Potajemne wykorzystywanie mikrofonu telefonu jest innym scenariuszem i wymaga mechanizmu działającego na urządzeniu.

Czy ktoś może czytać mój WhatsApp na drugim telefonie?

WhatsApp obsługuje urządzenia połączone, w tym telefony pomocnicze. Dlatego warto sprawdzić listę aktywnych urządzeń i wylogować wszystko, czego użytkownik nie rozpoznaje.

Czy szyfrowanie WhatsAppa i Signala chroni przed połączonym urządzeniem?

Połączone urządzenie jest uprawnionym końcem komunikacji. Problemem nie jest wtedy złamanie szyfrowania, tylko fakt, że urządzenie posiada autoryzowany dostęp do konta.

Czy ktoś może znać moją lokalizację bez aplikacji szpiegującej?

Tak. Lokalizacja może być nadal udostępniana przez funkcję systemową, konto, aplikację albo usługę rodzinną. Dlatego najpierw należy sprawdzić legalne mechanizmy udostępniania.

Czy zielona lub pomarańczowa kropka oznacza podsłuch?

Nie. Oznacza używanie mikrofonu lub kamery przez aplikację. Trzeba ustalić, jaka aplikacja używała sensora i czy odpowiada to normalnej czynności użytkownika.

Czy brak podejrzanych aplikacji oznacza, że telefon jest bezpieczny?

Nie daje to pełnej odpowiedzi. Trzeba również sprawdzić konta, urządzenia powiązane, komunikatory, uprawnienia, udostępnianie danych i konfigurację systemu.

Czy możliwe jest przejęcie telefonu bez kliknięcia w link?

Istnieją bardzo zaawansowane ataki wykorzystujące podatności i niewymagające typowej interakcji użytkownika. Są jednak kierowane przede wszystkim przeciwko konkretnym celom wysokiego ryzyka i nie powinny być pierwszym wyjaśnieniem typowych problemów z prywatnością telefonu.

Czy reset telefonu usuwa każdy rodzaj inwigilacji?

Nie. Reset może pomóc w części przypadków dotyczących samego urządzenia, ale nie zabezpieczy automatycznie przejętego konta, aktywnej sesji na drugim urządzeniu czy zewnętrznego dostępu do komunikatora.

Podsłuch telefonu bez aplikacji. Co jest najważniejsze?

Największym błędem jest szukanie wyłącznie jednej charakterystycznej aplikacji.

Współczesny telefon działa w środowisku połączonych kont, komputerów, tabletów, komunikatorów, chmury i usług lokalizacyjnych.

Dlatego osoba trzecia może posiadać dostęp do określonych informacji mimo tego, że na telefonie nie znajduje się klasyczny program szpiegujący.

Z drugiej strony dostęp do wiadomości lub lokalizacji nie oznacza automatycznie potajemnego używania mikrofonu.

To właśnie dlatego podczas kontroli trzeba rozdzielić trzy pytania:

Co osoba trzecia wie?

Gdzie ta informacja była dostępna?

Jaki mechanizm techniczny mógł zapewnić do niej dostęp?

Dopiero później można prawidłowo sprawdzić urządzenie.

Biuro Detektywistyczne Arcanum wykonuje kontrole telefonów i komputerów pod kątem nieuprawnionego dostępu, aplikacji szpiegujących i innych form inwigilacji. Działamy na terenie całej Polski.

Po zakończeniu kontroli wyniki są omawiane z klientem, a wykonane czynności i ustalenia mogą zostać opisane w raporcie.

Najważniejszy wniosek: brak podejrzanej aplikacji nie oznacza automatycznie braku dostępu do danych. Trzeba sprawdzić nie tylko telefon, ale również konta, urządzenia powiązane, komunikatory i sposób udostępniania informacji.

Jak przygotować mieszkanie lub biuro do wykrywania podsłuchów? Co zrobić przed audytem?

Profesjonalne wykrywanie podsłuchów nie zaczyna się w chwili, gdy specjalista wyciąga analizator widma albo detektor złączy nieliniowych. Duża część skuteczności kontroli zależy od tego, w jakim stanie zastanie pomieszczenie i jakie informacje otrzyma przed rozpoczęciem badania.

Klient może nieświadomie utrudnić kontrolę jeszcze przed przyjazdem zespołu. Wystarczy poinformować zbyt wiele osób o planowanym audycie, wyrzucić podejrzany przedmiot, wymienić listwę zasilającą, wyłączyć wszystkie urządzenia albo przeprowadzić generalne porządki w pomieszczeniu, w którym mogło dojść do ingerencji.

przygotowanie mieszkania do wykrywania podsłuchów

Z drugiej strony nie ma potrzeby zamieniać mieszkania czy biura w „laboratorium”. W większości przypadków najlepszym rozwiązaniem jest pozostawienie pomieszczeń możliwie blisko ich normalnego stanu i przygotowanie informacji, które pozwolą szybko odróżnić legalną elektronikę od urządzeń wymagających dalszej analizy.

Dobre przygotowanie do audytu nie polega więc na samodzielnym szukaniu podsłuchu. Polega na tym, aby przed profesjonalną kontrolą nie zmienić niepotrzebnie środowiska, które ma zostać zbadane.

Najważniejsza zasada: nie informuj o kontroli większej liczby osób, niż jest to konieczne

Jeżeli istnieje konkretne podejrzenie celowej inwigilacji, informacja o planowanym sprawdzeniu pomieszczeń sama w sobie może mieć znaczenie.

Osoba, która zainstalowała urządzenie i dowie się o planowanej kontroli, może je usunąć, wyłączyć albo zmienić sposób jego działania. Po audycie może również ponownie umieścić je w pomieszczeniu.

Dlatego w profesjonalnych procedurach TSCM istotnym elementem jest bezpieczeństwo samej operacji. Informacja o kontroli powinna pozostawać w możliwie wąskim gronie osób, które rzeczywiście muszą o niej wiedzieć. Specjaliści TSCM zwracają również uwagę, że nie warto omawiać planowanego audytu w pomieszczeniu, które ma zostać sprawdzone, jeżeli istnieje możliwość jego wcześniejszego podsłuchiwania.

W mieszkaniu może to oznaczać nieinformowanie osoby, wobec której istnieją uzasadnione podejrzenia.

W firmie wiedza o terminie kontroli może zostać ograniczona do właściciela, zarządu albo jednej osoby odpowiedzialnej za dostęp do pomieszczeń.

Nie chodzi o tworzenie atmosfery tajemnicy wokół każdego audytu. Jeśli kontrola ma charakter wyłącznie profilaktyczny, ryzyko jest inne. Jeżeli jednak przyczyną są konkretne wycieki informacji, nieautoryzowany dostęp albo konflikt, dyskrecja przed kontrolą staje się częścią samej procedury bezpieczeństwa.

Nie szukaj podsłuchu samodzielnie tuż przed audytem

Naturalną reakcją na podejrzenie inwigilacji jest dokładne przeszukanie mieszkania lub biura.

Klient zaczyna otwierać gniazdka, przesuwać meble, wyjmować elementy sufitu podwieszanego, sprawdzać czujniki, rozkręcać listwy zasilające albo odłączać urządzenia.

Problem polega na tym, że takie działania mogą zmienić stan pomieszczenia.

Jeżeli znajdziemy podejrzany przedmiot, który następnie zostanie przeniesiony, trudniej będzie później ocenić jego pierwotne położenie, kierunek działania, sposób zasilania oraz dostęp osoby, która mogła go umieścić.

Można również przypadkowo:

  • odłączyć urządzenie od zasilania,
  • uszkodzić jego elementy,
  • usunąć kartę pamięci,
  • zmienić jego położenie,
  • zniszczyć ślady ingerencji,
  • zaalarmować osobę prowadzącą monitoring.

Jeżeli zauważysz coś nietypowego, najlepiej nie rozbierać tego samodzielnie. Można wykonać zdjęcie przedmiotu i jego otoczenia oraz przekazać informację specjaliście przed rozpoczęciem kontroli.

Nie wyrzucaj nowych lub podejrzanych przedmiotów

Podczas rozmów poprzedzających audyt warto zastanowić się, czy w kontrolowanym pomieszczeniu pojawiło się ostatnio coś nowego.

Może to być ładowarka, zegarek, listwa zasilająca, adapter, dekoracja, urządzenie elektroniczne, czujnik, element wyposażenia biura albo przedmiot pozostawiony przez inną osobę.

Nie oznacza to, że taki przedmiot jest podsłuchem. W zdecydowanej większości przypadków będzie zwykłym elementem wyposażenia.

Jeżeli jednak powodem kontroli jest konkretny incydent, jego historia może mieć znaczenie.

Podczas kontroli pomieszczeń analizowane są nie tylko sygnały radiowe, ale również wyposażenie, instalacja oraz elementy, w których potencjalnie mogłaby znajdować się dodatkowa elektronika. Sama lokalizacja ukrytego urządzenia wymaga połączenia badania technicznego z fizycznymi oględzinami.

Dlatego podejrzanego przedmiotu nie należy wyrzucać tuż przed kontrolą tylko dlatego, że wzbudza niepokój.

Czy przed kontrolą trzeba wyłączyć Wi-Fi i telefony?

To jedno z najczęściej pojawiających się pytań.

Odpowiedź brzmi: nie należy robić tego automatycznie przed przyjazdem specjalisty, chyba że zostało to wcześniej uzgodnione.

W mieszkaniu albo biurze istnieje wiele legalnych źródeł emisji radiowych: routery, telefony, urządzenia Bluetooth, drukarki, kamery monitoringu, system alarmowy, urządzenia smart home czy sprzęt konferencyjny.

Podczas analizy widma trzeba je zidentyfikować.

W określonym etapie pomiarów część znanych nadajników może zostać wyłączona, aby ograniczyć tło radiowe i ułatwić analizę pozostałych sygnałów. Profesjonalna kontrola nie powinna jednak polegać wyłącznie na badaniu sztucznie „wyciszonego” pomieszczenia.

W niektórych przypadkach ważne jest również obserwowanie środowiska podczas normalnej pracy urządzeń.

Dlatego lepszą zasadą jest:

nie wyłączaj wszystkiego wcześniej – przygotuj możliwość kontrolowanego wyłączania urządzeń podczas badania.

To pozwala porównać sytuację przed i po odłączeniu konkretnego źródła oraz przypisać transmisję do właściwego urządzenia.

Przygotuj informacje o znanych urządzeniach bezprzewodowych

To jedna z rzeczy, które naprawdę mogą przyspieszyć kontrolę.

Nie trzeba sporządzać profesjonalnego spisu technicznego. Wystarczy wiedzieć, jakie urządzenia normalnie znajdują się w mieszkaniu lub biurze.

Znaczenie mogą mieć między innymi:

  • routery i dodatkowe punkty Wi-Fi,
  • wzmacniacze sygnału,
  • kamery monitoringu,
  • alarmy,
  • urządzenia smart home,
  • drukarki bezprzewodowe,
  • telefony bezprzewodowe DECT,
  • telewizory i przystawki multimedialne,
  • urządzenia Bluetooth,
  • systemy audio,
  • urządzenia konferencyjne.

Dlaczego jest to ważne?

Analizator widma może pokazać dużą liczbę transmisji. Sam fakt pojawienia się sygnału nie oznacza obecności podsłuchu. Trzeba ustalić, czy źródłem jest znane urządzenie znajdujące się w kontrolowanej przestrzeni.

Im szybciej uda się przypisać legalne transmisje do legalnego sprzętu, tym więcej czasu można poświęcić sygnałom i miejscom, których pochodzenia nie da się łatwo wyjaśnić.

Czy znaną elektronikę warto zgromadzić w jednym miejscu?

W przypadku przenośnych urządzeń może to być pomocne, ale powinno odbywać się w sposób uzgodniony z osobą przeprowadzającą kontrolę.

Telefony domowników, tablety, smartwatche, słuchawki Bluetooth, powerbanki czy inne niewielkie urządzenia można w określonym momencie zebrać w jednym wskazanym miejscu. Ułatwia to identyfikację znanych źródeł emisji oraz ogranicza przypadkowe przemieszczanie nadajników podczas pomiaru.

Nie należy natomiast demontować stałych elementów wyposażenia.

Router, alarm, kamery, urządzenia smart home czy system konferencyjny powinny pozostać na swoich normalnych miejscach. Ich lokalizacja i sposób podłączenia również są informacją przydatną podczas audytu.

Zapewnij dostęp do wszystkich miejsc objętych kontrolą

Profesjonalny audyt traci część wartości, jeżeli połowa pomieszczenia pozostaje niedostępna.

Jeżeli przed przyjazdem ustalono kontrolę mieszkania, domu lub biura, warto upewnić się, że możliwe będzie wejście do wszystkich pomieszczeń objętych zakresem oraz dostęp do elementów, które mogą wymagać dalszej inspekcji.

W zależności od obiektu mogą to być:

  • szafy i zabudowy,
  • pomieszczenia techniczne,
  • rozdzielnie,
  • przestrzenie nad sufitem podwieszanym,
  • miejsca za meblami,
  • instalacje teleinformatyczne,
  • router i urządzenia sieciowe.

Nie oznacza to przygotowywania pomieszczenia przez samodzielny demontaż.

Jeżeli konieczne będzie odsunięcie elementu lub otwarcie przestrzeni technicznej, decyzję najlepiej podjąć podczas kontroli, gdy istnieje konkretna przyczyna.

Profesjonalne procedury TSCM obejmują zarówno analizę RF, jak i fizyczne sprawdzenie wyposażenia, infrastruktury oraz przewodów, dlatego ograniczony dostęp może pozostawić obszary poza zakresem badania.

W mieszkaniu warto przypomnieć sobie, kto miał do niego dostęp

Sam układ pomieszczenia nie daje pełnego obrazu sytuacji.

Przed kontrolą warto przeanalizować ostatnie tygodnie lub miesiące i odpowiedzieć sobie na kilka pytań.

Czy ktoś posiadał dodatkowe klucze?

Czy w mieszkaniu przebywała osoba, wobec której istnieją podejrzenia?

Czy odbywał się remont, naprawa albo montaż instalacji?

Czy ktoś przyniósł urządzenie, które pozostało w lokalu?

Czy mieszkanie było przez pewien czas dostępne dla innych osób bez obecności właściciela?

Nie chodzi o wskazywanie sprawcy przed znalezieniem jakichkolwiek dowodów.

Informacja o możliwości dostępu pozwala jednak określić, jakiego rodzaju ingerencja była realnie możliwa.

Osoba mająca dwie minuty dostępu do mieszkania ma inne możliwości niż ktoś, kto przez kilka godzin wykonywał prace przy instalacji elektrycznej lub suficie.

Właśnie dlatego profesjonalne wykrywanie podsłuchów zaczyna się od krótkiego wywiadu, a nie od włączenia pierwszego urządzenia pomiarowego.

W biurze przygotowanie jest jeszcze ważniejsze

Firmy mają znacznie bardziej rozbudowaną infrastrukturę niż większość mieszkań.

W jednej sali konferencyjnej mogą znajdować się punkty Wi-Fi, mikrofony, system wideokonferencyjny, telewizor, panel sterujący, głośniki, czujniki alarmowe i urządzenia automatyki budynkowej.

Dlatego warto wcześniej ustalić osobę, która potrafi wyjaśnić, do czego służą poszczególne elementy infrastruktury.

Nie musi ona uczestniczyć w całej kontroli. Ważne jest natomiast, aby w razie potrzeby można było szybko ustalić, czy określony przewód, urządzenie albo punkt sieciowy należy do instalacji firmy.

Szerzej sam zakres kontroli biznesowej opisaliśmy w artykule jak sprawdzić biuro pod kątem podsłuchów.

W przypadku firm warto również wcześniej określić pomieszczenia o najwyższym znaczeniu. Gabinet zarządu, sala negocjacyjna czy pokój wykorzystywany do spotkań prawnych mogą wymagać bardziej szczegółowej kontroli niż zwykły korytarz albo pomieszczenie socjalne.

Czy pracownicy powinni być obecni podczas audytu?

Najczęściej łatwiej przeprowadzić pełną kontrolę wtedy, gdy w pomieszczeniach nie odbywa się normalna praca.

Nie chodzi tylko o dyskrecję.

Wykrywanie podsłuchów w biurze firmy

Każdy pracownik wnosi ze sobą telefon, smartwatch, słuchawki i inne urządzenia bezprzewodowe, zwiększając liczbę legalnych źródeł transmisji. Ciągłe przemieszczanie się osób utrudnia również dokładne oględziny.

Dlatego kontrole firm często wygodniej przeprowadzać po godzinach pracy albo w czasie, kiedy w obiekcie znajduje się ograniczona liczba osób.

Nie jest to jednak sztywna zasada.

W niektórych przypadkach pierwsza analiza środowiska podczas normalnego funkcjonowania biura może dostarczyć cennych informacji. Dopiero później można ograniczać kolejne źródła i obserwować zmiany.

Warunki kontroli powinny wynikać z metodyki, a nie odwrotnie.

Nie rób generalnych porządków dzień przed kontrolą

To rada, która może wydawać się nietypowa.

Klient chce przygotować mieszkanie lub biuro dla specjalisty i dlatego sprząta, przestawia meble, usuwa stare ładowarki, kable i nieużywane przedmioty.

Tymczasem właśnie wśród nich może znajdować się element, którego pochodzenia należałoby wyjaśnić.

Najlepiej, aby pomieszczenie wyglądało podobnie do tego, jak wyglądało w okresie, którego dotyczą podejrzenia.

Oczywiście nie chodzi o pozostawianie bałaganu utrudniającego dostęp.

Można uporządkować rzeczy w stopniu pozwalającym swobodnie przeprowadzić badanie, ale nie należy wyrzucać ani zastępować elementów wyposażenia, których historia jest niejasna.

Nie wykonuj napraw i remontów bezpośrednio przed audytem

Jeżeli jest to możliwe, przed kontrolą nie należy wymieniać gniazd, lamp, listew, czujników, elementów zabudowy ani instalacji znajdujących się w miejscu objętym podejrzeniem.

Nowy elektryk może całkowicie legalnie wymienić element, który później chcielibyśmy zbadać.

Podobnie pracownik remontowy może usunąć nietypowy przewód, uznając go za pozostałość po starej instalacji.

Jeżeli naprawa jest konieczna ze względów bezpieczeństwa, warto przynajmniej wykonać dokumentację fotograficzną stanu przed ingerencją i zachować wymienione elementy.

Czy przed kontrolą trzeba odłączyć Internet?

Nie.

Samo odłączenie mieszkania lub biura od Internetu nie powoduje, że wszystkie urządzenia przestają działać.

Podsłuch może korzystać z własnej karty SIM, innej sieci bezprzewodowej albo zapisywać materiał lokalnie.

Co więcej, urządzenie działające przez Wi-Fi może zostać łatwiej zidentyfikowane, jeżeli pozostawimy normalne środowisko do pierwszego etapu analizy.

W artykule jak wykryć podsłuch bez aktywnego sygnału szerzej wyjaśniliśmy, dlaczego brak transmisji nie jest równoznaczny z brakiem urządzenia.

Dlatego nie warto próbować samodzielnie tworzyć „ciszy radiowej”. Kolejne źródła można kontrolowanie wyłączać już w trakcie audytu.

Co z routerem?

Jeżeli kontrola ma obejmować również sieć, przydatny będzie dostęp administracyjny do routera.

Pozwala on porównać urządzenia podłączone do sieci z rzeczywistym wyposażeniem mieszkania lub firmy.

Nieznany wpis nie jest automatycznie dowodem na obecność podsłuchu.

Może należeć do telewizora, drukarki, sprzętu smart home albo urządzenia, którego nazwa sieciowa niewiele mówi użytkownikowi.

Dopiero identyfikacja producenta, sposobu komunikacji i fizycznego źródła pozwala ocenić znaczenie takiego urządzenia.

Dlatego przed kontrolą warto po prostu upewnić się, że znamy hasło administracyjne lub możemy uzyskać dostęp do konfiguracji routera, jeżeli będzie to potrzebne.

Telefon i komputer mogą być oddzielnym źródłem problemu

Jeżeli ktoś zna prywatne lub biznesowe informacje, nie należy automatycznie zakładać, że zostały pozyskane przez urządzenie ukryte w pomieszczeniu.

Źródłem może być telefon, konto Google lub Apple, komunikator, komputer albo zdalny dostęp do jednego z urządzeń.

Wykrywanie aplikacji szpiegujących w telefonie

Dlatego jeszcze przed audytem warto dokładnie powiedzieć, jakiego rodzaju informacje wyciekły.

Jeżeli dana osoba zna rozmowy prowadzone wyłącznie w jednym pokoju, scenariusz jest inny.

Jeżeli natomiast zna wiadomości, lokalizację, zawartość kalendarza i informacje przekazywane również poza mieszkaniem, należy brać pod uwagę szerszy zakres kontroli.

Arcanum prowadzi także kontrolę telefonów i komputerów pod kątem inwigilacji, dlatego takie informacje warto przekazać już podczas wstępnej konsultacji.

Czego nie trzeba przygotowywać?

Nie trzeba samodzielnie kupować wykrywacza.

Nie trzeba instalować dziesięciu aplikacji do skanowania Wi-Fi.

Nie trzeba prowadzić wielodniowych pomiarów telefonem.

Nie trzeba też demontować mieszkania.

Rolą klienta jest przede wszystkim zapewnienie dostępu i przekazanie informacji o środowisku.

Rolą osoby przeprowadzającej kontrolę jest dobranie właściwych metod: analizy widma radiowego, NLJD, termowizji, kamery inspekcyjnej, kontroli sieci i oględzin technicznych.

Profesjonalny audyt TSCM jest procedurą łączącą różne metody właśnie dlatego, że jedno narzędzie nie obejmuje jednocześnie urządzeń aktywnych, nieaktywnych, przewodowych i zapisujących dane lokalnie.

Co warto przygotować przed przyjazdem specjalisty?

Najbardziej przydatne informacje można sprowadzić do kilku rzeczy.

Warto znać:

  • przyczynę podejrzeń,
  • czas, od kiedy problem występuje,
  • osoby mające dostęp do pomieszczeń,
  • ostatnie remonty i prace serwisowe,
  • nowe lub nietypowe elementy wyposażenia,
  • listę podstawowych urządzeń bezprzewodowych,
  • miejsca, w których odbywały się najważniejsze rozmowy,
  • pomieszczenia i urządzenia, które mają zostać objęte kontrolą.

W firmie przydatny może być również prosty plan pomieszczeń i informacja o infrastrukturze sieciowej.

Nie chodzi o przygotowanie kilkudziesięciostronicowej dokumentacji. Czasami pięć minut rzeczowej rozmowy przed rozpoczęciem badania pozwala właściwie ustawić priorytety całej kontroli.

Audyt nie kończy bezpieczeństwa na zawsze

To również ważne z punktu widzenia przygotowania klienta.

Profesjonalna kontrola może bardzo dokładnie ocenić stan pomieszczenia w określonym czasie, ale nie zabezpiecza go przed każdą przyszłą ingerencją.

Jeżeli dzień po audycie do biura ponownie uzyska dostęp niekontrolowana osoba, sytuacja się zmienia.

Właśnie dlatego profesjonalne podejście TSCM traktuje wynik kontroli jako ocenę konkretnego stanu, a dalsze bezpieczeństwo wiąże również z kontrolą dostępu i procedurami organizacyjnymi.

W mieszkaniu może oznaczać kontrolę kluczy i dostępu osób trzecich.

W firmie – zasady dostępu do gabinetów, pomieszczeń konferencyjnych, serwisu technicznego oraz sprzętu pozostawianego przez zewnętrznych wykonawców.

Najlepszy audyt techniczny nie zastąpi podstawowych zasad ochrony przestrzeni po jego zakończeniu.

Najczęściej zadawane pytania

Czy przed wykrywaniem podsłuchów trzeba wyłączyć Wi-Fi?

Nie należy robić tego automatycznie przed przyjazdem specjalisty. Normalnie działająca sieć może być potrzebna do pierwszej analizy. Później poszczególne legalne źródła transmisji mogą być kontrolowanie wyłączane i porównywane z wynikami pomiaru.

Czy telefony trzeba wynieść z pomieszczenia?

Telefony są źródłami sygnałów radiowych, dlatego podczas części pomiarów mogą zostać wyłączone lub zgromadzone w ustalonym miejscu. Najlepiej zrobić to dopiero zgodnie z instrukcją osoby prowadzącej kontrolę.

Czy przed kontrolą należy posprzątać mieszkanie?

Pomieszczenia powinny umożliwiać swobodny dostęp, ale nie warto wykonywać generalnych porządków połączonych z wyrzucaniem starych ładowarek, przewodów i nieznanych elementów wyposażenia. Jeżeli coś może mieć znaczenie dla sprawy, powinno pozostać do oceny.

Czy można samemu otworzyć podejrzane gniazdko?

Jeżeli nie ma zagrożenia bezpieczeństwa elektrycznego, lepiej pozostawić je w dotychczasowym stanie i poinformować o podejrzeniu osobę prowadzącą audyt. Samodzielny demontaż może zmienić stan badanego miejsca.

Czy powinienem poinformować pracowników o kontroli?

Jeżeli audyt jest związany z konkretnym podejrzeniem wycieku informacji, wiedza o nim powinna być ograniczona do osób, które rzeczywiście muszą znać termin i zakres kontroli. Przy audycie czysto profilaktycznym zasady mogą być inne.

Czy do kontroli potrzebny jest dostęp do routera?

Nie do każdego rodzaju pomiaru, ale jeżeli zakres obejmuje analizę sieci i urządzeń podłączonych do Wi-Fi, dostęp administracyjny może znacznie ułatwić identyfikację legalnego sprzętu.

Czy trzeba przygotować listę wszystkich urządzeń elektronicznych?

Nie musi to być formalny dokument. Wystarczy możliwość wskazania znanych routerów, kamer, systemów alarmowych, smart home, urządzeń Bluetooth i pozostałego sprzętu bezprzewodowego.

Czy po negatywnym wyniku mogę mieć całkowitą pewność, że nikt mnie nigdy nie podsłuchiwał?

Nie. Audyt ocenia stan zastany w czasie kontroli oraz scenariusze, które można zweryfikować zastosowanymi metodami. Nie pozwala uczciwie stwierdzić, że w przeszłości nigdy nie znajdowało się tam urządzenie ani że nie może zostać zainstalowane później.

Jak przygotować się do profesjonalnej kontroli Arcanum?

Przed realizacją audytu Biura Detektywistycznego Arcanum najważniejsze jest zachowanie pomieszczenia w możliwie naturalnym stanie oraz zapewnienie dostępu do kontrolowanych stref.

Nie trzeba samodzielnie przeprowadzać żadnych skomplikowanych czynności.

Najbardziej pomaga:

  • zachowanie poufności planowanej kontroli,
  • nieprzenoszenie podejrzanych elementów,
  • przygotowanie informacji o znanych urządzeniach bezprzewodowych,
  • zapewnienie dostępu do pomieszczeń i infrastruktury,
  • wskazanie osób mających wcześniej dostęp do obiektu,
  • opisanie okoliczności, które doprowadziły do podejrzenia inwigilacji.

Podczas audytu wykorzystujemy zależnie od sytuacji między innymi:

  • detektor złączy nieliniowych NLJD,
  • analizator widma radiowego,
  • kamerę termowizyjną,
  • kamerę inspekcyjną,
  • analizę sieci i urządzeń bezprzewodowych.

Po zakończeniu kontroli wyniki są omawiane z klientem, a następnie przygotowywany jest raport wraz z zaleceniami.

Kontrole mieszkań, domów, biur i innych pomieszczeń realizujemy na terenie całej Polski.

Najważniejsza zasada przed audytem jest prosta: nie próbuj przygotować pomieszczenia tak, aby było „czyste”. Pozostaw je możliwie blisko normalnego stanu i pozwól, aby kolejne źródła sygnałów oraz elementy wyposażenia zostały wykluczone metodycznie podczas kontroli.

Jak sprawdzić biuro pod kątem podsłuchów? Profesjonalna kontrola i najczęstsze zagrożenia

Jak sprawdzić biuro pod kątem podsłuchów? Gabinet zarządu, sala konferencyjna i urządzenia

Podejrzenie podsłuchu w firmie rzadko zaczyna się od znalezienia podejrzanego urządzenia. Znacznie częściej pierwszym sygnałem jest informacja, która nie powinna wydostać się poza wąskie grono osób.

Konkurent zna warunki negocjacji. Druga strona rozmów jest przygotowana na argument, który omawiano wyłącznie w gabinecie. Informacja o planowanej inwestycji pojawia się poza firmą przed jej oficjalnym ogłoszeniem. Ktoś zna szczegóły spotkania zarządu, choć nie powinien mieć do nich dostępu.

Ukryta kamera w wentylacji w biurze

Nie oznacza to automatycznie, że w biurze znajduje się podsłuch. Źródłem wycieku może być człowiek, telefon, komputer, poczta elektroniczna, konto w chmurze, system wideokonferencyjny albo niewłaściwie zabezpieczona sieć. Fizyczne urządzenie rejestrujące jest tylko jednym z możliwych scenariuszy.

Dlatego odpowiedź na pytanie „jak sprawdzić biuro pod kątem podsłuchów?” nie powinna zaczynać się od przypadkowego chodzenia po pomieszczeniach z wykrywaczem. Najpierw trzeba ustalić, jakie informacje mogły zostać ujawnione, gdzie o nich rozmawiano, kto miał dostęp do tych miejsc oraz jakie urządzenia znajdowały się w ich otoczeniu.

Dopiero wtedy można prawidłowo określić zakres kontroli.

Profesjonalny audyt kontrinwigilacyjny firmy jest w praktyce połączeniem analizy zagrożenia, kontroli fizycznej pomieszczeń, badania środowiska radiowego, wykrywania ukrytej elektroniki oraz – gdy wymaga tego sytuacja – sprawdzenia urządzeń i sieci. Specjalistyczne zestawy TSCM również łączą kilka różnych technologii, między innymi analizatory widma, szerokopasmowe detektory RF i detektory złączy nieliniowych NLJD, ponieważ każde z tych narzędzi odpowiada na inny rodzaj zagrożenia.

Nie trzeba sprawdzać każdego miejsca w firmie w taki sam sposób

Jednym z podstawowych błędów jest traktowanie biura jako jednolitej powierzchni.

W praktyce zupełnie inne znaczenie ma korytarz, przez który przechodzą wszyscy pracownicy, a inne gabinet prezesa, w którym podejmowane są decyzje dotyczące transakcji, zatrudnienia, cen, strategii albo sporów prawnych.

Dlatego przed rozpoczęciem kontroli warto stworzyć prostą mapę informacji: gdzie odbywają się rozmowy, których ujawnienie byłoby najbardziej szkodliwe dla firmy?

W typowej organizacji pierwszeństwo mają gabinety zarządu i właścicieli, sale konferencyjne, pomieszczenia wykorzystywane do negocjacji, działy finansowe i prawne oraz miejsca, w których omawia się kwestie personalne lub strategiczne.

W niektórych przedsiębiorstwach szczególnie wrażliwe mogą być natomiast działy badań i rozwoju, pomieszczenia projektowe, przestrzenie handlowe, miejsca przygotowywania ofert albo niewielki gabinet, w którym prowadzone są rozmowy z kluczowymi kontrahentami.

Nie decyduje więc powierzchnia pomieszczenia, lecz wartość informacji, które można w nim zdobyć.

Arcanum prowadzi wykrywanie podsłuchów dla firm właśnie w modelu obejmującym pomieszczenia biurowe, sale konferencyjne, urządzenia oraz – zależnie od zagrożenia – także pojazdy i elektronikę.

Gabinet zarządu – niewielka powierzchnia, duża wartość informacji

Gabinet osoby decyzyjnej jest jednym z najbardziej oczywistych miejsc wymagających uwagi podczas kontroli firmy.

Nie dlatego, że urządzenia szpiegowskie są tam statystycznie zawsze montowane, lecz dlatego, że jedno skutecznie działające urządzenie mogłoby uzyskać dostęp do wyjątkowo wartościowych rozmów.

W takim pomieszczeniu nie wystarczy spojrzeć pod biurko.

Należy przeanalizować całe otoczenie osoby prowadzącej rozmowę. Znaczenie ma lokalizacja biurka, foteli dla gości, miejsce prowadzenia spotkań oraz wyposażenie znajdujące się w ich bezpośrednim sąsiedztwie.

Kontroli mogą wymagać między innymi elementy zasilania, listwy elektryczne, ładowarki, lampy, czujniki, urządzenia konferencyjne, telewizory, monitory, głośniki, telefony, dekoracje oraz elementy zabudowy.

Szczególną uwagę zwracają elementy, które pojawiły się niedawno, zostały wymienione albo były serwisowane przez osoby zewnętrzne.

Nie chodzi jednak o uznawanie każdego nowego zasilacza za zagrożenie. Istotne są odstępstwa od normalnej infrastruktury: dodatkowe przewody, nietypowe moduły, ślady ingerencji, otwory niezgodne z funkcją urządzenia albo elektronika znajdująca się w miejscu, w którym nie powinna występować.

Sala konferencyjna wymaga szerszego spojrzenia

Sala konferencyjna jest pod względem technicznym trudniejszym środowiskiem niż zwykły gabinet.

Znajdują się w niej mikrofony, ekrany, systemy wideokonferencyjne, głośniki, kamery, punkty dostępowe, sterowniki, gniazda stołowe i rozbudowane okablowanie. Sama obecność mikrofonu albo kamery jest więc całkowicie normalna.

Problemem nie jest znalezienie elektroniki. Problemem jest ustalenie, czy wszystkie znajdujące się tam urządzenia są znane, prawidłowo skonfigurowane i zgodne z przeznaczeniem pomieszczenia.

Współczesne systemy konferencyjne są urządzeniami sieciowymi. Dlatego bezpieczeństwo sali nie kończy się na sprawdzeniu ścian i stołu. Źródłem ryzyka może być również sprzęt, który legalnie znajduje się w pomieszczeniu, ale został niewłaściwie skonfigurowany albo ktoś uzyskał do niego nieautoryzowany dostęp.

Z tego powodu kontrola fizyczna i analiza warstwy cyfrowej nie powinny być traktowane jako dwa zupełnie niezależne światy.

Sufit podwieszany nie może być pomijany

W nowoczesnych biurach ogromne znaczenie ma przestrzeń znajdująca się nad sufitem podwieszanym.

Przebiegają tam przewody zasilające i teleinformatyczne, instalacja alarmowa, wentylacja, elementy systemów przeciwpożarowych oraz inne urządzenia techniczne.

Jest to środowisko, w którym duża liczba legalnych elementów może utrudniać ocenę, co faktycznie należy do infrastruktury.

Dlatego kontrola nie powinna polegać na przypadkowym zaglądaniu nad kilka płyt sufitu. Trzeba przeanalizować rozmieszczenie instalacji, sprawdzić miejsca znajdujące się bezpośrednio nad obszarami prowadzenia poufnych rozmów oraz zweryfikować elementy, których funkcji nie można wyjaśnić.

W takich przestrzeniach szczególne znaczenie ma kamera inspekcyjna. Pozwala ocenić trudno dostępne miejsca bez konieczności destrukcyjnego demontażu całej zabudowy.

Podobna zasada dotyczy kanałów instalacyjnych, zabudowanych mebli, przestrzeni za ekranami, szaf technicznych i innych miejsc, do których można dostać się podczas serwisu albo remontu.

Gniazda, ładowarki i listwy – dlaczego zasilanie jest ważne?

Każde urządzenie elektroniczne potrzebuje energii.

Miniaturowy rejestrator może przez pewien czas działać z baterii, ale długotrwałe prowadzenie obserwacji jest znacznie łatwiejsze, jeżeli urządzenie posiada dostęp do stałego zasilania.

Dlatego podczas kontroli analizuje się elementy instalacji elektrycznej i urządzenia podłączone do niej na stałe lub pozostające w pomieszczeniu przez wiele miesięcy.

Nie oznacza to rozbierania każdego gniazdka bez powodu.

Najpierw sprawdza się, czy jego konstrukcja jest zgodna z pozostałymi elementami instalacji, czy widać ślady ingerencji, czy znajduje się w miejscu umożliwiającym zbieranie informacji oraz czy zachowanie urządzenia podczas innych pomiarów wymaga dokładniejszej kontroli.

W dobrze przeprowadzonym audycie poszczególne metody prowadzą do siebie. Podejrzane wskazanie analizatora, NLJD albo termowizji jest podstawą do bardziej szczegółowych oględzin konkretnego elementu, a nie powodem do chaotycznego rozbierania całego biura.

Analizator widma – w firmie sygnałów będzie bardzo dużo

Biuro jest zwykle jednym z trudniejszych środowisk radiowych.

Telefony pracowników, routery, punkty Wi-Fi, urządzenia Bluetooth, zegarki, słuchawki, drukarki, systemy alarmowe, automatyka budynkowa i elektronika sąsiednich przedsiębiorstw powodują, że w otoczeniu występuje wiele legalnych transmisji.

Dlatego prosty detektor RF może w biurze reagować niemal bez przerwy.

Profesjonalny analizator widma pozwala znacznie dokładniej obserwować środowisko częstotliwościowe i lokalizować źródła emisji. W technice radiowej do namierzania źródła można wykorzystywać między innymi zmianę poziomu sygnału oraz anteny kierunkowe; podobne metody są stosowane również podczas profesjonalnego lokalizowania źródeł zakłóceń RF.

Najważniejsze nie jest jednak znalezienie dużej liczby sygnałów.

Najważniejsze jest ich wyjaśnienie.

Jeżeli sygnał pochodzi od firmowego routera, telefonu lub systemu bezprzewodowego, jest to normalny element środowiska. Jeżeli natomiast pojawia się transmisja, której nie można przypisać do infrastruktury, należy ustalić jej kierunek, charakter i fizyczne źródło.

Z tego powodu podczas profesjonalnej kontroli pomieszczeń analiza radiowa jest tylko jednym z etapów, a nie całą usługą.

Brak sygnału nadal niczego definitywnie nie wyklucza

Jest to szczególnie ważne w środowisku biznesowym.

Urządzenie może nagrywać rozmowy lokalnie i nie przesyłać ich w czasie rzeczywistym. Może również pozostawać w trybie uśpienia albo prowadzić transmisję tylko okresowo.

Dlatego wynik „nic nie nadaje” nie oznacza jeszcze „niczego tutaj nie ma”.

Ten problem dokładnie opisaliśmy w artykule jak wykryć podsłuch bez aktywnego sygnału.

Podczas kontroli biura szczególnego znaczenia nabiera wtedy detektor złączy nieliniowych NLJD.

NLJD – szukanie elektroniki, a nie transmisji

Detektor złączy nieliniowych wykorzystuje inne zjawisko niż analizator widma.

Nie oczekuje, że podejrzane urządzenie samo wyśle sygnał. Pozwala lokalizować elementy półprzewodnikowe znajdujące się między innymi w ścianach, sufitach, meblach, wyposażeniu i innych elementach pomieszczenia.

wykrywacz złącz nielinowych nljd w użyciu

Profesjonalne urządzenia NLJD są przeznaczone do wykrywania elektroniki zarówno aktywnej, jak i połączonej przewodowo czy wyłączonej.

W biurze pojawia się jednak dodatkowa trudność: elektronika znajduje się praktycznie wszędzie.

NLJD nie wyświetli komunikatu „znaleziono podsłuch”. Może wskazać obecność półprzewodników.

Operator musi więc ocenić, czy wskazanie jest logiczne.

Reakcja na ekran telewizora albo urządzenie konferencyjne jest oczekiwana. Zupełnie inaczej należy potraktować reakcję w elemencie mebla, dekoracji, fragmentu zabudowy czy innego przedmiotu, który według swojej funkcji nie powinien zawierać żadnej elektroniki.

Wtedy konkretne miejsce wymaga dalszej kontroli.

To pokazuje, dlaczego sam zakup profesjonalnego urządzenia nie zastępuje procedury i doświadczenia.

Czy kamera termowizyjna może znaleźć podsłuch?

Może pomóc, ale nie jest uniwersalnym wykrywaczem urządzeń szpiegowskich.

Aktywna elektronika wydziela energię cieplną. Jeżeli niewielkie urządzenie pracuje wewnątrz elementu wyposażenia, może spowodować lokalną różnicę temperatur widoczną podczas kontroli termowizyjnej.

Znaczenie ma szczególnie sytuacja, w której element, który teoretycznie powinien być nieaktywny, generuje nietypowy wzorzec cieplny.

Termowizja jest jednak metodą pomocniczą. Urządzenie wyłączone albo pobierające bardzo niewiele energii może nie powodować wyraźnej anomalii.

Dlatego kamera termowizyjna powinna uzupełniać NLJD, analizę RF oraz oględziny, a nie je zastępować.

Ukryte kamery wymagają dodatkowej kontroli optycznej

Audyt biura pod kątem podsłuchu powinien uwzględniać również możliwość rejestrowania obrazu.

Miniaturowy moduł kamery nie musi wyglądać jak klasyczna kamera monitoringu. Współczesne systemy modułowe pokazują, jak niewielki może być sam sensor i obiektyw. W profesjonalnych kamerach typu pinhole część optyczna może być oddzielona przewodem od głównego modułu, dzięki czemu z zewnątrz widoczny jest praktycznie tylko niewielki otwór.

Dlatego sprawdzenie sali konferencyjnej lub gabinetu powinno uwzględniać również kontrolę optyczną miejsc posiadających odpowiednie pole widzenia.

Szerzej różne technologie kamer i ograniczenia domowych metod opisaliśmy w artykule jak wykryć ukrytą kamerę.

Nie można zapominać o routerze, sieci i urządzeniach firmowych

Współczesna inwigilacja nie musi wymagać ukrycia dodatkowego mikrofonu w ścianie.

Laptop stojący na stole konferencyjnym już posiada mikrofon. Telefon prezesa również. System wideokonferencyjny posiada mikrofony i kamery, a wiele urządzeń komunikuje się z siecią.

Jeżeli ktoś uzyskał nieautoryzowany dostęp do takiego sprzętu, problem może wyglądać z perspektywy użytkownika bardzo podobnie do klasycznego podsłuchu.

Dlatego jeżeli z wywiadu wynika, że informacje mogły wyciekać również poza jedno konkretne pomieszczenie, warto rozszerzyć zakres kontroli.

Może obejmować urządzenia powiązane z osobami mającymi dostęp do poufnych danych, firmowe telefony, laptopy, konta oraz elementy infrastruktury sieciowej.

Nie oznacza to, że przy każdej kontroli biura należy analizować wszystkie komputery przedsiębiorstwa. Zakres musi wynikać z ryzyka.

Jeżeli informacje omawiano tylko podczas jednego spotkania w zamkniętym gabinecie, priorytet będzie inny niż wtedy, gdy podobne dane były przetwarzane na kilku urządzeniach i przesyłane pocztą.

Telefon osoby decyzyjnej może być ważniejszy niż kolejny pokój

W praktyce zdarza się, że przedsiębiorca koncentruje się wyłącznie na biurze, ponieważ tam prowadzi poufne rozmowy.

Tymczasem ten sam telefon zabiera ze sobą do domu, samochodu, restauracji i na spotkania poza siedzibą.

Jeżeli urządzenie lub konto zostało przejęte, kontrola samych pomieszczeń nie rozwiąże problemu.

Dlatego w przypadku osoby posiadającej dostęp do szczególnie ważnych informacji zasadne może być sprawdzenie również telefonu.

Nie należy jednak automatycznie zakładać, że nietypowa praca baterii albo nagrzewanie się urządzenia oznaczają oprogramowanie szpiegujące. Symptomy tego rodzaju mają wiele zwykłych przyczyn.

Szerzej omawiamy to w artykule jak sprawdzić, czy telefon jest podsłuchiwany.

Kiedy najlepiej przeprowadzić kontrolę biura?

W przypadku firm duże znaczenie ma organizacja samego audytu.

Jeżeli kontrola dotyczy podejrzenia celowej inwigilacji, informacja o jej planowaniu nie powinna być niepotrzebnie rozpowszechniana. Im większa liczba osób zna termin i zakres kontroli, tym trudniej zachować jej poufność.

Z praktycznego punktu widzenia wiele czynności łatwiej przeprowadzić wtedy, gdy w biurze nie ma pracowników. Można spokojnie wejść do wszystkich pomieszczeń, zidentyfikować urządzenia należące do firmy oraz ograniczyć liczbę telefonów i innych źródeł RF utrudniających analizę środowiska.

Nie oznacza to jednak, że każda kontrola powinna odbywać się wyłącznie nocą lub w weekend.

Niektóre anomalie mogą występować jedynie podczas normalnego działania określonych systemów. Dlatego sposób prowadzenia pomiarów powinien zależeć od konkretnego scenariusza.

Najważniejsze jest zapewnienie dostępu do kontrolowanych pomieszczeń, urządzeń, przestrzeni technicznych oraz – jeżeli jest to częścią zakresu – infrastruktury sieciowej.

Kiedy kontrola firmy jest szczególnie uzasadniona?

Sam fakt prowadzenia działalności gospodarczej nie oznacza, że każde biuro wymaga regularnego pełnego audytu kontrinwigilacyjnego.

Są jednak sytuacje, w których ryzyko znacząco rośnie.

Jednym z najbardziej oczywistych sygnałów jest ujawnienie informacji znanej bardzo ograniczonej liczbie osób. Istotne znaczenie ma również nieautoryzowany dostęp do biura, włamanie, zmiana personelu posiadającego dostęp do informacji strategicznych, konflikt wspólników albo sytuacja, w której osoba trzecia miała możliwość pozostawania sama w chronionym pomieszczeniu.

Kontrolę prewencyjną można także rozważyć przed szczególnie ważnymi negocjacjami, procesem inwestycyjnym, transakcją, restrukturyzacją albo spotkaniem dotyczącym informacji o bardzo wysokiej wartości.

W firmach, w których ochrona informacji ma szczególne znaczenie, audyt techniczny powinien być elementem szerszego systemu ochrony tajemnic przedsiębiorstwa, a nie jednorazową reakcją na każdy niepokojący przypadek. Strona usługowa Arcanum łączy ochronę informacji z kontrolą pomieszczeń, urządzeń i procedur bezpieczeństwa.

Najczęstszy błąd: sprawdzenie tylko gabinetu prezesa

Jeżeli wyciek dotyczy informacji zarządczych, naturalnym odruchem jest rozpoczęcie od gabinetu prezesa.

To rozsądny punkt wyjścia, ale nie zawsze wystarczający.

Ta sama informacja mogła zostać omówiona wcześniej w sali konferencyjnej, przeczytana na laptopie, przekazana przez telefon, przygotowana przez asystenta albo omawiana w samochodzie podczas rozmowy służbowej.

Dlatego najpierw należy prześledzić drogę informacji, a dopiero później wyznaczyć fizyczny obszar kontroli.

To dużo skuteczniejsze niż przyjęcie założenia, że „podsłuch musi znajdować się tam, gdzie siedzi prezes”.

Drugi błąd: kontrolowanie tylko urządzeń nadających

Równie częstym problemem jest ograniczenie audytu do skanowania RF.

Jeżeli urządzenie nadaje, analiza widma może być niezwykle użyteczna.

Jeżeli jednak rejestruje dźwięk lokalnie albo w momencie badania pozostaje nieaktywne, samo szukanie sygnału nie rozwiązuje problemu.

Dlatego profesjonalny audyt biura łączy metody.

W typowym zakresie technicznym mogą znaleźć się:

  • analizator widma radiowego RF,
  • detektor złączy nieliniowych NLJD,
  • kamera termowizyjna,
  • kamera inspekcyjna lub endoskop,
  • analiza urządzeń i sieci bezprzewodowych,
  • dokładna kontrola fizyczna infrastruktury.

Takie podejście odpowiada również konstrukcji profesjonalnych zestawów TSCM, które nie bazują na jednym rodzaju detektora, lecz zestawiają narzędzia do badania emisji RF, wykrywania elektroniki i przeszukania fizycznego.

Co zrobić, jeśli podczas kontroli zostanie znalezione urządzenie?

Najgorszym rozwiązaniem jest impulsywne wyrwanie urządzenia, jego zniszczenie albo natychmiastowe rozpoczęcie rozmów na ten temat z całym personelem.

Najpierw trzeba ustalić, czym urządzenie rzeczywiście jest.

Jeżeli analiza wskazuje, że może być elementem nieuprawnionej inwigilacji, znaczenie ma jego dokładne położenie, sposób montażu, zasilanie, kierunek działania, otoczenie oraz stan w chwili ujawnienia.

Warto udokumentować miejsce przed ingerencją.

Dalszy sposób zabezpieczenia zależy od sytuacji i celu przedsiębiorcy. Inaczej postępuje się, kiedy priorytetem jest natychmiastowe przerwanie wycieku informacji, a inaczej, gdy urządzenie może mieć znaczenie dla dalszych działań prawnych lub dowodowych.

Dlatego profesjonalna kontrola nie kończy się komunikatem „znaleźliśmy urządzenie”.

Potrzebna jest dokumentacja oraz decyzja dotycząca dalszego postępowania.

Co powinno znaleźć się w raporcie z kontroli biura?

Raport jest istotny przede wszystkim dlatego, że pozwala odtworzyć zakres wykonanych czynności.
Powinien wskazywać, jakie pomieszczenia i urządzenia objęto kontrolą, jakie metody zastosowano, jakie anomalie stwierdzono oraz w jaki sposób zostały wyjaśnione.

Jeżeli znaleziono urządzenie, dokumentacja może obejmować jego położenie i fotografie.

Jeżeli wynik jest negatywny, raport powinien określać zakres przeprowadzonego badania, a nie formułować nierealne twierdzenie, że „w firmie na pewno nigdy nie było i nie będzie żadnego urządzenia”.

Kontrola opisuje stan stwierdzony podczas audytu.

Po zakończeniu warto również wskazać elementy wymagające poprawy: kontrolę dostępu do gabinetów, zasady wpuszczania serwisów zewnętrznych, zarządzanie urządzeniami pozostawianymi w salach konferencyjnych albo procedury dotyczące poufnych spotkań.

Audyt biura powinien kończyć się poprawą bezpieczeństwa

Największą wartością profesjonalnej kontroli nie jest samo stwierdzenie, czy w konkretnym dniu znaleziono urządzenie.

Równie ważne jest zrozumienie, jak mogłoby się ono znaleźć w firmie.

Jeżeli do sali konferencyjnej przez cały dzień mogą wejść pracownicy, serwisanci, osoby sprzątające, goście i kontrahenci, problemem może być nie tylko technika, ale również organizacja dostępu.

Jeżeli po każdym spotkaniu pozostają tam cudze ładowarki, adaptery, urządzenia konferencyjne i inne przedmioty, zwiększa się liczba elementów, których pochodzenia później nikt nie potrafi wyjaśnić.

Dobra ochrona przed inwigilacją zaczyna się więc znacznie wcześniej niż w chwili, kiedy ktoś zaczyna szukać podsłuchu.

Najczęściej zadawane pytania

Jak sprawdzić biuro pod kątem podsłuchów?

Najpierw należy ustalić, gdzie odbywają się poufne rozmowy i kto ma dostęp do tych pomieszczeń. Profesjonalna kontrola może następnie obejmować analizę RF, wykrywanie elektroniki za pomocą NLJD, kontrolę termowizyjną, inspekcję trudno dostępnych przestrzeni oraz ocenę urządzeń i sieci.

Które pomieszczenia w firmie należy sprawdzić w pierwszej kolejności?

Najwyższy priorytet mają miejsca, w których przetwarzane są najbardziej wartościowe informacje: gabinety zarządu, sale konferencyjne, pokoje negocjacyjne oraz pomieszczenia działów posiadających dostęp do danych strategicznych. Zakres powinien wynikać z analizy ryzyka, a nie tylko z metrażu.

Czy prosty wykrywacz podsłuchów wystarczy do sprawdzenia biura?

Nie daje on możliwości wykluczenia wszystkich rodzajów urządzeń. W biurze działa wiele legalnych źródeł RF, więc prosty detektor może reagować bardzo często. Jednocześnie rejestrator zapisujący dźwięk lokalnie może w ogóle nie emitować wykrywalnego sygnału.

Czy podsłuch może znajdować się w sali konferencyjnej?

Technicznie urządzenie rejestrujące można umieścić w bardzo wielu miejscach. Sala konferencyjna wymaga jednak szczególnie dokładnej interpretacji wyników, ponieważ legalnie znajduje się w niej wiele mikrofonów, kamer i urządzeń sieciowych.

Czy należy sprawdzać sufit podwieszany?

Jeżeli znajduje się nad obszarem prowadzenia poufnych rozmów i możliwy był do niego dostęp, powinien zostać uwzględniony w zakresie kontroli. Znajdująca się nad nim legalna infrastruktura powoduje jednak, że każde wskazanie musi zostać prawidłowo zinterpretowane.

Czy podczas audytu trzeba wyłączyć Wi-Fi?

Nie zawsze. Ograniczenie znanych źródeł emisji może ułatwiać niektóre pomiary, ale sposób kontroli powinien zależeć od scenariusza. Czasami istotna jest również analiza środowiska podczas normalnego działania firmowych systemów.

Czy warto sprawdzić także telefony zarządu?

Jeżeli osoba decyzyjna omawia poufne informacje również poza kontrolowanym pomieszczeniem albo istnieją przesłanki wskazujące na problem z urządzeniem lub kontem, rozszerzenie kontroli może być zasadne. Sam audyt pomieszczenia nie wykryje problemu znajdującego się w smartfonie.

Jak często firma powinna wykonywać kontrolę kontrinwigilacyjną?

Nie istnieje uniwersalny termin odpowiedni dla każdego przedsiębiorstwa. Częstotliwość powinna wynikać z wartości chronionych informacji, poziomu zagrożenia, zmian personelu i dostępu osób zewnętrznych oraz rodzaju prowadzonych negocjacji i projektów.

Profesjonalne sprawdzenie biura pod kątem podsłuchów

Kontrola firmy powinna odpowiadać na konkretne ryzyko, a nie polegać na przypadkowym skanowaniu pomieszczeń.

W Biurze Detektywistycznym Arcanum zakres audytu dobieramy do charakteru obiektu oraz informacji, które wymagają ochrony. Kontrola może obejmować gabinety, sale konferencyjne, pomieszczenia techniczne, wyposażenie, urządzenia elektroniczne i inne miejsca istotne z punktu widzenia konkretnej sytuacji. Zakres usług dla przedsiębiorstw obejmuje audyty techniczne pomieszczeń oraz wykrywanie urządzeń inwigilacyjnych.

Podczas kontroli wykorzystujemy między innymi:

  • analizator widma radiowego,
  • detektor złączy nieliniowych NLJD,
  • kamerę termowizyjną,
  • kamerę inspekcyjną i endoskop,
  • narzędzia do analizy sieci i urządzeń bezprzewodowych.

Po zakończeniu czynności wyniki są omawiane z klientem, a następnie przygotowywany jest raport z wykonanej kontroli i rekomendacjami.

Działamy na terenie całej Polski.

Najważniejsza zasada jest prosta: nie należy zaczynać od pytania „gdzie może być podsłuch?”. Najpierw trzeba ustalić, jakie informacje wymagają ochrony, gdzie powstają i kto może mieć do nich dostęp. Dopiero wtedy można prawidłowo sprawdzić biuro.

Jak wykryć podsłuch bez sygnału? Dlaczego zwykły detektor może go nie znaleźć

Jednym z najbardziej utrwalonych wyobrażeń dotyczących wykrywania podsłuchów jest przekonanie, że urządzenie szpiegujące musi coś nadawać. Skoro przekazuje dźwięk, obraz albo lokalizację, powinno przecież emitować sygnał, który wystarczy odnaleźć odpowiednim detektorem.

W praktyce sytuacja jest znacznie bardziej złożona.

Podsłuch może transmitować dane przez sieć komórkową, Wi-Fi, Bluetooth lub inną łączność radiową. Może jednak również nagrywać dźwięk lokalnie i nie wysyłać w czasie kontroli żadnego sygnału. Może pozostawać w trybie uśpienia, uruchamiać transmisję tylko po wykryciu rozmowy albo wysyłać zgromadzone dane w krótkich, zaprogramowanych odstępach czasu.

To właśnie dlatego brak reakcji prostego detektora fal radiowych nie jest równoznaczny z potwierdzeniem, że pomieszczenie jest wolne od urządzeń rejestrujących.

Profesjonalne wykrywanie podsłuchów nie polega więc na poszukiwaniu jednego charakterystycznego „sygnału podsłuchu”. Polega na połączeniu kilku metod, z których każda odpowiada na inne pytanie: czy coś nadaje, czy w pomieszczeniu znajduje się nieznana elektronika, czy urządzenie komunikuje się z siecią oraz czy w wyposażeniu lub instalacji znajdują się elementy, których nie powinno tam być.

Czy każdy podsłuch musi nadawać sygnał?

Nie. I jest to najważniejsza informacja potrzebna do zrozumienia całego procesu wykrywania.

Najprostszy przykład stanowi cyfrowy rejestrator dźwięku. Urządzenie może posiadać mikrofon, pamięć wewnętrzną lub kartę microSD i przez wiele godzin rejestrować rozmowy bez konieczności jakiejkolwiek transmisji radiowej. Zwykłe rejestratory dostępne na rynku potrafią zapisywać materiał bezpośrednio w pamięci urządzenia lub na karcie pamięci, co dobrze pokazuje samą zasadę techniczną: nagrywanie nie wymaga nadawania sygnału radiowego.

W przypadku nieuprawnionej inwigilacji taki rejestrator może zostać ukryty w przedmiocie znajdującym się w pomieszczeniu, pozostawiony na określony czas, a później fizycznie zabrany przez osobę, która chce odzyskać nagrania.

Dla prostego wykrywacza częstotliwości radiowych takie urządzenie może być praktycznie niewidoczne, ponieważ nie ma czego wykrywać w eterze.

Podobny problem dotyczy urządzeń pracujących okresowo. Elektronika przeznaczona do pracy bateryjnej często wykorzystuje mechanizmy ograniczające zużycie energii: nie pozostaje przez cały czas w stanie intensywnej transmisji, lecz komunikuje się tylko wtedy, kiedy jest to potrzebne. Bluetooth Low Energy jest przykładem technologii projektowanej właśnie z myślą o energooszczędnej komunikacji i może wykorzystywać między innymi okresowe pakiety reklamowe.

Dlatego pytanie „czy detektor coś wykrył?” powinno być zawsze uzupełnione drugim:

co dokładnie ten detektor był w stanie wykryć?

Co właściwie wykrywa prosty detektor podsłuchów?

Większość prostych urządzeń sprzedawanych jako „wykrywacze podsłuchów” to szerokopasmowe detektory pola radiowego. Ich zadaniem jest poinformowanie użytkownika, że w danym miejscu występuje energia elektromagnetyczna mieszcząca się w zakresie pracy urządzenia.

Taki detektor nie posiada jednak wiedzy, że właśnie znalazł podsłuch.

Może zareagować na telefon komórkowy, router Wi-Fi, smartwatch, słuchawki Bluetooth, kamerę bezprzewodową, system alarmowy, urządzenia inteligentnego domu albo sprzęt znajdujący się w sąsiednim mieszkaniu.

W nowoczesnym biurze lub mieszkaniu sygnałów jest tak dużo, że samo wykrycie transmisji ma ograniczoną wartość. Kluczowe staje się ustalenie jej źródła.

Profesjonalny analizator widma działa na zupełnie innym poziomie niż prosty wskaźnik RF. Pozwala obserwować sygnały w wybranym zakresie częstotliwości i analizować między innymi ich poziom oraz położenie w widmie. Sprzęt tego typu jest wykorzystywany również do lokalizowania źródeł niepożądanych transmisji radiowych.

Nie oznacza to jednak, że nawet najlepszy analizator widma znajdzie urządzenie, które w chwili badania nie emituje sygnału.

To podstawowe ograniczenie każdej metody opartej wyłącznie na analizie transmisji.

Podsłuch aktywny i podsłuch nieaktywny – kluczowa różnica

Z punktu widzenia wykrywania bardzo ważne jest rozróżnienie pomiędzy urządzeniem aktywnie transmitującym dane a urządzeniem, które posiada elektronikę, ale w danym momencie nie nadaje.

Aktywny nadajnik

Jeżeli urządzenie przesyła dźwięk drogą radiową, komunikuje się przez GSM/LTE, wykorzystuje Wi-Fi albo inną technologię bezprzewodową, istnieje możliwość wykrycia jego emisji.

Nie oznacza to jeszcze automatycznej identyfikacji. Najpierw trzeba odróżnić sygnał urządzenia podejrzanego od normalnego tła radiowego.

W mieszkaniu można na przykład wyłączyć lub zidentyfikować własne urządzenia, a następnie obserwować pozostałe transmisje. W biurowcu sytuacja jest trudniejsza, ponieważ sygnały pochodzą również z sąsiednich pomieszczeń, innych pięter i urządzeń pracowników.

Rejestrator bez transmisji

Jeżeli urządzenie jedynie zapisuje materiał w pamięci, analizator widma nie zobaczy charakterystycznej transmisji, ponieważ jej po prostu nie ma.

Wtedy potrzebne są inne metody.

Urządzenie uśpione

Jeszcze bardziej problematyczne są urządzenia, które okresowo przechodzą w stan aktywności. Przez większość czasu mogą pozostawać radiowo bardzo ciche, a transmisję wykonywać tylko przez krótki okres.

Jeżeli kontrola ograniczy się do szybkiego przejścia po pomieszczeniu z detektorem, istnieje ryzyko, że pomiar zostanie wykonany pomiędzy kolejnymi transmisjami.

Dlatego czas obserwacji sygnału również ma znaczenie.

Czy wyłączony podsłuch można wykryć?

Tak – przynajmniej w wielu sytuacjach – ale wymaga to zastosowania metody, która nie poszukuje jego transmisji.

Jednym z najważniejszych narzędzi wykorzystywanych podczas profesjonalnych kontroli jest detektor złączy nieliniowych, czyli NLJD.

Profesjonalny sprzęt do wykrywania podsłuchów wykorzystuje różne zjawiska fizyczne właśnie dlatego, że pojedyncza technologia nie obejmuje wszystkich zagrożeń. Mapa usług Arcanum wskazuje osobno między innymi analizę urządzeń, kontrolę pomieszczeń oraz lokalizację ukrytych mikrofonów i kamer.

NLJD nie szuka sygnału wysyłanego przez podsłuch. W uproszczeniu emituje własny sygnał i analizuje odpowiedź charakterystyczną dla złączy półprzewodnikowych znajdujących się w elektronice.

Dzięki temu może wskazać obecność układów elektronicznych również wtedy, gdy urządzenie:

  • jest wyłączone,
  • nie posiada aktywnej transmisji,
  • zapisuje dane lokalnie,
  • jest podłączone przewodowo.

Producent profesjonalnych systemów NLJD wskazuje wprost, że urządzenia tego typu mogą lokalizować elektronikę emitującą sygnał, podłączoną przewodowo oraz wyłączoną.

To fundamentalna różnica między NLJD a detektorem RF.

Detektor RF pyta: „czy coś tutaj nadaje?”.
NLJD pyta raczej: „czy w tym miejscu znajduje się elektronika?”.

NLJD również nie jest urządzeniem, które samo „znajduje podsłuch”

Tutaj pojawia się kolejny częsty błąd.

Skoro NLJD potrafi wykryć nieaktywną elektronikę, można dojść do wniosku, że wystarczy przeskanować nim pomieszczenie i każde wskazanie będzie oznaczało znalezienie podsłuchu.

Tak nie jest.

wykrywacz złącz nielinowych nljd w użyciu

Współczesne pomieszczenie jest pełne półprzewodników. Znajdują się one w telewizorach, zasilaczach, ładowarkach, czujnikach, oświetleniu, przewodach z elektroniką, urządzeniach smart home, sprzęcie RTV i wielu elementach instalacji.

Podczas kontroli nie chodzi więc o samo uzyskanie wskazania. Trzeba ustalić, dlaczego elektronika znajduje się właśnie w tym miejscu i czy jest zgodna z konstrukcją badanego elementu.

Jeżeli NLJD reaguje na fragment telewizora – jest to oczekiwane.

Jeżeli reaguje natomiast na element drewnianego mebla, fragment pustej ściany albo przedmiot, który według swojej funkcji nie powinien zawierać elektroniki, wynik wymaga dokładniejszego sprawdzenia.

Dopiero połączenie wskazań urządzenia z oględzinami, kamerą inspekcyjną i analizą konstrukcji pozwala wyciągnąć właściwe wnioski.

Dlaczego szybkie „przejście detektorem” może dać fałszywe poczucie bezpieczeństwa?

Profesjonalna kontrola pomieszczenia różni się od demonstracji działania wykrywacza przede wszystkim metodyką.

Osoba korzystająca z taniego detektora często wykonuje bardzo prostą procedurę: włącza sprzęt, chodzi po pokoju i obserwuje, czy urządzenie zacznie piszczeć.

Jeżeli alarmu nie ma – uznaje, że pomieszczenie jest bezpieczne.

Jeżeli alarm występuje – zaczyna szukać „podsłuchu” w miejscu największego wskazania.

Obydwa wnioski mogą być błędne.

Brak alarmu może wynikać z tego, że urządzenie nie nadaje. Alarm może natomiast pochodzić od całkowicie legalnego urządzenia.

Dlatego podczas profesjonalnej kontroli pomieszczeń analizuje się zarówno środowisko radiowe, jak i wyposażenie, instalację oraz miejsca potencjalnego montażu urządzenia. Strona usługowa Arcanum opisuje kontrolę mieszkań, domów, biur i innych pomieszczeń jako proces obejmujący kilka uzupełniających się metod.

Analizator widma – nie wystarczy znaleźć sygnał, trzeba go zrozumieć

W środowisku miejskim praktycznie nie istnieje już „cisza radiowa”.

W jednym mieszkaniu mogą działać jednocześnie:

  • dwa lub trzy telefony,
  • router i punkty Wi-Fi,
  • telewizor,
  • smartwatch,
  • słuchawki,
  • urządzenia Bluetooth,
  • alarm,
  • wideodomofon,
  • elektronika smart home.

Do tego dochodzą sieci sąsiadów oraz infrastruktura komórkowa.

Analizator widma pokazuje aktywność w domenie częstotliwości. Sam wykres nie zawiera jednak etykiety: „to jest podsłuch”. Profesjonalne instrumenty służą do identyfikacji sygnałów, zakłóceń i charakterystyki transmisji, ale wnioski wynikają z pomiaru i interpretacji.

Podczas kontroli znaczenie może mieć zachowanie sygnału w czasie, jego poziom podczas przemieszczania anteny, zakres częstotliwości oraz możliwość przypisania go do legalnego urządzenia.

Właśnie dlatego doświadczenie operatora jest równie ważne jak sam sprzęt.

A co z urządzeniami Wi-Fi i Bluetooth?

Część współczesnych urządzeń nie wykorzystuje osobnego, charakterystycznego nadajnika radiowego, lecz technologie obecne praktycznie w każdym domu.

Wi-Fi i Bluetooth są normalnymi elementami środowiska elektronicznego. Jeśli urządzenie wykorzystuje jeden z tych standardów, jego transmisja funkcjonuje obok dziesiątek legalnych źródeł.

Szczególnie technologie energooszczędne mogą komunikować się za pomocą krótkich, okresowych transmisji zamiast stałego strumienia radiowego. Bluetooth Low Energy umożliwia między innymi komunikację bezpołączeniową i okresowe rozgłaszanie danych.

To ten sam problem, który opisaliśmy wcześniej przy wykrywaniu AirTagów i SmartTagów: fakt, że urządzenie nadaje przez Bluetooth, nie oznacza, że prosty detektor natychmiast wskaże jego typ i dokładne położenie.

W rzeczywistości detektor może zareagować na wiele urządzeń pracujących w tym samym paśmie.

Czy kamera termowizyjna wykryje wyłączony podsłuch?

Nie należy traktować termowizji jako uniwersalnego wykrywacza elektroniki.

Kamera termowizyjna podczas kontroli pomieszczeń

Kamera termowizyjna pokazuje różnice temperatur powierzchni. Jeżeli aktywny element elektroniczny generuje ciepło, może powstać anomalia termiczna, która zwróci uwagę podczas kontroli.

Urządzenie całkowicie wyłączone i mające temperaturę otoczenia może jednak nie pozostawić charakterystycznego śladu termicznego.

Termowizja jest więc narzędziem uzupełniającym, szczególnie przy urządzeniach zasilanych lub aktywnie pracujących. Nie zastępuje NLJD, analizy radiowej ani dokładnych oględzin.

Podobnie jak w przypadku wykrywania ukrytych kamer, skuteczność wynika z łączenia metod, a nie próby znalezienia jednego urządzenia rozwiązującego każdy problem.

Kamera inspekcyjna i fizyczne oględziny nadal mają ogromne znaczenie

Zaawansowany sprzęt nie eliminuje potrzeby dokładnego obejrzenia pomieszczenia.

Elektronika musi przecież gdzieś się znajdować.

Osoba instalująca urządzenie musi uwzględnić kilka podstawowych kwestii: miejsce zbierania dźwięku, możliwość ukrycia urządzenia, zasilanie, czas pracy oraz sposób późniejszego odzyskania danych.

Dlatego kontroluje się między innymi gniazda, listwy, zasilacze, lampy, czujniki, meble, elementy zabudowy oraz przestrzenie techniczne.

Kamera inspekcyjna pozwala zajrzeć w miejsca, do których nie ma bezpośredniego dostępu bez rozbierania większej części wyposażenia.

W praktyce bardzo często dopiero połączenie wskazania technicznego i fizycznego oglądu pozwala wyjaśnić, z czym mamy do czynienia.

Co może oznaczać brak jakiejkolwiek transmisji podczas kontroli?

Przede wszystkim nie należy automatycznie zakładać żadnego z dwóch skrajnych scenariuszy.

Brak wykrytej nietypowej transmisji nie oznacza:

„na pewno nie ma podsłuchu”.

Nie oznacza też:

„podsłuch na pewno jest, tylko został dobrze ukryty”.

Oznacza jedynie, że w czasie konkretnego pomiaru nie stwierdzono określonego rodzaju transmisji wymagającej dalszego wyjaśnienia.

Następnie trzeba przejść do kolejnych metod.

To jedna z najważniejszych zasad rzetelnej kontroli. Wynik badania powinien być interpretowany zgodnie z zakresem możliwości konkretnego narzędzia.

Jeżeli analizator nie wykrył transmisji, można wyciągać wnioski dotyczące środowiska radiowego. Nie można na tej podstawie wykluczyć urządzenia zapisującego dane lokalnie.

Jeżeli NLJD nie wskazał elektroniki w podejrzanym elemencie, jest to kolejna informacja.

Jeżeli następnie oględziny, kamera inspekcyjna, kontrola sieci oraz pozostałe metody również nie wykazują nieprawidłowości, dopiero całość wyników pozwala sformułować znacznie bardziej wiarygodny wniosek.

Profesjonalne wykrywanie podsłuchów to metoda, nie jedno urządzenie

Najważniejsza różnica między prawidłową kontrolą a przypadkowym skanowaniem polega właśnie na tym, że nie szuka się jednego rodzaju sygnału.

W zależności od obiektu i sytuacji kontrola może obejmować:

  • analizę widma radiowego,
  • lokalizację źródeł transmisji,
  • detekcję elektroniki za pomocą NLJD,
  • kontrolę sieci Wi-Fi i urządzeń bezprzewodowych,
  • termowizję,
  • kamerę inspekcyjną,
  • oględziny instalacji i wyposażenia,
  • sprawdzanie urządzeń mogących zawierać mikrofon lub kamerę.

Szczegółowo sprzęt wykorzystywany do takich działań opisujemy na stronie profesjonalny sprzęt detektywistyczny.

Istotna jest kolejność i wzajemna weryfikacja wyników. Jeżeli jedno urządzenie wskazuje anomalię, należy ją potwierdzić inną metodą i ustalić fizyczne źródło.

To właśnie ogranicza zarówno ryzyko przeoczenia zagrożenia, jak i błędnego uznania legalnej elektroniki za podsłuch.

Czy można samemu sprawdzić mieszkanie?

Można przeprowadzić podstawowe oględziny i wykonać kilka prostych kontroli. Warto sprawdzić nowe przedmioty, urządzenia pozostawione przez inne osoby, nietypowe elementy wyposażenia oraz listę sprzętu podłączonego do domowej sieci.

Nie należy jednak przypisywać zbyt dużej wartości jednemu rezultatowi prostego detektora.

W artykule jak sprawdzić, czy w mieszkaniu jest podsłuch szerzej opisaliśmy podstawowe działania, które można wykonać samodzielnie, oraz sytuacje, w których potrzebna jest szersza kontrola.

Najważniejszą zasadą jest unikanie dwóch błędów: nie uznawać każdego sygnału za podsłuch i nie uznawać braku sygnału za dowód jego braku.

Najczęściej zadawane pytania

Czy podsłuch zawsze wysyła sygnał?

Nie. Urządzenie może zapisywać nagrania we własnej pamięci lub na karcie pamięci i w czasie pracy nie prowadzić transmisji radiowej. Może również komunikować się tylko okresowo.

Czy wykrywacz fal radiowych znajdzie wyłączony podsłuch?

Nie, jeżeli jego działanie polega wyłącznie na wykrywaniu emisji RF. Wyłączone urządzenie nie emituje sygnału, który taki detektor mógłby znaleźć.

Jak wykrywa się podsłuch, który nie nadaje?

Stosuje się między innymi detektory złączy nieliniowych NLJD, dokładne oględziny, kamery inspekcyjne oraz analizę konstrukcji wyposażenia. NLJD może wykrywać półprzewodnikowe elementy elektroniki również w urządzeniach wyłączonych.

Czy NLJD wykrywa każdy podsłuch?

NLJD wykrywa obecność odpowiednich elementów elektronicznych, a nie „podsłuch” jako taki. Może więc reagować również na legalną elektronikę. Wyniki wymagają interpretacji i potwierdzenia innymi metodami.

Czy analizator widma wykryje rejestrator dźwięku?

Jeżeli rejestrator nie posiada aktywnej transmisji radiowej, sam analizator widma może go nie wykryć. Analizator służy przede wszystkim do badania sygnałów obecnych w analizowanym zakresie częstotliwości.

Czy wyłączony telefon lub rejestrator można znaleźć za pomocą NLJD?

Elektronika zawierająca elementy półprzewodnikowe może powodować odpowiedź wykrywaną przez NLJD nawet wtedy, gdy urządzenie jest wyłączone. Wynik zależy jednak również od miejsca, konstrukcji, odległości i warunków kontroli.

Dlaczego tani detektor często reaguje w mieszkaniu?

Ponieważ współczesne mieszkanie zawiera wiele legalnych źródeł transmisji: routery, telefony, urządzenia Wi-Fi, Bluetooth i elektronikę smart home. Detektor RF reaguje na sygnał radiowy, a nie na zamiar, w jakim wykorzystuje się dane urządzenie.

Wykrywanie aktywnych i nieaktywnych podsłuchów

Profesjonalna kontrola kontrinwigilacyjna nie może opierać się na założeniu, że każde urządzenie będzie stale nadawało sygnał.

Część zagrożeń rzeczywiście można zlokalizować poprzez analizę transmisji radiowych. Inne wymagają wykrywania elektroniki, kontroli sieci, oględzin wyposażenia oraz sprawdzenia trudno dostępnych miejsc.

Biuro Detektywistyczne Arcanum wykonuje kontrole mieszkań, domów, biur, pojazdów i urządzeń elektronicznych pod kątem podsłuchów, kamer, lokalizatorów oraz innych form nieuprawnionej inwigilacji. Zakres badania dobierany jest do konkretnego obiektu i możliwego sposobu działania urządzenia.

Po zakończeniu kontroli klient otrzymuje omówienie wyników oraz raport opisujący wykonane czynności i ustalenia.

Brak sygnału nie jest tym samym co brak urządzenia. To właśnie dlatego rzetelne wykrywanie podsłuchów polega na łączeniu metod, a nie na szukaniu jednego „magicznego” detektora.

Jak wykryć ukrytą kamerę w mieszkaniu, hotelu lub biurze? Najczęstsze miejsca i skuteczne metody kontroli

Podejrzenie, że w mieszkaniu, wynajętym apartamencie albo pokoju hotelowym może znajdować się ukryta kamera, zwykle pojawia się nagle. Uwagę zwraca niewielki otwór w ładowarce, nietypowo ustawiony zegarek, czujnik skierowany w stronę łóżka albo urządzenie podłączone do sieci Wi-Fi, którego nikt nie potrafi rozpoznać.

Czasami obawy wynikają z konfliktu z byłym partnerem, dostępu osoby trzeciej do mieszkania lub wiedzy kogoś, kto zdaje się znać prywatne szczegóły życia domowników. W hotelach i lokalach wynajmowanych krótkoterminowo niepokój może pojawić się wtedy, gdy przedmiot wyglądający jak zwykły element wyposażenia jest ustawiony dokładnie w kierunku łóżka, łazienki lub miejsca przeznaczonego do przebierania się.

Nie każdy otwór jest jednak obiektywem, nie każda dioda oznacza nagrywanie, a nieznane urządzenie w sieci nie musi być ukrytą kamerą. Rzetelne wykrywanie ukrytych kamer wymaga odróżnienia rzeczywistych śladów technicznych od przypadkowych elementów wyposażenia.

Najważniejsze jest też zrozumienie, że kamera nie musi stale przesyłać obrazu. Może działać przez Wi-Fi, korzystać z transmisji komórkowej, być połączona przewodem albo zapisywać materiał wyłącznie na karcie pamięci. Z tego powodu jedna aplikacja, latarka lub prosty detektor nie wystarczą do sprawdzenia każdego rodzaju urządzenia.

Ukryta kamera nie zawsze wygląda jak kamera

Współczesna kamera może być zbudowana jako niewielki, oddzielny moduł składający się z obiektywu i przetwornika obrazu. Główna elektronika, pamięć i zasilanie mogą znajdować się w innym miejscu, połączonym z modułem cienkim przewodem.

Dzięki temu na zewnątrz widoczny jest jedynie bardzo mały otwór. Dostępne na rynku profesjonalne moduły typu pinhole pokazują, że sam sensor może być niewielki, a obiektyw niemal niewidoczny po zamontowaniu w panelu lub obudowie. Nie oznacza to oczywiście, że każdy podobny element służy do nielegalnego nagrywania. Pokazuje jednak, dlaczego samo pobieżne rozejrzenie się po pomieszczeniu może nie wystarczyć.

Kamera może zostać fabrycznie umieszczona w urządzeniu przypominającym ładowarkę, zegarek, czujnik dymu, lampkę albo inny przedmiot codziennego użytku. Może również zostać zamontowana wewnątrz istniejącego wyposażenia. Z punktu widzenia osoby prowadzącej kontrolę nie wystarczy więc rozpoznawanie gotowych „gadżetów szpiegowskich”. Trzeba ocenić, czy konstrukcja danego przedmiotu jest logiczna, czy posiada nietypowe otwory, dodatkowe przewody, nieznane moduły albo ślady ingerencji.

Znaczenie ma również kierunek ustawienia. Kamera musi mieć pole widzenia obejmujące miejsce, które ma obserwować. Przedmiot skierowany w stronę ściany jest zwykle mniej interesujący niż podobne urządzenie ustawione naprzeciwko łóżka, biurka, kanapy lub wejścia do łazienki.

Jak działają ukryte kamery?

Określenie „ukryta kamera” obejmuje kilka różnych technologii. Sposób działania urządzenia decyduje o tym, czy będzie widoczne w sieci, czy wyemituje sygnał radiowy i czy można je odnaleźć za pomocą prostego skanowania.

Kamera Wi-Fi lub kamera sieciowa

Kamera Wi-Fi może łączyć się z lokalnym routerem i przesyłać obraz do aplikacji lub zewnętrznego serwera. Niektóre urządzenia tworzą własny punkt dostępowy, z którym użytkownik łączy się bezpośrednio podczas konfiguracji lub odczytywania nagrań.

Tego typu urządzenie może pojawić się na liście klientów routera albo zostać zauważone podczas analizy sieci. Nie zawsze będzie jednak opisane jako „kamera”. Nazwa może wskazywać producenta modułu sieciowego, losowy ciąg znaków albo ogólne urządzenie typu smart home.

Sama obecność nieznanego adresu w sieci nie jest dowodem. Może to być telewizor, drukarka, termostat, odkurzacz automatyczny, dekoder albo sprzęt pozostawiony przez właściciela lokalu. Konieczne jest przypisanie wpisu do konkretnego fizycznego urządzenia.

Kamera zapisująca obraz na karcie pamięci

Jednym z najczęstszych błędów jest przekonanie, że każda kamera musi przesyłać obraz przez Internet. W rzeczywistości urządzenie może nagrywać materiał lokalnie na karcie microSD i nie komunikować się z żadną siecią.

Kamery dostępne na rynku często łączą kilka możliwości: połączenie sieciowe, zapis lokalny i doświetlenie podczerwienią. Potwierdza to, że wykrycie jednego kanału działania nie wyklucza obecności pozostałych. Urządzenie może zapisywać obraz mimo utraty połączenia z siecią albo transmitować go tylko w określonych momentach. citeturn644983search17turn644983search18turn644983search19

Kamera zapisująca lokalnie może zostać pozostawiona w pomieszczeniu na kilka godzin lub dni, a następnie zabrana. Jeżeli nie posiada aktywnego nadajnika, zwykły wykrywacz fal radiowych może nie zareagować.

Kamera GSM lub LTE

Urządzenie może korzystać z karty SIM i sieci komórkowej. Dzięki temu nie musi być podłączone do routera znajdującego się w mieszkaniu czy hotelu. Może przesyłać obraz, krótkie nagrania albo powiadomienia poza lokalną siecią Wi-Fi.

Takie rozwiązanie wymaga zwykle większej ilości energii niż prosty zapis na karcie pamięci. Dlatego kamera może być podłączona do stałego zasilania albo aktywować transmisję tylko po wykryciu ruchu.

Kamera przewodowa

Obraz może być przekazywany przewodem do rejestratora znajdującego się w innym pomieszczeniu. Sama część widoczna dla kamery może być wtedy bardzo mała, ponieważ elektronika i pamięć znajdują się poza kontrolowaną przestrzenią.

W takim przypadku skanowanie Wi-Fi i Bluetooth nie przyniesie rezultatu. Istotne stają się oględziny instalacji, przewodów, przestrzeni technicznych oraz elementów, do których osoba instalująca urządzenie mogła mieć dostęp.

Gdzie najczęściej może być ukryta kamera?

Nie istnieje jedna uniwersalna lista miejsc. Lokalizacja zależy od celu nagrywania, dostępności zasilania, pola widzenia, czasu montażu i możliwości późniejszego odzyskania urządzenia.

W mieszkaniu szczególnej uwagi wymagają przedmioty skierowane w stronę łóżka, kanapy, biurka lub stołu, przy którym prowadzone są prywatne rozmowy. W hotelu albo apartamencie warto ocenić wyposażenie znajdujące się naprzeciwko łóżka, łazienki i miejsc przeznaczonych do przebierania się.

Sprawdzane są między innymi:

  • ładowarki, zasilacze i listwy elektryczne,
  • zegarki, budziki i urządzenia stojące na półkach,
  • czujniki dymu, ruchu i elementy systemu alarmowego,
  • lampy, żarówki i oprawy oświetleniowe,
  • routery, dekodery, telewizory i głośniki,
  • ramki, dekoracje, lustra i elementy zabudowy,
  • kratki wentylacyjne, sufity podwieszane i przestrzenie techniczne,
  • przedmioty pozostawione lub przekazane przez inne osoby.

Lista nie powinna zastępować logicznej analizy. Najpierw należy odpowiedzieć na cztery pytania: co kamera miałaby obserwować, z jakiego miejsca uzyskałaby odpowiedni kąt, skąd czerpałaby energię i jak osoba instalująca mogłaby odzyskać nagranie?

Takie podejście jest skuteczniejsze niż przypadkowe rozkręcanie każdego przedmiotu.

Czy można wykryć ukrytą kamerę telefonem?

Telefon może pomóc w podstawowym sprawdzeniu, ale jego możliwości są znacznie mniejsze, niż sugerują reklamy aplikacji.

Skanowanie sieci Wi-Fi

Aplikacja sieciowa może wyświetlić urządzenia podłączone do tego samego routera. Pozwala to znaleźć nierozpoznany sprzęt, ale nie potwierdza automatycznie, że jest on kamerą.

Metoda nie wykryje urządzenia, które:

  • zapisuje obraz wyłącznie lokalnie,
  • korzysta z własnej karty SIM,
  • jest podłączone przewodem,
  • tworzy oddzielną sieć,
  • pozostaje chwilowo nieaktywne,
  • znajduje się w innej podsieci lub za dodatkowym routerem.

W hotelu użytkownik często nie ma dostępu do panelu routera, a wspólna sieć może obejmować dziesiątki legalnych urządzeń. Wyniki skanowania stają się wtedy trudne do interpretacji.

Poszukiwanie światła podczerwonego

Niektóre kamery używają diod emitujących promieniowanie bliskiej podczerwieni, aby rejestrować obraz w ciemności. Wybrany aparat telefonu może czasem pokazać takie źródło jako jasny, fioletowy lub biały punkt.

Nie jest to jednak pewna metoda. Część aparatów posiada filtry ograniczające podczerwień, kamera może nie używać doświetlenia, diody mogą włączać się dopiero w ciemności albo być zasłonięte.

Brak widocznego światła nie wyklucza zatem kamery.

Aplikacje wykorzystujące magnetometr

Programy reklamowane jako „wykrywacze kamer” mogą reagować na pole magnetyczne. Problem polega na tym, że telefon wykryje również głośniki, przewody, magnesy, zasilacze i zwykłą elektronikę.

Aplikacja nie potrafi wiarygodnie odróżnić kamery od wszystkich innych źródeł. Wynik może być co najwyżej wskazówką wymagającą dalszego sprawdzenia.

Telefon jest narzędziem pomocniczym. Nie jest analizatorem widma, detektorem elektroniki ani profesjonalnym wykrywaczem obiektywów.

Czy latarka pomaga odnaleźć obiektyw?

Obiektyw może odbijać światło w sposób odróżniający go od matowej powierzchni obudowy. Dlatego kontrola optyczna w przyciemnionym pomieszczeniu może ujawnić niewielki, punktowy refleks.

Aby metoda miała sens, źródło światła powinno znajdować się możliwie blisko osi wzroku. Właśnie na tej zasadzie działają specjalistyczne detektory obiektywów: emitują światło i ułatwiają obserwację charakterystycznego odbicia od układu optycznego.

Zwykła latarka może pomóc, ale daje wiele fałszywych wskazań. Światło odbijają śruby, szkło, błyszczący plastik, diody i metalowe elementy. Mały obiektyw może być również skierowany pod kątem, schowany głębiej albo przesłonięty materiałem ograniczającym odbicie.

Metoda optyczna jest cenna, lecz wymaga dokładności i interpretacji.

Dlaczego prosty detektor fal radiowych może nie wystarczyć?

Prosty detektor szerokopasmowy reaguje na energię radiową w swoim zakresie pracy. Nie rozpoznaje automatycznie, czy sygnał pochodzi z kamery, routera, telefonu, smartwatcha, słuchawek lub urządzenia sąsiada.

W mieszkaniu, hotelu i biurze występuje wiele legalnych transmisji. Samo zapalenie diody lub uruchomienie alarmu nie oznacza znalezienia kamery.

Problem działa również w drugą stronę. Kamera może:

  • zapisywać nagrania lokalnie,
  • transmitować tylko po wykryciu ruchu,
  • wysyłać krótkie pakiety danych,
  • korzystać z przewodu,
  • pozostawać w trybie uśpienia,
  • znajdować się za materiałem tłumiącym sygnał.

Dlatego profesjonalna lokalizacja ukrytych mikrofonów i kamer nie powinna opierać się na jednym wskazaniu detektora. Musi łączyć analizę radiową, kontrolę sieci, oględziny fizyczne oraz metody wykrywające elektronikę nieprowadzącą transmisji.

Jak wygląda profesjonalne wykrywanie ukrytych kamer?

Rzetelna kontrola zaczyna się od rozmowy i analizy zagrożenia. Inaczej sprawdza się pokój hotelowy, do którego dostęp miało wiele osób, inaczej prywatne mieszkanie po rozstaniu, a jeszcze inaczej lokal, w którym znaleziono konkretny podejrzany przedmiot.

Trzeba ustalić, kto mógł wejść do pomieszczenia, jak długo w nim przebywał, czy miał dostęp do zasilania i instalacji oraz jakie miejsce mogło być celem obserwacji.

Analiza sygnałów radiowych

Analizator widma pozwala obserwować transmisje radiowe, określać ich częstotliwość, charakter i zmienność. Celem nie jest samo stwierdzenie obecności sygnałów, lecz ich identyfikacja i lokalizacja.

Podczas kontroli wyłącza się lub identyfikuje legalne źródła, a następnie analizuje transmisje, których nie można przypisać do znanego wyposażenia. Kamera może korzystać z Wi-Fi, Bluetooth, sieci komórkowej albo innego sposobu łączności.

Analiza sieci i urządzeń podłączonych do routera

Kontrola obejmuje rozpoznanie urządzeń komunikujących się z siecią oraz porównanie ich z faktycznym wyposażeniem lokalu. Znaczenie mają adresy sprzętowe, producent modułu, aktywne usługi i sposób wymiany danych.

Samo znalezienie nierozpoznanego wpisu nie kończy analizy. Urządzenie trzeba fizycznie zlokalizować albo wyjaśnić jego funkcję.

Detekcja ukrytej elektroniki

Detektor złączy nieliniowych, czyli NLJD, reaguje na właściwości elementów półprzewodnikowych. Może pomagać w lokalizowaniu elektroniki niezależnie od tego, czy urządzenie aktualnie nadaje, jest połączone przewodem, czy pozostaje wyłączone. Producent profesjonalnych detektorów NLJD wskazuje wprost, że technologia służy do wykrywania elektroniki aktywnej, nieaktywnej i nieemitującej sygnału.

NLJD również nie daje odpowiedzi jednym ruchem. Współczesne pomieszczenie zawiera wiele legalnej elektroniki. Wynik trzeba powiązać z konstrukcją przedmiotu i potwierdzić innymi metodami.

Kontrola optyczna

Specjalistyczny wykrywacz obiektywów może ułatwić odnajdywanie małych soczewek. Kontrola obejmuje miejsca zapewniające logiczne pole widzenia oraz przedmioty posiadające niewyjaśnione otwory.

Samo odbicie nie jest jeszcze potwierdzeniem kamery. Wskazany punkt wymaga dokładnych oględzin.

Kamera termowizyjna

Pracująca elektronika może powodować lokalną różnicę temperatur. Kamera termowizyjna bywa więc pomocna przy analizie zasilaczy, urządzeń elektronicznych, zabudowy lub elementów, które nie powinny generować ciepła.

Termowizja nie „widzi przez ściany”. Rejestruje temperaturę powierzchni i może jedynie wskazywać wzorzec sugerujący źródło ciepła znajdujące się za nią. Jest metodą pomocniczą, a jej wyniki wymagają interpretacji. citeturn644983search0turn644983search31turn644983search43

Kamera inspekcyjna i oględziny fizyczne

Kamera inspekcyjna pozwala sprawdzić szczeliny, wnętrza zabudowy, przestrzenie nad sufitem podwieszanym oraz miejsca za meblami. Nie zastępuje oględzin, ale ogranicza potrzebę niepotrzebnego demontażu.

Podczas kontroli pomieszczeń analizuje się również gniazda, listwy zasilające, oświetlenie, meble, elektronikę i elementy instalacji. Strona usługowa Arcanum wskazuje, że audyt obejmuje mieszkania, domy, biura i sale konferencyjne oraz kończy się raportem i rekomendacjami. citeturn616486view1

Mieszkanie i hotel wymagają innego podejścia

W prywatnym mieszkaniu zwykle można dokładniej ustalić, które przedmioty należą do domowników, co ostatnio się zmieniło i kto miał dostęp do lokalu. Możliwe jest także zalogowanie się do routera, odłączanie kolejnych urządzeń i przeprowadzenie kontroli w bardziej uporządkowanych warunkach.

W hotelu lub apartamencie większość wyposażenia jest obca. Gość nie wie, jak wyglądało wcześniej, nie ma dostępu do infrastruktury sieciowej i nie powinien samodzielnie rozkręcać należących do obiektu urządzeń.

W takiej sytuacji najważniejsza jest ocena pola widzenia, podstawowe oględziny, sprawdzenie podejrzanych przedmiotów i dokumentowanie nieprawidłowości. Jeżeli istnieje konkretne podejrzenie, należy zgłosić sprawę obsłudze obiektu i odpowiednim służbom, zamiast prowadzić destrukcyjny demontaż.

Temat kamer montowanych w przestrzeniach biznesowych wymaga dodatkowo analizy ochrony informacji, dostępu personelu i infrastruktury technicznej. Został szerzej omówiony w artykule ukryta kamera w biurze i firmie.

Najczęstsze błędy podczas samodzielnej kontroli

Pierwszym błędem jest uznanie, że kamera musi być widoczna w sieci Wi-Fi. Urządzenie zapisujące obraz lokalnie lub korzystające z sieci komórkowej może w ogóle się tam nie pojawić.

Drugim jest traktowanie każdej czerwonej lub niebieskiej diody jako dowodu nagrywania. Diody występują w dziesiątkach legalnych urządzeń, a w kamerze mogą zostać wyłączone.

Trzecim błędem jest chaotyczne rozkręcanie wyposażenia. Może ono uszkodzić cudzą własność, zniszczyć ślady albo utrudnić późniejszą analizę.

Czwartym jest instalowanie wielu przypadkowych aplikacji obiecujących natychmiastowe wykrywanie kamer. Ich wskazania często wynikają z normalnej aktywności sieciowej lub obecności zwykłej elektroniki.

Piątym błędem jest skupienie się wyłącznie na samym pomieszczeniu. Jeżeli ktoś zna prywatne informacje, źródłem wycieku może być również telefon, konto internetowe albo komputer. W takich sytuacjach warto sprawdzić także, czy telefon jest podsłuchiwany lub udostępnia dane osobie trzeciej.

Co zrobić po znalezieniu podejrzanego urządzenia?

Nie należy go od razu niszczyć, resetować ani wyjmować karty pamięci. Najpierw warto udokumentować jego położenie, kierunek ustawienia, sposób zasilania i otoczenie.

Należy wykonać zdjęcia z szerszej perspektywy oraz zbliżenia. Warto zapisać datę, godzinę i okoliczności znalezienia urządzenia. Jeżeli na telefonie lub w sieci pojawiły się związane z nim informacje, trzeba zachować również zrzuty ekranu.

Dalsze postępowanie zależy od sytuacji. Gdy istnieje zagrożenie bezpieczeństwa albo urządzenie znajduje się w miejscu szczególnie chroniącym prywatność, należy opuścić pomieszczenie i skontaktować się z odpowiednimi służbami. W sprawach mogących mieć znaczenie dowodowe warto wcześniej skonsultować sposób zabezpieczenia sprzętu.

Znalezienie jednego urządzenia nie powinno automatycznie kończyć kontroli. W pomieszczeniu mogą znajdować się kolejne elementy albo równolegle może być wykorzystywany podsłuch dźwięku. Szersze zasady kontroli zostały opisane w artykule jak sprawdzić, czy w mieszkaniu jest podsłuch.

Najczęściej zadawane pytania

Jak wykryć ukrytą kamerę w mieszkaniu?

Należy rozpocząć od oceny przedmiotów skierowanych w stronę miejsc wymagających prywatności, sprawdzenia nowego lub zmienionego wyposażenia oraz analizy urządzeń podłączonych do sieci. Pełna kontrola powinna jednak obejmować także poszukiwanie obiektywów, analizę sygnałów i wykrywanie elektroniki nieprowadzącej transmisji.

Czy ukryta kamera może działać bez Internetu?

Tak. Kamera może zapisywać nagrania na karcie pamięci albo przekazywać obraz przewodem do rejestratora. Brak połączenia z Wi-Fi nie wyklucza nagrywania.

Czy każda kamera jest widoczna w routerze?

Nie. W routerze mogą być widoczne jedynie urządzenia korzystające z danej sieci. Kamera działająca offline, przez kartę SIM, przewód lub oddzielny punkt dostępowy może się tam nie pojawić.

Czy aparat telefonu wykryje światło podczerwone kamery?

Czasami może pokazać aktywne diody podczerwieni, ale zależy to od aparatu, zastosowanych filtrów i sposobu działania kamery. Brak widocznej podczerwieni nie jest dowodem, że urządzenia nie ma.

Czy ukryta kamera musi mieć świecącą diodę?

Nie. Dioda może być wyłączona, zasłonięta albo w ogóle niewidoczna podczas pracy.

Czy latarka pomaga znaleźć obiektyw?

Może ujawnić punktowe odbicie od soczewki, ale podobne refleksy tworzą także śruby, szkło, metal i błyszczący plastik. Wynik wymaga dokładnego sprawdzenia.

Czy detektor fal radiowych wykryje każdą kamerę?

Nie. Wykryje tylko urządzenia emitujące sygnał w obsługiwanym zakresie i w chwili pomiaru. Kamera zapisująca lokalnie albo połączona przewodem może pozostać niewidoczna.

Ile trwa profesjonalna kontrola pomieszczenia?

Czas zależy od powierzchni, liczby urządzeń, zabudowy, dostępu do instalacji i liczby wykrytych sygnałów. Rzetelnego sprawdzenia nie należy sprowadzać do kilkuminutowego przejścia z prostym detektorem.

Wykrywanie ukrytych kamer w mieszkaniach, domach i hotelach

Ukryta kamera może przesyłać obraz przez Wi-Fi lub sieć komórkową, zapisywać go na karcie pamięci albo przekazywać przewodem do urządzenia znajdującego się poza pomieszczeniem. Dlatego żadna pojedyncza metoda nie pozwala wiarygodnie wykluczyć wszystkich możliwych rozwiązań.

Biuro Detektywistyczne Arcanum wykonuje kontrole mieszkań, domów, biur, pojazdów i urządzeń elektronicznych pod kątem ukrytych kamer, podsłuchów, rejestratorów oraz innych form inwigilacji. W zależności od sytuacji wykorzystywane są analizatory widma radiowego, detektory NLJD, kamery termowizyjne, kamery inspekcyjne oraz analiza sieci i wyposażenia.

Po zakończeniu kontroli klient otrzymuje omówienie wyników, raport oraz zalecenia dotyczące dalszego bezpieczeństwa. Usługi realizowane są we Wrocławiu, na Dolnym Śląsku i na terenie całej Polski.

Najważniejszy wniosek jest prosty: brak urządzenia w sieci Wi-Fi, brak świecącej diody i brak reakcji prostego detektora nie oznaczają jeszcze, że w pomieszczeniu nie znajduje się kamera. Wiarygodna kontrola wymaga połączenia kilku metod i właściwej interpretacji wyników.

E-mail Zadzwoń