Nieznane urządzenie na liście klientów routera potrafi wzbudzić spory niepokój. Szczególnie wtedy, gdy wcześniej pojawiły się podejrzenia dotyczące dostępu do prywatnych danych, kamer, telefonu albo innych urządzeń w domu czy biurze.
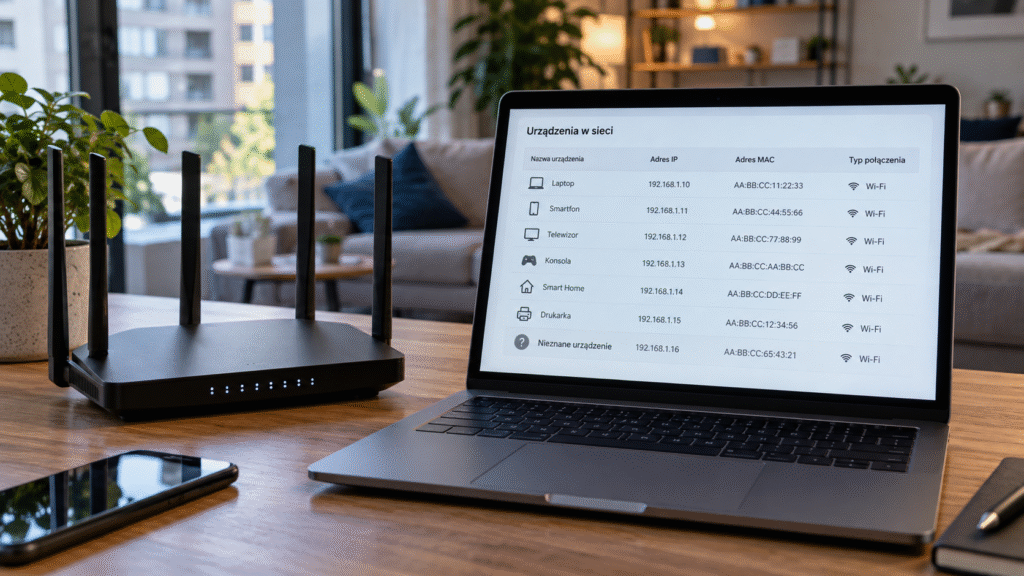
Problem polega na tym, że sama lista wyświetlana przez router często jest źle interpretowana. Pozycja o nazwie „Unknown”, nierozpoznany adres MAC albo urządzenie opisane nazwą producenta układu sieciowego nie oznaczają jeszcze, że ktoś włamał się do Wi-Fi.
Nowoczesna sieć domowa potrafi zawierać kilkanaście lub kilkadziesiąt urządzeń. Telefony, telewizory, drukarki, zegarki, odkurzacze, kamery, głośniki, dekodery, wzmacniacze Wi-Fi i urządzenia smart home nie zawsze przedstawiają się routerowi nazwą, którą znamy z obudowy.
Do tego dochodzi randomizacja adresów MAC stosowana przez współczesne telefony i komputery. Ten sam iPhone może więc nie pojawić się w routerze pod sprzętowym adresem zapisanym na urządzeniu.
Dlatego pytanie „kto korzysta z mojego Wi-Fi?” powinno prowadzić do identyfikacji urządzeń, a nie do automatycznego uznawania każdego nierozpoznanego wpisu za intruza.
Co właściwie pokazuje router?
Najpierw trzeba ustalić, jaką listę oglądamy.
Interfejsy routerów używają różnych nazw:
- Connected devices
- Clients
- Wireless clients
- DHCP clients
- Attached devices
- Network map
Nie zawsze są to dokładnie te same informacje.
Lista klientów Wi-Fi może pokazywać urządzenia aktualnie połączone radiowo z punktem dostępowym. Lista DHCP może natomiast zawierać urządzenie, które dostało adres IP wcześniej, ale w chwili sprawdzania nie jest już aktywnie połączone.
To ważna różnica.
Jeżeli telefon był w domu godzinę wcześniej, router może nadal przechowywać jego dzierżawę DHCP. Taki wpis nie oznacza, że urządzenie nadal znajduje się w sieci.
W bardziej rozbudowanych routerach można również sprawdzić czas ostatniej aktywności, rodzaj połączenia, poziom sygnału, przydzielony adres IP i czasem nazwę urządzenia.
Najbardziej wartościowa jest więc nie sama liczba pozycji na liście, lecz zestaw informacji o każdej z nich.
Jak sprawdzić urządzenia podłączone do Wi-Fi?
Najlepiej korzystać bezpośrednio z panelu administracyjnego routera albo oficjalnej aplikacji producenta.
Adres panelu zależy od modelu i konfiguracji. W sieciach domowych często jest to lokalny adres bramy sieciowej. Nie ma sensu zgadywać go na podstawie poradnika znalezionego w Internecie, ponieważ konkretny router może mieć inną konfigurację.
Po zalogowaniu należy znaleźć sekcję pokazującą urządzenia podłączone do sieci.
Dla każdej pozycji warto zanotować:
- nazwę urządzenia lub hostname,
- adres IP,
- adres MAC,
- połączenie Wi-Fi lub Ethernet,
- pasmo 2,4 GHz, 5 GHz albo 6 GHz, jeżeli router to pokazuje,
- poziom sygnału,
- czas połączenia lub ostatnią aktywność.
Nie należy jeszcze niczego blokować.
Najpierw trzeba spróbować przypisać wpisy do rzeczywistych urządzeń.
Zacznij od inwentaryzacji własnego sprzętu
To znacznie skuteczniejsze niż szukanie „podejrzanego MAC-a”.
W typowym domu do routera mogą być podłączone nie tylko telefony i komputery. Często działają tam również telewizory, dekodery, konsole, drukarki, roboty sprzątające, kamery, urządzenia alarmowe, inteligentne gniazdka, żarówki, głośniki czy sterowniki ogrzewania.
Niektóre mogą pracować wyłącznie w paśmie 2,4 GHz i być praktycznie niewidoczne dla użytkownika na co dzień.
Dobrą metodą jest kontrolowane wyłączanie własnych urządzeń i obserwowanie zmian w panelu routera.
Wyłączamy telewizor z zasilania i sprawdzamy, który klient zniknął. Następnie drukarkę, kamerę, dekoder czy urządzenia smart home.
W ten sposób budujemy rzeczywistą mapę sieci.
Jeżeli po wyłączeniu wszystkich znanych urządzeń nadal pozostaje aktywny klient Wi-Fi, którego nie potrafimy wyjaśnić, dopiero wtedy wpis staje się interesujący.
Adres MAC nie jest już cyfrową tablicą rejestracyjną urządzenia
Przez lata adres MAC był bardzo przydatny do identyfikacji sprzętu. Pierwsza część adresu często wskazywała producenta interfejsu sieciowego.
Dzisiaj trzeba podchodzić do tego ostrożniej.
iPhone, iPad, Mac i inne urządzenia Apple mogą używać prywatnych adresów Wi-Fi zamiast sprzętowego MAC. W aktualnych systemach Apple dostępne są tryby adresu wyłączonego, stałego prywatnego lub rotowanego. W określonych konfiguracjach adres może się okresowo zmieniać.
Android również od wielu wersji wykorzystuje randomizację MAC. Google wskazuje, że na urządzeniach z Androidem 10 i nowszym użytkownik może zobaczyć zarówno sprzętowy adres MAC, jak i randomizowany adres używany dla konkretnej sieci Wi-Fi.
Ma to praktyczną konsekwencję.
Jeżeli w panelu routera widzimy adres MAC, którego nie znajdujemy w ustawieniach sprzętowych telefonu, nie oznacza to automatycznie, że jest to inne urządzenie.
Może to być ten sam telefon korzystający z prywatnego adresu Wi-Fi.
Dlaczego router pokazuje „Unknown”?
Router próbuje często przypisać nazwę na podstawie informacji dostarczanych przez klienta, adresu MAC lub własnej bazy producentów.
Jeżeli takich danych nie posiada, wyświetla ogólną nazwę:
„Unknown”, „Android”, „Device”, ciąg znaków albo sam adres MAC.
To normalne.
Szczególnie urządzenia IoT potrafią przedstawiać się bardzo mało czytelnie.
Nazwa producenta również może wprowadzać w błąd. Kamera, telewizor albo urządzenie smart home może korzystać z modułu Wi-Fi produkowanego przez zupełnie inną firmę niż producent widoczny na obudowie.
Dlatego identyfikacja urządzenia wyłącznie na podstawie nazwy producenta chipsetu jest niewystarczająca.
Co rzeczywiście powinno wzbudzić większą uwagę?
Znacznie bardziej interesujący jest klient, który:
pozostaje aktualnie połączony, nie odpowiada żadnemu znanemu urządzeniu, pojawia się ponownie mimo kontroli sprzętu i ma parametry wskazujące, że znajduje się w pobliżu.
Jeżeli router pokazuje poziom sygnału, może to być dodatkowa wskazówka. Bardzo mocny sygnał sugeruje urządzenie znajdujące się stosunkowo blisko punktu dostępowego, choć nie pozwala określić dokładnego miejsca.
Warto również obserwować zachowanie wpisu.
Czy jest aktywny przez całą dobę?
Czy pojawia się tylko w określonych godzinach?
Czy znika po odłączeniu konkretnego elementu wyposażenia?
Czy przesyła dane?
To daje więcej informacji niż sama nazwa klienta.
Nieznane urządzenie w Wi-Fi nie musi być podsłuchem
To ważne szczególnie przy kontrolach kontrinwigilacyjnych.
Kamera IP, rejestrator, miniaturowy moduł Wi-Fi czy inne urządzenie inwigilacyjne rzeczywiście mogą korzystać z lokalnej sieci.
Ale samo znalezienie nierozpoznanego klienta nie pozwala powiedzieć:
„to jest podsłuch”.
Najpierw trzeba zlokalizować jego źródło.
W profesjonalnym audycie można połączyć informacje z routera z analizą środowiska radiowego. Jeżeli podejrzane urządzenie komunikuje się przez Wi-Fi, kierunkowa analiza sygnału może pomóc ustalić, z której części pomieszczenia pochodzi emisja.
Podczas kontroli pomieszczeń Arcanum analizowane są między innymi transmisje Wi-Fi i Bluetooth, urządzenia elektroniczne oraz inne źródła sygnałów radiowych.
Czy osoba podłączona do mojego Wi-Fi może czytać moje wiadomości?
Nie działa to tak prosto.
Fakt, że obce urządzenie znajduje się w tej samej sieci lokalnej, nie oznacza automatycznie możliwości czytania WhatsAppa, poczty czy stron bankowych.

Duża część współczesnej komunikacji internetowej wykorzystuje szyfrowanie, a komunikatory takie jak WhatsApp czy Signal dodatkowo stosują szyfrowanie end-to-end.
Obecność w tej samej sieci zwiększa jednak powierzchnię ataku.
Obce urządzenie może próbować komunikować się z innymi urządzeniami lokalnymi, szukać źle zabezpieczonych usług, drukarek, kamer, dysków sieciowych czy urządzeń IoT.
Dlatego nierozpoznanego klienta nie należy ignorować, ale nie należy również przedstawiać go jako dowodu, że ktoś „widzi wszystko, co robimy w Internecie”.
To technicznie dwie różne rzeczy.
Samo sprawdzenie klientów Wi-Fi to za mało
Jeżeli istnieje podejrzenie ingerencji w sieć, trzeba sprawdzić również konfigurację routera.
I właśnie tutaj często znajdują się bardziej istotne informacje niż na samej liście klientów.
Hasło administratora
Hasło do Wi-Fi i hasło administratora routera to dwie różne rzeczy.
Pierwsze pozwala dołączyć do sieci.
Drugie pozwala zmieniać jej konfigurację.
Jeżeli ktoś zna hasło administratora routera, potencjalnie może zmieniać ustawienia sieci, nawet jeżeli wszystkie urządzenia korzystają z silnego hasła Wi-Fi.
FTC zaleca zmianę zarówno domyślnego hasła sieci bezprzewodowej, jak i danych administracyjnych routera.
Zdalne zarządzanie
W wielu routerach panel administracyjny może być dostępny również od strony Internetu.
Jeżeli użytkownik z tej funkcji nie korzysta, warto sprawdzić, czy jest wyłączona. FTC i aktualne zalecenia dotyczące bezpieczeństwa routerów wskazują ograniczenie zdalnej administracji jako jeden z podstawowych elementów ochrony.
W routerach dostarczonych przez operatora część mechanizmów zdalnego zarządzania może być jednak wykorzystywana legalnie do obsługi i aktualizacji urządzenia. Nie należy więc wyłączać nieznanej funkcji w ciemno bez ustalenia, za co odpowiada.
Sprawdź DNS
DNS odpowiada między innymi za tłumaczenie nazw domen na adresy sieciowe.
Jeżeli ustawienia DNS w routerze zostały zmodyfikowane przez nieuprawnioną osobę, ruch użytkowników może być kierowany poprzez wskazane przez nią serwery DNS.
Nie oznacza to automatycznie możliwości odszyfrowania zaszyfrowanej komunikacji, ale nieautoryzowana zmiana DNS jest ważnym sygnałem ingerencji w konfigurację.
Trzeba ustalić, czy router używa DNS operatora, ustawień automatycznych czy adresów skonfigurowanych ręcznie.
Jeżeli widzimy ręcznie wpisane serwery, których nikt z użytkowników nie konfigurował, warto wyjaśnić ich pochodzenie.
Przekierowania portów, DMZ i UPnP
W ustawieniach routera warto sprawdzić również reguły przekierowania portów.
Przekierowanie portu nie jest samo w sobie czymś podejrzanym. Może być potrzebne do niektórych kamer, serwerów, systemów automatyki czy innych usług.
Istotne jest pytanie:
czy użytkownik wie, dlaczego dana reguła istnieje i do którego urządzenia prowadzi?
Podobnie należy podchodzić do DMZ.
Jeżeli konkretne urządzenie zostało wystawione do Internetu bez wiedzy właściciela, wymaga to wyjaśnienia.
UPnP pozwala urządzeniom i programom automatycznie tworzyć część konfiguracji sieciowej. Jest wygodny, ale jeśli nie jest potrzebny, zalecenia bezpieczeństwa sugerują jego wyłączenie. FTC rekomenduje również wyłączenie nieużywanych funkcji WPS i zdalnego zarządzania.
Aktualizacja firmware routera ma znaczenie
Router to komputer pracujący całą dobę.
Posiada system operacyjny, usługi sieciowe i oprogramowanie, w którym również mogą występować podatności.
Dlatego aktualność firmware jest jednym z podstawowych elementów kontroli.
Nowoczesne urządzenia często aktualizują się automatycznie. Starsze modele mogą wymagać ręcznej aktualizacji albo być już całkowicie poza wsparciem producenta.
NIST podkreśla znaczenie bezpieczeństwa routerów konsumenckich właśnie dlatego, że stanowią one centralny element łączący komputery, telefony i urządzenia IoT z Internetem. NIST
Jeżeli router od kilku lat nie otrzymuje aktualizacji bezpieczeństwa, warto sprawdzić, czy producent nadal go wspiera.
WPA2 czy WPA3?
Sieć bezprzewodowa powinna korzystać ze współczesnego szyfrowania.
W praktyce będzie to WPA2 lub WPA3, zależnie od możliwości routera i podłączanych urządzeń. NIST wskazuje WPA2/WPA3 jako właściwe zabezpieczenia dla współczesnych sieci bezprzewodowych.
WEP i stare WPA nie powinny być traktowane jako wystarczające zabezpieczenie współczesnej sieci.
Hasło powinno być długie i unikalne.
Nie powinno również być tym samym hasłem, którego używamy do poczty, banku czy innych kont.
Co zrobić po znalezieniu nierozpoznanego urządzenia?
Jeżeli sytuacja ma znaczenie dowodowe lub istnieje konkretne podejrzenie inwigilacji, najpierw warto udokumentować stan sieci.
Zapisujemy lub wykonujemy zrzuty ekranu:
- adresu MAC,
- adresu IP,
- nazwy klienta,
- czasu aktywności,
- siły sygnału,
- ilości przesłanych danych,
- ustawień routera związanych z urządzeniem.
Dopiero później podejmujemy działania.
Jeżeli celem jest przede wszystkim zabezpieczenie sieci, można zmienić hasło administratora routera i hasło Wi-Fi, zastosować WPA2 lub WPA3, zaktualizować firmware i ponownie podłączać własne urządzenia.
Jeżeli istnieje podejrzenie przejęcia samego routera, rozwiązaniem może być przywrócenie ustawień fabrycznych i skonfigurowanie urządzenia od początku. Nie należy jednak automatycznie przywracać starego pliku konfiguracji, jeżeli nie mamy pewności, że jest prawidłowy.
Przy sprawie mogącej mieć znaczenie dowodowe reset powinien być ostatnim etapem, ponieważ usuwa konfigurację i część informacji, które mogłyby pomóc ustalić, co się wydarzyło.
Osobna sieć dla urządzeń smart home ma sens
Urządzenia IoT stanowią dzisiaj znaczną część domowej sieci.
Kamery, telewizory, głośniki, odkurzacze czy inteligentne gniazdka często nie wymagają dostępu do komputerów i telefonów znajdujących się w głównej sieci.
Jeżeli router umożliwia stworzenie odseparowanej sieci dla gości lub urządzeń IoT, warto z tego korzystać.
NIST zaleca rozważenie segmentacji urządzeń smart home, a FTC rekomenduje stosowanie osobnej sieci dla gości.
To ogranicza sytuację, w której słabo zabezpieczone urządzenie IoT staje się punktem dostępu do reszty domowej infrastruktury.
Kiedy sama kontrola routera nie wystarczy?
Jeżeli nierozpoznanego urządzenia nie można zidentyfikować albo równolegle istnieją inne przesłanki wskazujące na inwigilację, należy rozszerzyć analizę.
Lista klientów routera odpowiada tylko na jedno pytanie:
jakie urządzenia router widzi w swojej sieci?
Nie wykryje rejestratora zapisującego dane lokalnie.
Nie wykryje urządzenia korzystającego z własnej karty SIM.
Nie pokaże sprzętu działającego w zupełnie innej sieci Wi-Fi.
Nie wykluczy też problemu znajdującego się bezpośrednio w telefonie lub komputerze.
Dlatego podczas profesjonalnego audytu informacje z sieci zestawia się z analizą urządzeń i, jeżeli wymaga tego sytuacja, z kontrolą środowiska radiowego.
Arcanum w ramach audytów technicznych i cyfrowych analizuje urządzenia oraz sieci, a w kontrolach pomieszczeń wykorzystuje również analizę transmisji Wi-Fi i Bluetooth.
Najczęściej zadawane pytania
Jak sprawdzić, kto jest podłączony do mojego Wi-Fi?
Najpewniejszym źródłem jest panel administracyjny routera lub oficjalna aplikacja producenta. Należy znaleźć listę klientów Wi-Fi lub podłączonych urządzeń i porównać ją z własnym sprzętem.
Czy „Unknown device” oznacza włamanie do Wi-Fi?
Nie. Router może nie znać nazwy urządzenia, a telefony i komputery mogą korzystać z prywatnych adresów MAC. Nieznany wpis trzeba najpierw zidentyfikować.
Czy adres MAC pozwala jednoznacznie rozpoznać urządzenie?
Nie zawsze. Apple, Android i inne współczesne systemy mogą używać prywatnych lub randomizowanych adresów MAC.
Czy ktoś podłączony do mojego Wi-Fi może czytać WhatsAppa?
Samo połączenie z tą samą siecią nie daje automatycznie dostępu do zaszyfrowanych wiadomości. Obce urządzenie w sieci nadal stanowi jednak zagrożenie i powinno zostać zidentyfikowane.
Czy zmiana hasła Wi-Fi wyrzuci obce urządzenie?
Po zmianie klucza urządzenia korzystające ze starego hasła stracą możliwość ponownego połączenia. Trzeba jednak zabezpieczyć również konto administratora routera, ponieważ osoba mająca dostęp administracyjny może zmieniać konfigurację.
Czy warto zresetować router?
Tak, jeśli istnieją konkretne przesłanki wskazujące na przejęcie konfiguracji. Jeżeli sprawa może mieć znaczenie dowodowe, przed resetem warto jednak zachować ustawienia, logi i informacje o podejrzanych urządzeniach.
Czy aplikacja do skanowania Wi-Fi wystarczy?
Może pomóc zobaczyć część urządzeń dostępnych w lokalnej sieci, ale panel routera daje zwykle więcej informacji o klientach Wi-Fi, dzierżawach adresów i konfiguracji samego urządzenia.
Router jako element kontroli bezpieczeństwa
Router jest jednym z najważniejszych urządzeń w mieszkaniu lub biurze, ponieważ przez niego komunikują się telefony, komputery, kamery i urządzenia smart home.
Podczas kontroli nie wystarczy jednak znaleźć jednego nierozpoznanego adresu MAC.
Trzeba ustalić, czy urządzenie jest aktualnie aktywne, gdzie się znajduje, z czym można je powiązać i czy konfiguracja routera nie została zmieniona.
W praktyce szczególnie istotne są:
- aktywne urządzenia,
- konto administratora,
- ustawienia DNS,
- zdalne zarządzanie,
- przekierowania portów i DMZ,
- WPS i UPnP,
- wersja firmware,
- sposób zabezpieczenia Wi-Fi.
Jeżeli kontrola sieci jest częścią szerszego podejrzenia inwigilacji, powinna zostać zestawiona ze sprawdzeniem pomieszczeń, telefonów i komputerów.
Biuro Detektywistyczne Arcanum realizuje audyty techniczne i cyfrowe na terenie całej Polski.
Najważniejsze jest jedno: nieznane urządzenie w routerze jest informacją do sprawdzenia, a nie gotowym dowodem włamania. Dopiero jego identyfikacja i analiza konfiguracji sieci pozwalają stwierdzić, czy rzeczywiście istnieje problem.
Podejrzewasz podsłuch albo potrzebujesz detektywa?
Bezpłatna i w pełni poufna konsultacja. Działamy we Wrocławiu i całej Polsce, dyskretnie i skutecznie.
Bądź na bieżąco
Zapisz się, a damy znać o nowych wpisach na blogu i ważnych nowościach. Bez spamu, w każdej chwili możesz się wypisać.